硅谷AI安全创企Traceforce首尔招后端工程师

硅谷 AI 安全公司 Traceforce 在首尔招募后端工程师,用前 1% 薪酬和 L1 赴美通道争夺 AI Agent 数据安全人才。
Traceforce 是一家由 Y Combinator 和 Antler 投资的硅谷 AI 安全初创公司,专注解决 AI Agent 通过 MCP 和 Skills 访问企业数据时的越权与滥用问题,其开源扫描器 MCP X-Ray 已发现五个获 CVE 编号的 MCP 服务器漏洞。公司刚刚在首尔设立韩国实体,把工程与研发核心职能放在韩国,并招募早期后端工程师,直接向 CTO 汇报,负责构建 endpoint AI agents 以及 MCP registry 和 gateway,指定使用 Go 但允许入职后学习。招聘要求面试全程英文,薪酬对标韩国市场前 1%,表现优异满一年可申请调往旧金山总部,L1 签证流程与费用由公司承担。文章同时提醒,早期创业公司节奏强度高,MCP 安全赛道标准仍在演化,工作内容可能频繁调整。
硅谷AI安全初创公司 Traceforce 正在首尔招募早期后端工程师。这家由 Y Combinator 和 Antler 投资、专注 AI Agent 数据访问安全的企业,刚刚在首尔设立韩国实体,把工程与研发的核心职能放在韩国,而招聘信息本身也透露出不少值得关注的行业信号。
一家做什么的公司?
Traceforce 的核心产品解决的是一类正在快速膨胀的新问题:当 ChatGPT、Claude 这类 AI Agent 通过 MCP(Model Context Protocol)和 Skills 访问企业数据时,数据究竟流向了哪里、有没有越权、有没有被滥用。
它做的事情是实时追踪 AI Agent 的每一次数据触达路径,并在风险发生的那一刻进行拦截。据其官方信息,Traceforce 的开源扫描器 MCP X-Ray 已经发现了五个 MCP 服务器漏洞,且全部获得了 CVE 编号。
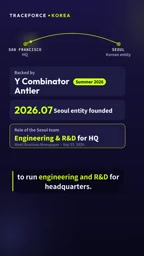
这个细节值得细读。MCP 从 Anthropic 提出到被大量工具链采纳,生态扩张速度远超安全审计的跟进速度。一家早期创业公司能通过开源工具拿到五个 CVE,一方面说明 MCP 生态的安全水位确实偏低,另一方面也说明 Traceforce 在"给 AI Agent 装监控"这件事上有真实的技术积累,而不只是讲一个安全故事。
**MCP(Model Context Protocol)**是 Anthropic 于 2024 年底提出的开放协议,目标是给大语言模型与外部数据源、工具之间建立一套标准化的连接方式。在此之前,每个 AI 应用要接入数据库、文件系统或 SaaS 服务,都得自己写一套私有集成;MCP 把这些集成抽象成统一的"服务器—客户端"接口,模型侧只需按协议调用即可。它的价值在于让 AI Agent 的能力边界从"对话"扩展到"实际操作企业系统",但代价是数据访问路径变得高度分散且难以审计——一次 Agent 调用可能串联多个 MCP 服务器,跨越多层权限边界。这正是 Traceforce 这类产品存在的前提:协议层只规定"怎么连",并不规定"该不该连",安全与合规的责任被下推到了企业自身。
Skills 是与 MCP 互补的一类机制,指把特定任务的操作流程、提示词和工具调用封装成可复用的能力单元,供 Agent 按需加载。相比 MCP 解决"连什么",Skills 更偏向解决"怎么做事"。两者叠加后,Agent 的执行链路会变得很长,中间任何一环的权限判断失误都可能造成数据外泄,这也是为什么数据访问的可观测性开始被当成独立的基础设施问题来看待。
CVE(Common Vulnerabilities and Exposures) 是由 MITRE 维护的公开漏洞编号体系,一个漏洞拿到 CVE 编号,意味着它经过了独立确认、可被公开检索和追踪,在安全行业里是相对硬的可信度背书。对于早期创业公司而言,靠开源扫描器产出 CVE 是一种成本较低但说服力较强的技术能力证明方式。
岗位的具体内容
这是一个面向韩国的早期后端工程师职位,直接向 CTO 汇报。核心工作有两块:构建 endpoint AI agents,以及搭建 MCP registry 和 gateway。
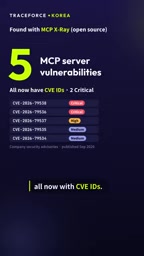
从技术栈看,岗位的指定语言是 Go。但招聘信息里有一句在传统后端招聘中不太常见的话:允许使用 AI 工具,且可以在入职后再学 Go。这意味着公司对候选人的筛选标准,更偏向系统设计能力、对 AI Agent 工作流的理解,以及快速上手陌生技术栈的能力,而不是"写过几年 Go"这种硬性年限。
对于正在寻找 AI 基础设施方向机会的工程师来说,这是一个比较少见的切入点——你写的代码会直接跑在 AI Agent 与数据之间的关键路径上,而不是外围的 CRUD 业务。
MCP registry 与 gateway 是这类产品落地的两个关键组件。Registry 可以理解为 MCP 服务器的注册与目录中心,记录企业内部有哪些 MCP 服务在运行、各自暴露了哪些工具和数据源、由谁负责维护。没有 registry,企业往往连"自己有多少个 MCP 服务器在跑"都说不清楚,更谈不上治理。Gateway 则是所有 Agent 数据请求的必经关口,负责在请求真正到达数据源之前做鉴权、限流、脱敏和审计日志记录。
把这两者与 endpoint AI agents 放在同一个岗位职责里,说明这个角色要处理的是从"Agent 发起请求"到"数据被返回"的整条链路,属于典型的控制平面(control plane)工程,而非业务逻辑开发。这类工作对系统设计、并发处理、协议实现的要求,通常高于对特定语言语法的要求,这也解释了为什么招聘方愿意接受候选人入职后再学 Go。
全英文面试与薪酬定位
招聘流程的一个明确要求是:所有面试均使用英文进行。
这对韩国本土工程师来说是一个需要评估的门槛,但也侧面反映了团队的协作方式——首尔实体虽然是工程和研发据点,但工作语言与硅谷总部保持一致。
薪酬方面,Traceforce 给出的说法是"对标韩国市场前 1% 的水平"。在首尔这样一个工程师薪资区间相对集中的市场,明确用"前 1%"来定位,通常意味着它需要用薪酬来弥补初创公司的不确定性,也需要与本土大厂(如 Naver、Kakao、Coupang)争夺同一批人。
一年后的旧金山通道
这个岗位最有辨识度的设计,是它把"首尔"和"旧金山"串成了一条路径:表现优异满一年后,有机会调往旧金山总部,L1 签证的流程与费用由公司承担。
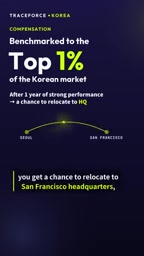
L1 是跨国企业内部调动的签证类型,要求申请人在海外关联实体工作满一年。Traceforce 在首尔设立实体、并在招聘中明确这条通道,说明韩国团队不是外包或卫星办公室,而是被纳入总部人事体系的正式分支。对于希望进入硅谷但暂时不想走留学或抽签路线的工程师,这类"先在本土入职、再内部调动"的路径,确定性通常高于直接申请海外职位。
L1 签证 是美国针对跨国企业内部的经理级或专业知识员工设计的非移民工作签证,分为 L1A(管理岗)和 L1B(专业技术岗),有效期通常为 1 年(新设办公室)或 3 年,可续签,且允许有移民倾向。它的核心前提是:申请人在递交申请前的三年内,必须在海外关联实体连续工作满一年。
这条要求恰好解释了 Traceforce 为什么要在首尔设立正式实体并公开这条调动路径——海外分支必须是法律意义上的关联公司,首尔团队的工作经历才能计入 L1 的资格年限。相比 H1B 的抽签不确定性,L1 不需要经过抽签,流程相对可控,但绑定在特定雇主身上。对工程师来说,这意味着"先入职首尔、再调往旧金山"是一条确定性较高、但也与公司深度绑定的路径,中途离职会直接影响签证资格。
需要正视的另一面
招聘信息本身没有回避节奏问题:这是早期创业公司,强度和速度都很高。结合它同时在做 endpoint agent、MCP registry、gateway 三条产品线,并且还要维护开源扫描器,工程团队的负荷不会轻。
另一个需要自己判断的点是,MCP 安全这个赛道目前仍在快速演化。标准本身还在变动,客户的需求也在成型过程中,这意味着工作内容可能频繁调整,而不是沿着一条清晰的路线图推进。喜欢确定性的人未必适合,但对想参与定义一个新品类的人来说,这恰恰是机会所在。
有意的工程师可以重点关注招聘描述中的流程与细节说明,面试全程英文,提前准备对 AI Agent 数据访问路径的技术理解,会比刷 Go 语法题更有用。
相关推荐

主流世界之外:被忽视地区的安全与隐私困境
人本安全研究长期集中于西方,导致安全方案在主流世界失效。研究者Collins Minando基于肯尼亚移动贷款应用、网吧认证困境及九国本地专家研究,揭示社会经济约束如何重塑隐私实践,并提出移动货币隐私重设计与PETs部署路径。

Claude被曝可在正常图片中隐藏秘密信息
Reddit帖子称Claude Fable 5.1能在正常图片中隐藏秘密信息,本文梳理事件背景、图片隐写技术原理及潜在安全风险,并给出从传闻走向验证的测试路径建议。

AI助手何时该主动建议?时机决定一切
AI助手何时该主动建议?Reddit讨论揭示:同样的建议在不同时机感受迥异。本文分析主动建议的双面性、用户期待的分界线及设计原则,探讨如何平衡自动化与用户控制。