ImpactGate:为AI代码结构性腐化打分的合并门禁
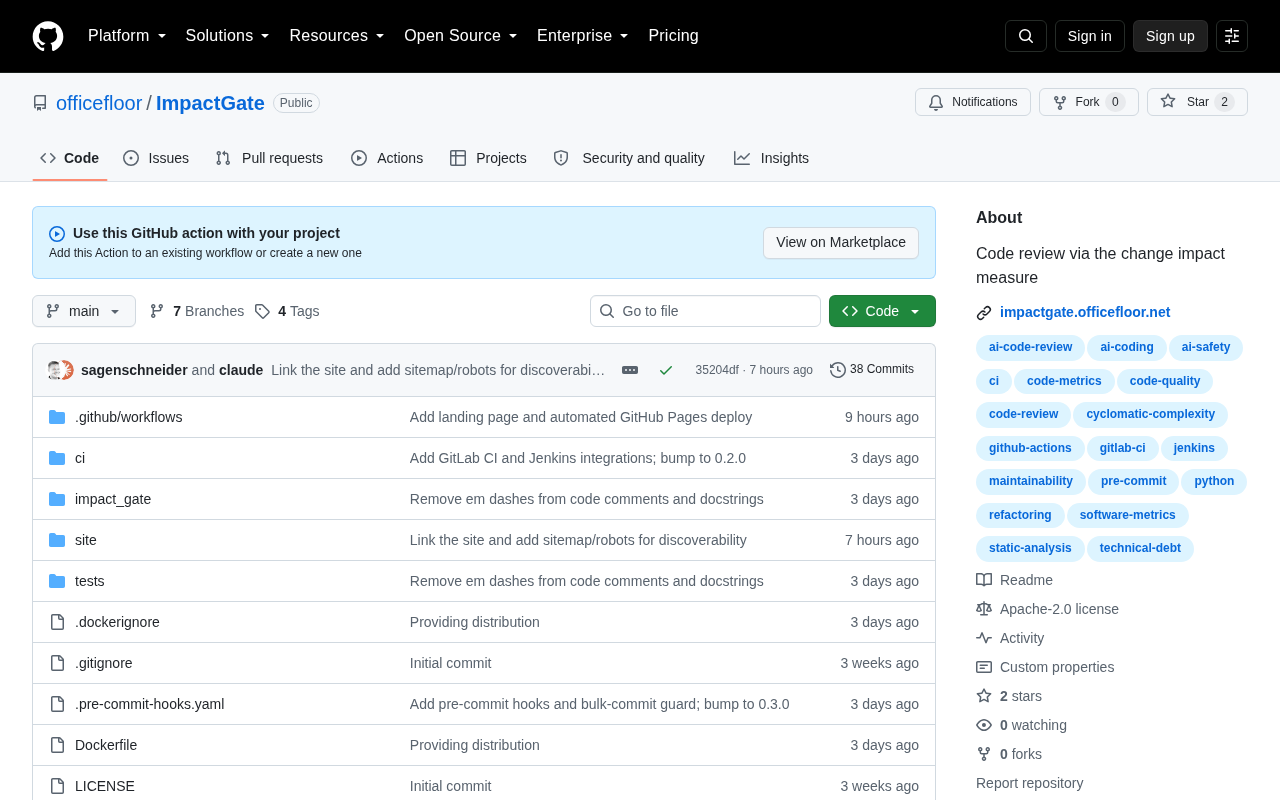
ImpactGate是一种合并门禁工具,通过量化打分拦截AI代码引入的结构性架构衰退。
随着Copilot、Cursor等AI编程助手大规模普及,代码库正面临一种新型风险:AI生成的代码在功能上正确,却在重复逻辑、模块耦合、抽象一致性等结构维度上悄然侵蚀代码库健康度。ImpactGate是针对这一问题提出的合并门禁工具,在代码合入主干前对AI引入的结构性衰退进行量化评分,并根据分数梯度决定自动放行、触发人工复审或直接拦截。其核心价值在于将「代码健康度」这一模糊概念转化为可操作的工程指标,填补了AI代码产出速度与人类审查带宽之间的鸿沟。但作为社区讨论度尚低的早期项目,它在结构质量定义的主观性、误报率控制和与GitHub/GitLab等平台的生态整合方面,仍面临不小挑战。
当AI写代码,谁来守住结构底线
生成式AI正在以前所未有的速度进入软件开发流程。Copilot、Cursor、各类代码智能体每天产出海量代码,效率提升肉眼可见。但随之而来的一个隐忧越来越难以忽视:AI生成的代码往往在功能上正确,却在结构上悄悄侵蚀整个代码库的健康度。
ImpactGate 正是针对这一问题提出的一种解决思路——它是一个「合并门禁」(merge gate),核心任务是对AI引入的结构性衰退(structural decay)进行量化打分,在代码合入主干之前做出拦截或警示。
需要说明的是,本文基于 Hacker News 上一条讨论热度尚低的分享(3 points,0 评论)撰写,原始信息量有限。以下更多是对这一工具类别及其解决问题的分析性解读。
什么是「结构性腐化」
软件工程中的「腐化」并非新概念。技术债、圈复杂度上升、模块耦合度增加、抽象层次混乱——这些都属于结构性衰退的范畴。区别在于,过去这些问题主要由人类开发者在时间压力下逐步累积;而现在,AI 能在几秒钟内生成看似合理、实则破坏架构一致性的代码。
典型的AI引入腐化包括:
- 重复逻辑:AI 倾向于就地生成代码,而非复用已有的抽象,导致相似逻辑散落各处。
- 不一致的模式:同一项目里,AI 可能在不同文件采用截然不同的实现风格。
- 隐性耦合:为了快速让功能跑通,AI 常常引入跨模块的直接依赖,破坏原有边界。
- 抽象漂移:随着大量AI代码涌入,项目原本清晰的分层设计逐渐模糊。
这些问题单看每一处都不严重,累积起来却会让代码库的可维护性显著下降。
圈复杂度(Cyclomatic Complexity)是衡量代码结构健康度最常用的量化指标之一,由Thomas McCabe于1976年提出。它通过计算程序控制流图中的线性独立路径数量来反映代码的复杂程度——分支、循环、异常处理每增加一处,圈复杂度就会上升。业界通常以10作为单个函数的警戒线,超过20则被认为极难维护和测试。AI生成代码的一个常见问题是,为了在单次补全中快速实现功能,倾向于把多个条件分支内联到同一函数,导致圈复杂度悄然攀升,却不触发任何编译错误或功能测试失败。
技术债(Technical Debt)这一比喻由Ward Cunningham在1992年提出,将不理想的工程决策类比为财务债务:短期内借债(走捷径)能加快交付,但长期要付出更高的「利息」(维护成本)。AI代码加速了技术债的累积速度,因为模型在生成代码时缺乏对整个代码库历史和架构意图的全局理解,每次独立补全都可能在无意间埋下新的债务。
ImpactGate 的核心思路
ImpactGate 的定位是「门禁」而非「检查器」——它介入的时机是代码合并(merge)环节,这与传统 CI 流程中的 lint、单元测试属于同一层级,但关注的维度不同。
打分而非简单通过/拒绝
从名称 ImpactGate 可以看出,它强调的是「影响力评分」。相比二元的「通过或失败」,为每次变更打出一个结构衰退分数更符合真实工程需求:
- 分数低的变更可以自动放行;
- 分数偏高的变更触发人工复审;
- 分数超阈值的变更直接拦截。
这种梯度化的处理方式,避免了严格门禁常见的「误伤」问题,也让团队能根据自身容忍度调节标准。
面向AI时代的针对性
值得关注的是,ImpactGate 明确把矛头指向「AI adds(AI 添加的内容)」。这暗示其评分逻辑可能不只是通用的代码质量指标,而是针对AI代码的特征模式进行识别——比如检测复制粘贴式的重复、异常的抽象跳跃、与项目既有约定不符的写法。
合并门禁(Merge Gate)是现代 CI/CD 流水线中的一个关键概念,指在代码变更被合并到主干分支之前必须通过的一组自动化检查。常见的合并门禁包括:单元测试通过率、代码覆盖率阈值、静态分析(lint)无报错、安全漏洞扫描等。与「软性建议」不同,门禁具有强制阻断能力——未通过检查的 Pull Request 无法被合并。这种机制的核心价值在于把质量保障从事后修复转变为事前拦截,与 GitHub Actions、GitLab CI 等平台深度集成后,每次提交都会自动触发检查流程。ImpactGate 将架构健康度纳入门禁体系,本质上是在既有的「功能正确性」和「代码风格」检查之外,增加了第三个维度:「结构完整性」。
为什么这类工具正在变得必要
随着AI编程助手的普及,一个结构性矛盾浮现出来:代码产出速度大幅提升,但人类的审查带宽并没有同步增长。当一个开发者一天要审查的AI生成代码量翻了数倍,靠人眼把控架构一致性几乎不现实。
这催生了一类新的工具需求——在自动化流水线里嵌入「架构守门人」的角色。ImpactGate 代表的正是这个方向:
- 把抽象的「代码健康度」转化为可量化的分数;
- 把评估动作前置到合并环节,防患于未然;
- 专门适配AI生成代码的行为特征。
这一矛盾在软件工程领域已有专门的研究框架来描述:康威定律(Conway's Law)指出系统架构往往映射组织的沟通结构,而AI助手的引入打破了这一假设——代码的生产者(AI)与架构的设计者(人类)之间存在根本性的认知断层。AI没有参与架构决策的上下文,也不理解特定抽象背后的业务理由。与此同时,勒布朗定律(LeBlanc's Law)——「以后再清理」等于永远不清理——在AI时代变得更加危险:当每天涌入的新代码量以倍数增长,「以后」永远追不上「现在」,结构债务会以指数级速度累积。这正是在流水线中嵌入自动化架构评估的根本动因。
冷静看待:早期项目的局限
作为一个在社区讨论度还很低的早期工具,ImpactGate 目前面临的挑战不容忽视。
如何定义「衰退」本身就有争议。结构质量在很大程度上是主观的,不同团队对「好架构」的理解差异巨大。一个通用的评分模型能否准确反映特定项目的价值取向,需要实践检验。
误报成本高。门禁类工具一旦频繁误拦,很快会被团队绕过或关闭。评分的精确度和可解释性将直接决定它能否真正落地。
与现有生态的整合。要成为有效的 merge gate,它必须无缝接入 GitHub、GitLab 等平台的 PR 流程,这对工具成熟度提出了较高要求。
结语
ImpactGate 反映了一个真实且日益紧迫的行业命题:在AI大规模参与编码的时代,如何守住软件的长期可维护性。它把「结构性腐化」这个模糊概念转化为可打分、可拦截的工程指标,方向值得肯定。
不过,就目前公开的信息而言,这仍是一个处于早期阶段的探索。它究竟能在多大程度上准确衡量AI带来的架构影响、又能否被工程团队实际采纳,都还有待更多实践数据来回答。对于正在被AI代码淹没的团队来说,这类「架构守门人」工具值得持续关注。
相关推荐
AI Agent实战入门:从大模型演进看智能体的价值与落地
从原生大模型、提示工程、RAG到AI Agent智能体,系统梳理大模型商业落地的四个阶段,解析Agent的翻译官、工具达人、记忆管家、任务管家四大核心能力,并给出企业级Agent入门的三个实战项目路线。
AI Agent智能体系统学习路径拆解:从原理到实战的完整框架
AI Agent智能体系统学习路径拆解:从Agent原理、Prompt工程、RAG知识库到多Agent协作与工具调用,再到个人知识库助手、智能客服等实战项目,帮零基础学习者打通从入门到落地的完整链条。
AI Agent智能体入门:大脑、记忆与工具三要素详解
从零理解AI Agent智能体:详解大脑、记忆、工具三大核心组件,梳理大模型从原生模型、提示工程、RAG到Agent的四阶段演进,帮你搞懂Agent到底解决了什么问题以及为何值得学习。