Instacloud实战:用Agent部署LeetCode级基础设施

Instacloud 是 Agent 原生云平台,实测让 AI 从零部署复杂开源项目,展现能力与边界。
本文是对 Insforge 团队推出的 Agent 原生云平台 Instacloud 的实战测试报告。测试者将架构复杂的开源判题平台 Codebox(含 Node API、Redis 队列、Docker 沙箱 Worker)交给 AI Agent 部署,Agent 自动识别架构需求、修复 ioRedis TLS 连接问题,最终成功上线并执行 Python/C++ 测试代码。平台的环境分支功能可快速复制完整基础设施用于 staging,并支持同时运行多个独立 Postgres 实例。但测试也暴露了边界:不支持嵌套 Docker,Redis 仅支持 TLS 连接。文章认为 Instacloud 的核心价值在于“DevOps with Agents”而非替代 DevOps,免费档每月 10 美元额度对学生和独立开发者友好。
当AI Agent接管云基础设施
云平台我们见过不少,但一个完全"Agent原生"的平台是什么样的?YouTube 科技频道最近对 Insforge 团队推出的新平台 Instacloud 做了一次长达数十分钟的实战测试,不是念 PPT,而是直接把一个复杂度不低的开源项目扔给 Agent,看它能不能从零部署出完整的基础设施。
测试者本身是 Insforge 的重度用户——他运营的平台 dsa.chicode 后端完全跑在 Insforge 上,拥有超过 25000 名活跃用户。这次他带着一个核心问题来探索 Instacloud:如果 Insforge 已经存在,为什么还需要一个新平台?答案藏在 Instacloud 的定位里——它是面向 Agent 的基础设施层,让 AI 直接管理和部署你的后端服务。
平台初探:Agent原生的云服务
Instacloud 打出的口号是"即时部署代码和服务,无需 DevOps,一切自动扩缩容"。测试者直言,"no DevOps"这个说法可能会让 DevOps 社区的人炸锅——但他的理解是,这并非不需要 DevOps 能力,而是让 Agent 来承担 DevOps 工作。
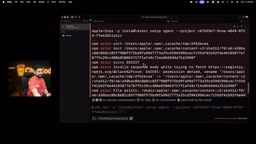
平台的使用流程相当直接:通过 npx -y instacloud@latest setup agent 初始化项目,然后用 Claude 等编码 Agent 来操作整个部署流程。注册后你会看到一个管理面板,包含项目管理、域名配置、服务添加、Billing 和使用量监控等模块。
定价方面,免费档提供每月 10 美元的用量额度、4 vCPU + 4GB RAM + 1GB 存储;20 美元档升级到 8 vCPU + 8GB RAM + 10GB 存储,最多支持 25 个服务。团队成员邀请不额外收费,这点让测试者颇为赞赏。
什么是 Agent 原生(Agent-native)?
在讨论 Instacloud 之前,有必要厘清“Agent 原生”这个概念。传统云平台的设计假设是“人类操作者”:控制台面向人眼、CLI 面向人手、文档面向人脑理解。而 Agent 原生平台则把 AI Agent 视为第一等公民——它的 API、CLI 输出格式、错误信息结构都被设计成便于 LLM 解析和推理的形式。
具体表现包括:命令返回值结构化(而非面向人阅读的排版文本)、错误信息包含足够的上下文让 Agent 自行判断修复方向、幂等操作让 Agent 可以安全重试、以及状态查询接口让 Agent 能随时确认当前基础设施状况。
Instacloud 的 setup agent 命令正是这一思路的体现:它不是给人看的安装向导,而是给 Agent 准备的一份“部署剧本”。这也解释了为什么整个测试流程中,人类测试者只负责描述需求,具体的技术决策和操作序列全部由 Agent 完成。
实战测试:从零部署Codebox判题平台
这部分是整个视频最有价值的内容。测试者选择了一个叫 Codebox 的开源项目——一个 LeetCode 的替代方案,架构相当复杂:Node API、Redis 队列、Docker 隔离的代码执行 Worker,三件套缺一不可。
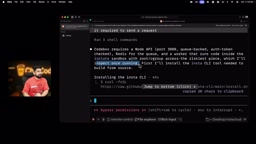
他向 Agent 发出了这样的指令:"我有这个仓库地址,帮我部署它,给我 URL 和所需的鉴权 Token。" 接下来 Agent 展示了它的推理能力——它自动识别出 Codebox 需要 Node API(端口3000)、Redis 队列、以及运行代码沙箱的 Worker,甚至指出了 root CGroup 访问是风险最高的部分。
部署过程中出现了一个真实的 bug:ioRedis 5.9 版本不发送 TLS 服务器名称(SNI),导致连接 Instacloud 的 Redis 端点时被拒绝。Agent 在本地修复了这个配置问题,重新推送代码,服务随即恢复正常。
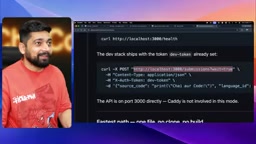
最终结果让人印象深刻——API、Worker、Redis 三个服务全部在线,API 通过 Token 鉴权后正常响应请求,Worker 也成功执行了 Python 和 C++ 的测试代码。测试者特意强调:这个仓库本身就带有完整的 Postman 测试集合,Agent 能直接读懂并使用。
SNI 与 Redis TLS 连接问题
测试中出现的 ioRedis 5.9 不发送 SNI 导致连接被拒,是一个值得展开的细节。SNI(Server Name Indication)是 TLS 协议的扩展,允许客户端在握手阶段就告知服务器自己请求的是哪个域名。在多租户云环境中,同一个 IP 地址往往承载多个域名的服务,服务器必须依赖 SNI 才能返回正确的证书。
当 Redis 服务以 TLS 方式暴露在云平台上时,平台通常使用共享的负载均衡入口。如果客户端不发送 SNI,服务器无法判断该返回哪个证书,通常会直接拒绝连接或返回默认证书导致验证失败。ioRedis 5.9 版本在某些配置下默认不发送 SNI,这正是问题根源。
这个案例的价值在于:它展示了 Agent 不仅会执行部署步骤,还能理解运行时错误的技术含义(TLS 握手失败 → SNI 缺失 → 库版本配置问题),并定位到具体的修复点。这类“跨层推理”正是 Agent 接管基础设施的关键能力。
环境分支与多Postgres实例
Instacloud 的环境分支功能是另一个亮点。你可以为生产环境创建完整的基础设施快照作为 staging 分支,所有服务都会被复制。测试者一口气创建了三个开发团队分支,整个过程通过 Agent 的对话指令完成,耗时远低于传统方式。
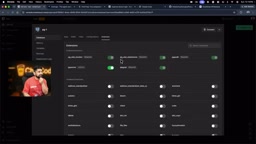
更激进的是,他尝试在同一时间部署了三个独立的 Postgres 实例(PG1、PG2、PG3),全部成功上线。每个实例都支持独立配置:查看连接串、缩放至零、安装扩展、创建备份。配合每月免费额度的 10 美元,这意味着学生和独立开发者可以零成本跑起多个数据库环境。
不过测试也暴露了平台的边界。他尝试部署"just Postgres"项目(一个需要在 Docker 内运行 Docker 的数据库编排工具),结果失败了——Instacloud 的计算环境不支持嵌套 Docker。这提醒我们,平台虽强但并非万能,理解其架构约束很重要。
环境分支(Environment Branching)的技术含义
环境分支的核心思想借鉴自 Git:就像代码可以创建分支来隔离实验性改动,基础设施也可以创建分支来隔离环境。当你为生产环境创建 staging 分支时,平台会复制一份完整的基础设施快照——包括服务定义、环境变量、数据库 schema 和配置,但使用独立的网络和存储资源。
这与传统的“手动搭建 staging 环境”有本质区别。传统方式下,staging 往往与生产环境存在配置漂移,导致“在我机器上能跑”的经典问题。而环境分支保证了两者在结构上的一致性,只在数据和密钥等敏感部分做隔离。
对于 Agent 操作而言,环境分支的意义更大:Agent 可以先在分支上验证部署方案,确认无误后再合并到生产,整个流程无需人类介入,大大降低了自动化部署的风险。
这意味着什么
回顾整个测试,Instacloud 展现的核心价值不在于"替代 DevOps",而在于"DevOps with Agents"。它把基础设施的定义权交给了 AI,开发者用自然语言描述需求,Agent 负责理解架构、部署服务、处理错误。
对于想搭建 LeetCode 类判题平台的学生、做毕业项目的开发者、或者需要快速验证后端架构的团队来说,这种模式的意义是实际的:一套 Redis 队列 + API + 沙箱 Worker 的复杂基础设施,从仓库到上线,只需要一次对话。
当然,lindorm 的调试能力、对嵌套 Docker 的限制、以及更多复杂场景的自动扩缩容表现(视频中也提到 observability 的具体能力值得单独深挖),这些都还有待更多实测来验证。但方向上,Agent 接管云基础设施这件事正在从概念走向可用的产品。
嵌套 Docker 为何受限
测试中“just Postgres”项目的失败,根源在于 Instacloud 的计算环境不支持嵌套 Docker(Docker-in-Docker,简称 DinD)。要理解这个限制,需要知道 Docker 依赖 Linux 内核的命名空间(namespace)和控制组(cgroup)来实现隔离。当你在一个容器内再运行 Docker 守护进程时,需要访问宿主机的内核特性,这通常要求特权模式(privileged mode)或额外的内核参数配置。
大多数云平台出于安全和多租户隔离的考虑,默认禁止容器内的特权操作。因此,任何依赖 DinD 的工具——包括 Testcontainers、部分 CI/CD 系统、以及需要动态创建容器的编排工具——都无法直接运行。
这不只是 Instacloud 的限制,而是绝大多数托管容器平台的共同约束。理解这一点,有助于开发者提前判断哪些项目适合 Agent 部署,哪些需要改用其他架构(如使用平台提供的托管数据库替代容器内数据库)。
相关推荐

一句提示词引发的全球PHP安全风暴:AI是救星还是隐患?
一句AI提示词竟引发全球PHP安全危机,维基百科、互联网档案馆受波及。本文梳理事件脉络,解析OpenAI与亚马逊的争议,探讨AI时代漏洞发现门槛降低带来的安全悖论与开发者应对策略。

当AI被拿走:依赖捷径如何削弱你的解题韧性
一项涉及1,222人的研究发现:使用AI答题后,一旦AI被移除,人们放弃解题的比例高于从未使用AI的对照组。文章分析AI依赖对学习韧性和元认知的影响,并探讨AI学习工具的设计启示。

Carta联手NewView:让创业公司员工提前套现股权
Carta 与 NewView Capital 合作推出新计划,简化创业公司 tender offer 流程,帮助员工提前出售股权套现。本文分析该合作的核心机制、员工股权流动性痛点及对创业公司股权激励的影响。