解决 Codex 反复重连:通过环境变量切换网络协议

如果你是 Codex 的重度用户,可能经常遇到这样的场景:对话界面卡在 Reconnecting... 2/5、3/5,甚至一路重连到 5/5。每次重连都要等待数秒,日积月累,消耗在等待上的时间相当可观。本文拆解这一问题的根本原因,并提供一个立竿见影的解决方案。
问题根源:默认的 WebSocket 连接协议
Codex 经过一次升级改版后,客户端与服务端通信默认采用 WebSocket 协议。WebSocket 是由 IETF 在 2011 年通过 RFC 6455 标准化的全双工长连接协议,建立在 HTTP 升级握手之上,通过单个 TCP 连接实现低延迟的双向通信,广泛应用于在线聊天、实时协作编辑、股票行情推送等场景。
理论上,WebSocket 非常适合实时通信,但在存在代理、防火墙或网络不稳定的环境下,其连接稳定性会明显下降。WebSocket 在设计上依赖 HTTP/1.1 的 Upgrade 机制,通过发送特殊的握手请求将 HTTP 连接「升级」为持久化的双向通道。然而,这一机制在企业级网络环境中往往面临重重阻碍:企业防火墙通常对非标准协议头做深度包检测(DPI),透明代理在未感知到 WebSocket 握手的情况下会按普通 HTTP 连接处理并在空闲后强制断开,负载均衡器(如老版本 Nginx 或 HAProxy 默认配置)也可能不转发 Upgrade 头部。此外,某些网络运营商的中间设备会对长时间保持的 TCP 连接发送 RST 包,导致 WebSocket 静默断开。
WebSocket 与企业网络的深层冲突
WebSocket 的设计哲学追求极致的实时性,但其握手机制与现代企业网络安全基础设施之间存在结构性张力。深度包检测(DPI)技术能够识别并重组 TCP 流中的应用层协议,企业级 DPI 设备(如 Palo Alto、Fortinet 等下一代防火墙)会解析 HTTP Upgrade 头部,对 WebSocket 流量按安全策略单独处理,有时会因策略配置不当而静默丢弃。更隐蔽的是 TLS 中断与重检(SSL Inspection)场景:企业代理会以中间人身份终止客户端的 TLS 连接,再以另一个 TLS 连接访问目标服务器,这一过程中 WebSocket 的持久化特性往往与代理的连接池管理逻辑冲突,导致不可预期的断连。这也解释了为何相同的 Codex 在家庭宽带下可能完全正常,而在办公室网络中却频繁触发重连。
一旦 WebSocket 连接失败,Codex 并不会立即放弃,而是最多尝试重连 5 次——你会依次看到 Reconnecting... 1/5 直到 5/5。这一「重试后降级」机制在业界相当常见,本质上是一种传输降级(Transport Fallback)策略。其核心理念是「优先选择最优协议,失败后逐步退化到更兼容的方案」。
传输降级策略的工程演化史
传输降级(Transport Fallback)的工程实践可以追溯到 2010 年代初期实时 Web 技术的「史前时代」。彼时 WebSocket 标准尚未普及,各浏览器实现参差不齐,Socket.IO(2010年诞生)因此将多协议适配能力作为核心竞争力:它抽象出统一的事件驱动 API,在底层按环境能力依次尝试 WebSocket、Flash Socket、XHR 多部分流、XHR 长轮询、JSONP 轮询等多种传输方式。尽管如今 WebSocket 支持率已趋近100%,这套降级哲学仍被保留——因为网络环境的复杂度并未因协议标准化而降低,反而随着零信任架构、SD-WAN、云代理等新基础设施的普及而增加了新的不确定性层级。
Socket.IO 是这一模式的标志性实现:它会先尝试 WebSocket,失败后依次退化到 HTTP 长轮询。HTTP 长轮询的原理是客户端发送一个请求后服务端不立即响应,而是「挂起」连接直到有新数据或超时,客户端收到响应后立即发起下一个请求,以此模拟实时推送。SSE(Server-Sent Events)则是单向的服务端推送流,同样基于普通 HTTP,兼容性极佳。这些替代方案的请求-响应模型天然穿透几乎所有代理,代价是每次传输都有 HTTP 头部开销,延迟略高于 WebSocket 的原生帧传输——但对于 AI 对话这类单次交互时间较长的场景,几十毫秒的额外延迟几乎可以忽略不计,稳定性才是首要指标。
连接优先级通常为 WebSocket(延迟最低)→ HTTP 长轮询(Long Polling)或 SSE(Server-Sent Events)。只有在 5 次 WebSocket 全部失败后,Codex 才会自动降级切换到 HTTP/HTTPS 协议——而后者在很多网络环境下反而更快、更稳定。
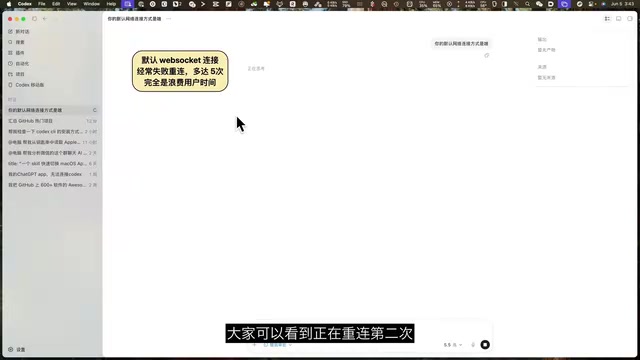
问题的本质在于:Codex 明明有一条更稳的 HTTP 通道,却要先把 WebSocket 的 5 次机会耗尽才肯切换。对于每天进行大量对话的开发者来说,这段无谓的等待被反复放大,严重影响使用体验。
能否修改默认连接方式?
找到症结后,自然要问:能不能让 Codex 直接走 HTTP/HTTPS,跳过 WebSocket 的重连流程?
答案是肯定的,但需要先说明:目前无法通过软件内置的设置界面直接更改此行为。Codex 并未提供「连接协议」的图形化开关,需要绕到更底层,通过修改环境变量来影响其运行逻辑。
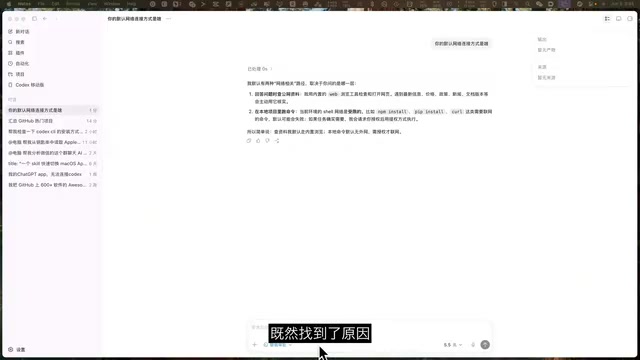
核心思路是:Codex 启动时会读取用户主目录下的配置文件,我们可以在其中注入网络相关的环境变量,从而改变它选择连接协议的行为。
具体操作步骤
第一步:定位并编辑 .env 文件
进入用户主目录下的隐藏配置文件夹,创建或编辑名为 .env 的文件。.env 文件的历史可以追溯到 2012 年前后,由 Heroku 的 twelve-factor app 方法论普及,后经 Ruby 生态的 dotenv gem 和 Node.js 生态的 dotenv npm 包标准化。其核心思想是将环境配置从代码中分离,以 KEY=VALUE 的纯文本格式存储,既方便在不同部署环境间灵活切换,又能保护敏感信息不进入版本控制。
Codex 基于 Electron 框架构建——Electron 作为基于 Chromium 和 Node.js 的桌面应用框架,其主进程本质上就是一个 Node.js 进程,完整继承了 process.env 环境变量机制。
Electron 应用的环境变量机制
Electron 的双进程架构(Main Process + Renderer Process)对环境变量的处理有其特殊性:主进程作为 Node.js 运行时,直接继承操作系统进程的
process.env对象;渲染进程运行在 Chromium 沙箱中,需通过 IPC 通道(contextBridge)才能访问主进程环境。Codex 在启动时通过主进程读取.env文件并合并到process.env,这意味着所有网络请求——无论是 Electron 主进程发出的还是通过 Node.js 子进程发出的——都能感知到代理环境变量的存在。值得注意的是,Node.js 18 引入的原生fetchAPI(基于undici)与老版本http.request模块在代理变量的读取逻辑上存在细微差异,undici更依赖显式的代理配置而非自动读取系统环境变量,但 Codex 所使用的网络层封装通常会统一处理这一差异。
在 .env 文件中,需要配置网络代理相关的环境变量。在 Node.js 生态中,HTTP_PROXY、HTTPS_PROXY、NO_PROXY 是来自 Unix 系统的传统约定,最初用于命令行工具(如 curl、wget)的代理配置。axios、node-fetch、undici(Node.js 18+ 内置 fetch 的底层实现)等主流网络库会自动读取这些变量来决定请求路由方式。
代理环境变量作为协议选择信号的深层机制
HTTP_PROXY 与 HTTPS_PROXY 环境变量对 WebSocket 连接行为的影响,本质上是 HTTP CONNECT 隧道协议的工作方式所决定的。当应用通过 HTTP 代理建立 WebSocket 连接时,需先发送
CONNECT target-host:443 HTTP/1.1请求,让代理打开一条 TCP 隧道,再在隧道内完成 TLS 握手和 WebSocket Upgrade。然而许多轻量级代理实现(包括部分自签名的本地代理)并不完整支持 CONNECT 方法处理 WebSocket 的持久化特性——代理可能在转发 Upgrade 握手后,因连接超时策略而提前关闭隧道。Codex 的网络库检测到这一失败后,会将 WebSocket 标记为不可用并直接进入 HTTP 长轮询模式。因此,配置一个名义上的代理地址(即便该地址实际并不存在或不需要使用),其核心作用是激活代码中的「代理感知路径」,触发更保守的协议选择逻辑,而非真正通过代理路由流量。
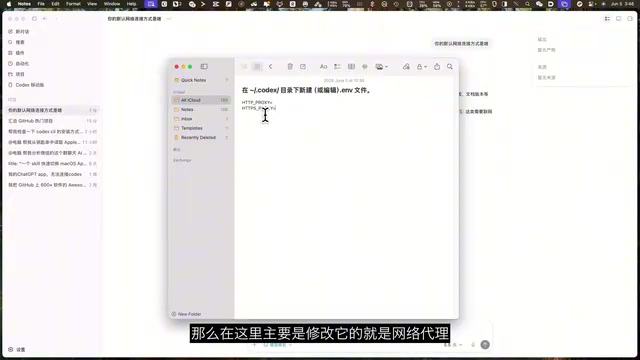
这一步是整个方案的关键。通过环境变量「引导」Codex 走 HTTP 通道,本质上是把原本需要 5 次 WebSocket 重连失败后才触发的降级行为,提前到了第一次连接时执行。
第二步:重启应用使配置生效
环境变量类配置通常在应用启动时读取,因此修改 .env 文件后,需要完全退出并重新打开 Codex,让新配置生效。
重启后再次发起对话,界面上不再出现 Reconnecting... x/5 的过程,连接几乎瞬间建立,速度提升非常明显。
效果与适用人群
对于偶尔使用 Codex 的用户,几秒的重连或许影响不大。但对于每天在 Codex 里进行大量对话的重度用户,这个改动带来的体验提升实打实——省下的不只是等待时间,还有被频繁重连打断的专注状态。
需要注意的是,通过环境变量调整底层行为属于「非官方」技巧,随着 Codex 版本迭代,相关配置项和默认协议逻辑都可能发生变化。若未来官方修复了 WebSocket 的稳定性问题,或提供了原生的协议切换开关,本方案的必要性也会随之降低。动手前建议备份原有配置,遇到异常时可随时回退。
小结
这个技巧的价值不在于复杂,而在于精准命中了高频痛点。它也提醒我们:工具的「默认设置」未必是当前网络环境下的最优解。理解软件在底层如何选择连接协议——从 WebSocket 全双工优先策略背后的延迟优化逻辑,到 HTTP 长轮询依靠请求-响应模型穿透代理的兼容性兜底机制,再到 .env 环境变量如何在不修改源码的情况下悄然改变 Electron 应用的网络行为——往往能帮我们绕开那些看似无解的等待。
当你下次再看到 Reconnecting... 5/5 时,不妨试试从 .env 环境变量入手,把 Codex 的连接协议主动切换到更稳定的 HTTP/HTTPS 通道。
核心要点
- Codex 默认优先使用 WebSocket 协议,在企业网络、代理或防火墙环境下容易频繁断连——根本原因在于 DPI 检测、SSL Inspection 与 WebSocket 持久化特性之间的结构性冲突
- 重连机制最多尝试 5 次后才降级到 HTTP/HTTPS,这套传输降级策略源自 Socket.IO 时代的工程实践,对重度用户的时间损耗不可忽视
- 通过在用户目录的
.env文件中配置代理环境变量,可激活网络库的「代理感知路径」,引导 Codex 跳过 WebSocket 直接走 HTTP 通道 - Electron 双进程架构确保
.env中的环境变量能被主进程所有网络请求感知,这是该方案生效的底层机制 - 此方案属于非官方技巧,建议备份配置,并关注 Codex 官方后续版本的协议优化进展
相关推荐

NFL为何重金押注旗帜橄榄球?安全与商业的双重博弈
NFL为何重金投资没有擒抱对抗的旗帜橄榄球?本文解析CTE脑病争议、女子体育数十亿美元市场与奥运机遇如何共同驱动联盟布局橄榄球的未来。

Asana浏览器智能体成本降76倍:GPT-6模型优化实测
Asana借助OpenAI的GPT-6 Astra模型与Codex工具,在浏览器智能体测试中将模型成本降低76倍、速度提升5倍。本文解读这一工程优化案例对企业AI落地的成本与性能启示。

@ai-sdk/vue 3.0.303 发布:依赖更新的补丁版本
@ai-sdk/vue 3.0.303 补丁版本发布,核心为依赖项同步升级,核心包 ai 升级至 6.0.303。本文解析该 Vue AI SDK 更新内容及对开发者的意义。