近5000人中招!AI编程插件被植入后门,官方紧急下架

Claude Code的VS Code扩展2.1.313版被篡改植入后门,最多5000用户或受影响。
B站视频爆料称,Claude Code的一款VS Code扩展插件2.1.313版本安装包被恶意篡改,植入后门代码,最多可能影响5000名用户。恶意代码会收集设备信息、尝试写入攻击者SSH公钥并设置开机自启,以建立持久化远程访问通道。由于后门可能独立于插件存在,卸载插件不一定能清除,用户需按官方指南检测并手动清理恶意密钥和自启动项。事件仅限特定版本,并非所有Claude Code插件被污染,但提醒开发者重视插件市场的供应链安全。
AI编程工具的安全问题再次敲响警钟。据B站视频爆料,Claude Code的一款VS Code扩展插件被恶意篡改,攻击者将后门代码植入安装包,可能导致最多5000名用户受影响。这不是模型本身变坏,而是下载到本地的插件包被人动了手脚——相当于你请了个程序员,结果附赠一个不请自来的“房客”。
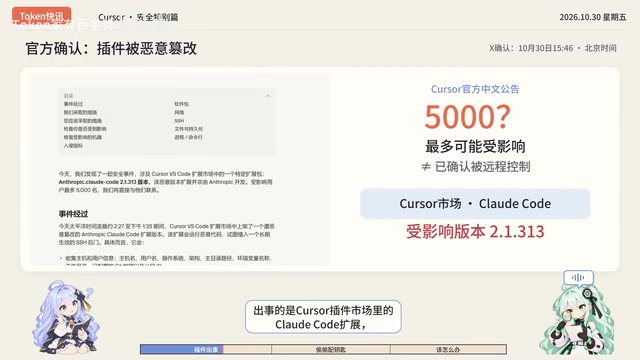
事件回顾:从插件市场到远程控制
出事的插件来自VS Code插件市场,版本号为2.1.313。攻击者篡改了该版本的安装包,加入了恶意代码。官方表示,最多可能有5000名用户下载了受影响版本,但强调这不是确认5000台电脑已被控制,而是潜在受影响范围。
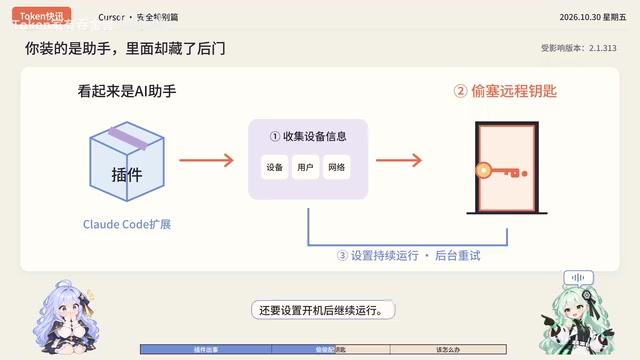
据视频描述,恶意代码的行为链条相当清晰:先收集设备信息,再尝试向系统中植入攻击者的远程登录钥匙(SSH密钥),并设置开机后继续运行。用通俗的话说,就像偷偷配了一把钥匙,再装一扇能从外面打开的门。
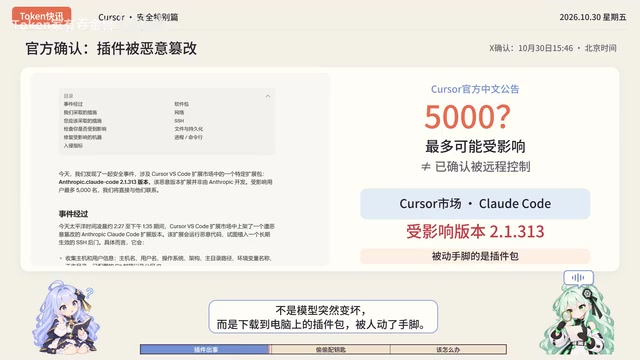
VS Code 插件市场是微软运营的扩展分发平台,开发者可上传 .vsix 安装包供用户一键安装。插件在本地拥有与编辑器同等的用户权限,可读写文件、执行命令、发起网络请求,因此一旦安装包被篡改,恶意代码就能以用户身份运行,这也是此类供应链攻击危害较大的根本原因。
安装包的完整性通常依赖发布者签名、市场审核和哈希校验。但市场审核多为自动化扫描,难以覆盖所有变种;若攻击者通过盗取发布者令牌、劫持 CI/CD 流程或直接替换发布产物,就可能绕开检测。此次 2.1.313 版本被篡改即属于分发环节失守,而非模型或官方源码本身存在问题。
后门行为拆解:它想做什么?
攻击者的目标并非破坏系统,而是建立持久化访问通道。具体步骤包括:
- 信息收集:获取设备标识、系统信息等,为后续攻击做准备。
- 植入远程登录密钥:尝试将攻击者控制的SSH公钥写入授权文件,从而允许远程登录。
- 设置开机自启:确保后门在系统重启后依然存活,维持长期控制。
你可能没注意到,尝试安装并不代表一定成功。视频中提到,恶意代码可能因权限不足或环境差异而失败,但风险依然存在。
SSH 公钥认证是 Linux/macOS 及部分 Windows 环境下的标准远程登录方式。用户将公钥写入 ~/.ssh/authorized_keys 后,持有对应私钥者即可免密码登录该账户。攻击者植入自己的公钥,相当于获得一把可长期使用的钥匙,且不会触发密码登录告警。
持久化则通常借助 ~/.bashrc、~/.zshrc、systemd 用户服务、cron 任务或 Windows 注册表 Run 键实现,使恶意进程在重启后自动恢复。由于这些位置独立于插件目录,单纯卸载插件无法清除。排查时可检查 authorized_keys 中是否有陌生条目、自启动项是否指向未知脚本,并审计近期 SSH 登录日志。
清理难点:删了插件,后门还在?
很多用户的第一反应是:把插件删了总行了吧?但事实可能没那么简单。视频提醒,后门可能独立于插件存在——例如写入的SSH密钥、自启动项等,并不会随插件卸载而自动清除。
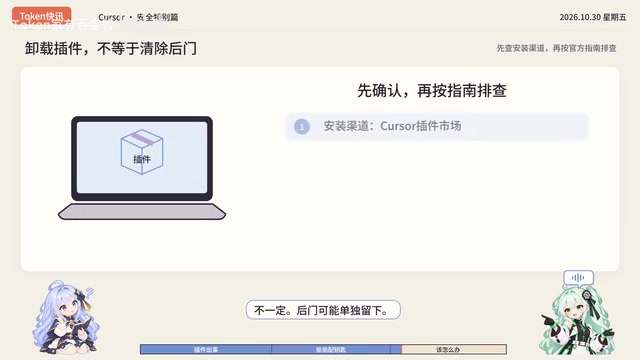
因此,正确的做法是:
- 确认是否从VS Code插件市场安装过2.1.313版本的Claude Code扩展。
- 按照官方指南检测系统是否被植入恶意密钥或自启动项。
- 手动清理恶意版本及相关残留。
目前,恶意版本已下架,攻击服务器已被关闭,但已下载的用户仍需自查。
供应链攻击指攻击者不直接攻击最终目标,而是入侵其依赖的软件分发链路——如插件市场、包管理器、构建服务器或更新服务器——将恶意代码随正常软件一起投递。由于用户信任上游渠道,这类攻击往往影响面广、发现滞后。
对开发者而言,降低风险的措施包括:优先从官方市场安装并核对发布者身份;固定依赖版本并校验哈希;对高权限插件保持最小化安装;关注官方安全公告和版本变更记录。企业环境还可通过私有扩展源、白名单和终端检测工具限制未审核插件的运行。
不能扩大化:不是所有Claude Code都被污染
视频特别强调,此次事件不能扩大为“所有Claude Code插件都被污染”。问题仅限特定版本(2.1.313)的安装包被篡改,其他版本和官方渠道下载的插件不受影响。用户不必恐慌,但需要保持警惕。
对于开发者而言,这次事件提醒我们:插件市场的供应链安全不容忽视。即使是知名工具的扩展,也可能成为攻击载体。建议定期检查已安装插件的来源和版本,避免使用来路不明的安装包。
安全建议:如何保护自己?
- 检查安装记录:如果你使用VS Code并安装过Claude Code扩展,立即查看版本号是否为2.1.313。
- 遵循官方指南:访问官方安全公告,按步骤检测和清理。
- 监控异常行为:留意系统是否有不明SSH登录尝试或异常自启动项。
- 保持更新:使用官方最新版本,避免从第三方渠道下载插件。
AI编程工具提升了效率,但也引入了新的攻击面。这次事件是一次警示:在享受AI辅助编程的同时,别忘了给自已的“数字房门”上把可靠的锁。
相关推荐

腾讯WorkBuddy实测:AI Agent如何碾压传统聊天助手
腾讯WorkBuddy实测对比豆包:AI Agent如何直接操作电脑完成PPT转PDF、文件归档等任务。从安装门槛、国内生态、价格、插件市场四方面分析WorkBuddy优势,并给出AI Agent选择建议。

奥特曼称个人PC囤RAM“相当糟糕”,数据中心利用率更高
OpenAI CEO萨姆·奥特曼在Reddit引发热议的表态中称,个人PC配备大量RAM是“相当糟糕”的资源利用方式,数据中心凭借集中调度能实现更高内存利用率。本文解析这一观点背后的技术逻辑与行业信号。

付费5美元教AI说话:一场关于AI训练本质的社会实验
一位开发者搭建了运行真实语言模型的「假AI实验室」,用户支付5美元即可教模型一句话。这个社会实验揭示了AI训练中数据成本、用户参与和话语权的深层关系。