仅更新依赖的补丁版本:@ai-sdk/typesafe-ai 3.0.22 发布

@ai-sdk/typesafe-ai 发布 3.0.22 补丁版本,仅更新两个底层依赖包。
本文介绍了 @ai-sdk/typesafe-ai 的 3.0.22 版本更新。根据 GitHub 发布说明,这是一次纯补丁变更,核心内容是将 @ai-sdk/provider 升级至 4.0.30、@ai-sdk/provider-utils 升级至 5.0.63。版本号遵循语义化版本规范,补丁位递增表明无破坏性变更和新 API,升级风险极低。发布包含自上次以来的 6 个提交,并带有 GitHub 验证签名。文章建议开发者对此类更新可采取常规维护策略:不必急于升级,但应关注上游 changelog 是否有安全修复,并指出这类补丁版本是 AI 工具链生态健康运转的体现。
一次安静的补丁更新
在开源项目的日常维护中,并非每个版本发布都伴随着新功能或重大改进。@ai-sdk/typesafe-ai 的 3.0.22 版本就是一个典型的例子——根据 GitHub 上的发布说明,这次更新是一次纯粹的补丁变更(Patch Changes),核心内容仅仅是更新了两个底层依赖包。
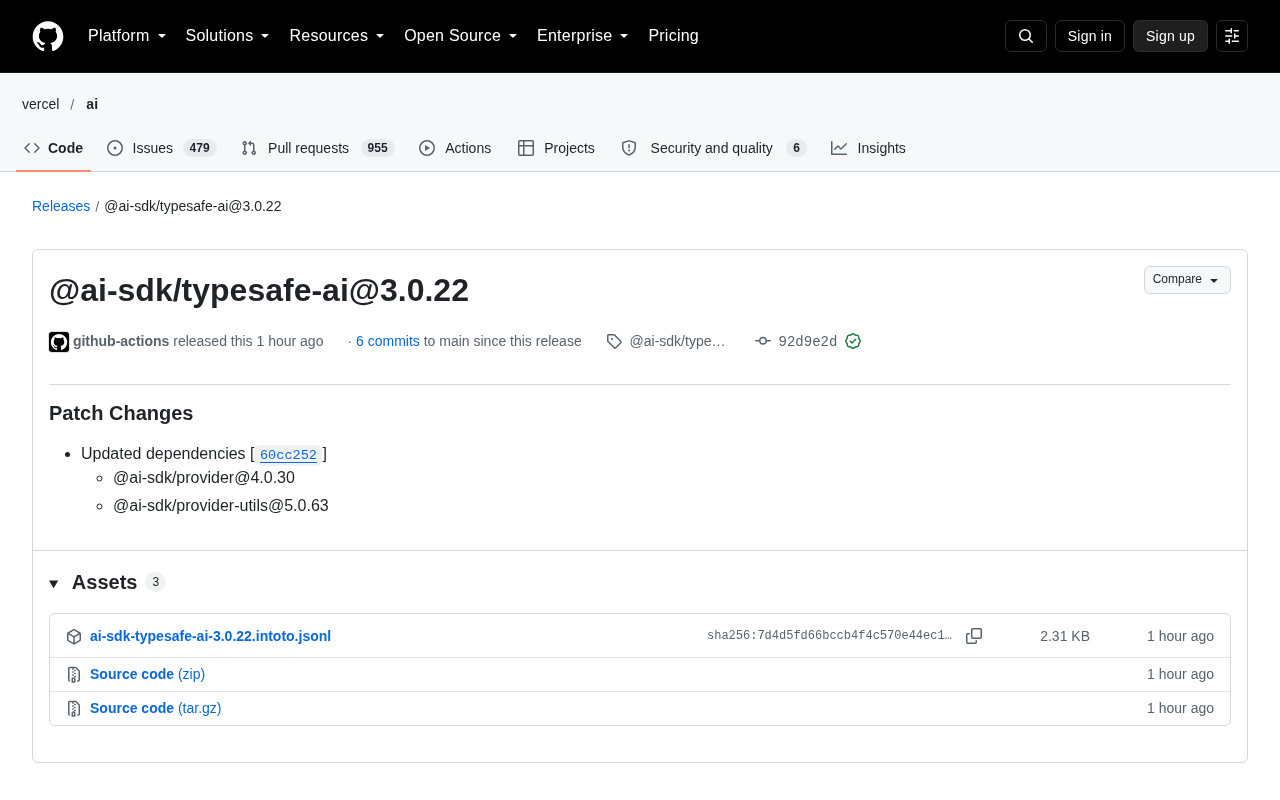
发布记录显示,该版本更新了 @ai-sdk/provider 至 4.0.30 版本,以及 @ai-sdk/provider-utils 至 5.0.63 版本。这两个包是 AI SDK 生态中的基础设施组件,负责提供底层的能力抽象和工具函数。对于依赖链上的项目来说,这类更新通常意味着上游修复了某些边界问题,或者调整了内部实现逻辑。
版本号背后的信息
从 3.0.21 到 3.0.22 的跳跃遵循语义化版本规范中的补丁位递增,这明确传递出一个信号:没有破坏性变更,也没有新增公开 API。对于已经在使用该库的开发者而言,升级风险极低,通常只需要执行包管理器更新命令即可。
这次发布包含了自上次发布以来的 6 个提交。虽然发布说明本身只列出了依赖更新,但这 6 个提交可能包含了依赖升级带来的连锁调整,也可能是仓库维护性的小改动。有意思的是,该提交带有 GitHub 的已验证签名(GPG key ID: B5690EEEBB952194),说明发布流程具备一定的完整性校验。
对于关注 AI SDK 生态的开发者来说,@ai-sdk/typesafe-ai 的定位值得留意。从包名可以推断,这个库的目标是为 AI SDK 提供类型安全的封装层,让开发者在调用 AI 能力时能够获得更好的 TypeScript 类型提示和编译期检查。依赖的 @ai-sdk/provider 和 @ai-sdk/provider-utils 则分别对应提供商抽象和工具集。
语义化版本规范(SemVer) 是广泛采用的版本号约定,格式为 主版本号.次版本号.补丁号(如 3.0.22)。其中主版本号递增表示存在不兼容的 API 变更,次版本号递增表示新增了向后兼容的功能,补丁号递增则表示向后兼容的问题修复。因此,从 3.0.21 到 3.0.22 仅补丁位增加,明确表示本次发布不包含破坏性变更或新公开 API,开发者可以预期升级不会破坏现有代码。这也是为什么文章判断本次升级风险极低——版本号本身就传递了兼容性信号。
这类更新该不该跟进
面对仅更新依赖的补丁版本,开发者的决策可以相对简单:如果项目已经锁定了依赖版本且运行稳定,不必急于升级;如果正在使用依赖管理工具的自动更新策略,这类补丁通常会被自动纳入,风险可控。
真正需要关注的是依赖更新背后是否有安全修复。发布说明没有提及 CVE 或安全问题,但养成查看上游 changelog 的习惯仍然值得推荐。毕竟,@ai-sdk/provider-utils 这类工具包如果涉及请求处理或序列化逻辑,其修复可能间接影响应用的健壮性。
在快速迭代的 AI 工具链中,类似的补丁版本会频繁出现。它们不构成新闻头条,却是生态健康运转的体现。对于使用 @ai-sdk/typesafe-ai 的团队来说,把这个版本当作一次常规维护即可——更新、跑测试、继续开发。
CVE(Common Vulnerabilities and Exposures) 是公开披露的网络安全漏洞的标准化标识符,格式如 CVE-2024-XXXXX。当依赖包存在安全缺陷时,维护者通常会申请 CVE 编号并在 changelog 或安全公告中注明。文章提到发布说明未提及 CVE,意味着本次依赖更新大概率不涉及已知安全修复。养成查看上游 changelog 和 CVE 记录的习惯,可以帮助团队判断补丁更新是否包含安全相关内容,从而决定升级的优先级。
相关推荐

零成本搭建AI超级员工系统:智能体自动工作流全解析
深度拆解B站演示的AI超级员工系统:Agent智能体编排、数字人口播、地图与企业获客、24小时智能客服及法务模块全覆盖。分析零成本开户背后的商业逻辑与合规风险,帮助创业者判断这套AI数字员工系统的真实投产比。

Chatbot与AI Agent的本质区别:从对话到执行的跨越
Chatbot和AI Agent有什么区别?本文基于Learn Tech频道的MCP系列讲解,用订机票、笔记摘要等实例说明:Chatbot只给答案,Agent通过思考-行动-观察循环真正完成任务,并拆解模型、工具、记忆、目标四大部件及MCP的桥梁作用,同时讨论Agent的适用边界与权限风险。

免费GitHub仓库:342小时AI课程,从数学到MCP服务器
一个免费GitHub仓库提供342小时AI课程,包含523节课、20个阶段,覆盖数学基础到Agent构建和MCP服务器。支持目标驱动学习,每节课产出可留存的prompt、skill或agent,已有近10万人开始学习。