警惕"加密追回"骗局:Apex-shield Recovery 实为二次收割

拆解 Apex-shield Recovery 广告,揭示加密追回骗局的二次收割套路与识别方法。
文章以一则声称能帮受害者追回被骗加密货币的广告为样本,指出其具备典型诈骗话术特征:完美受害者叙事、把黑客包装成救世主、突兀植入劳力士等奢侈品、联系方式指向无法验证的独立域名。文章解释了区块链交易不可逆的技术本质,说明链上分析只能用于取证而非追回,个人几乎不可能通过第三方服务追回已转出资产。随后拆解"追回骗局"的二次收割路径——先免费咨询建立信任,再以手续费、Gas 费名义收预付费,最后失联。文章还给出遭遇诈骗后的正确做法,包括保存证据、向执法机构报案、通知交易所,并总结出要求预付费、自称黑客、承诺百分之百追回等识别标准。
一则漏洞百出的"追回资金"广告
近日,一篇标题为《Hacker To Recover Lost Funds From Online Scam Visit Apex-shield Recovery》的内容出现在 RSS 订阅源中。文章以"受害者"口吻声称,自己在遭遇加密货币诈骗后,通过名为 Apex-shield Recovery 的服务成功追回了被盗资产,并贴出了邮箱、网站和 WhatsApp 联系方式,号召其他受害者"迈出追回资金的第一步"。
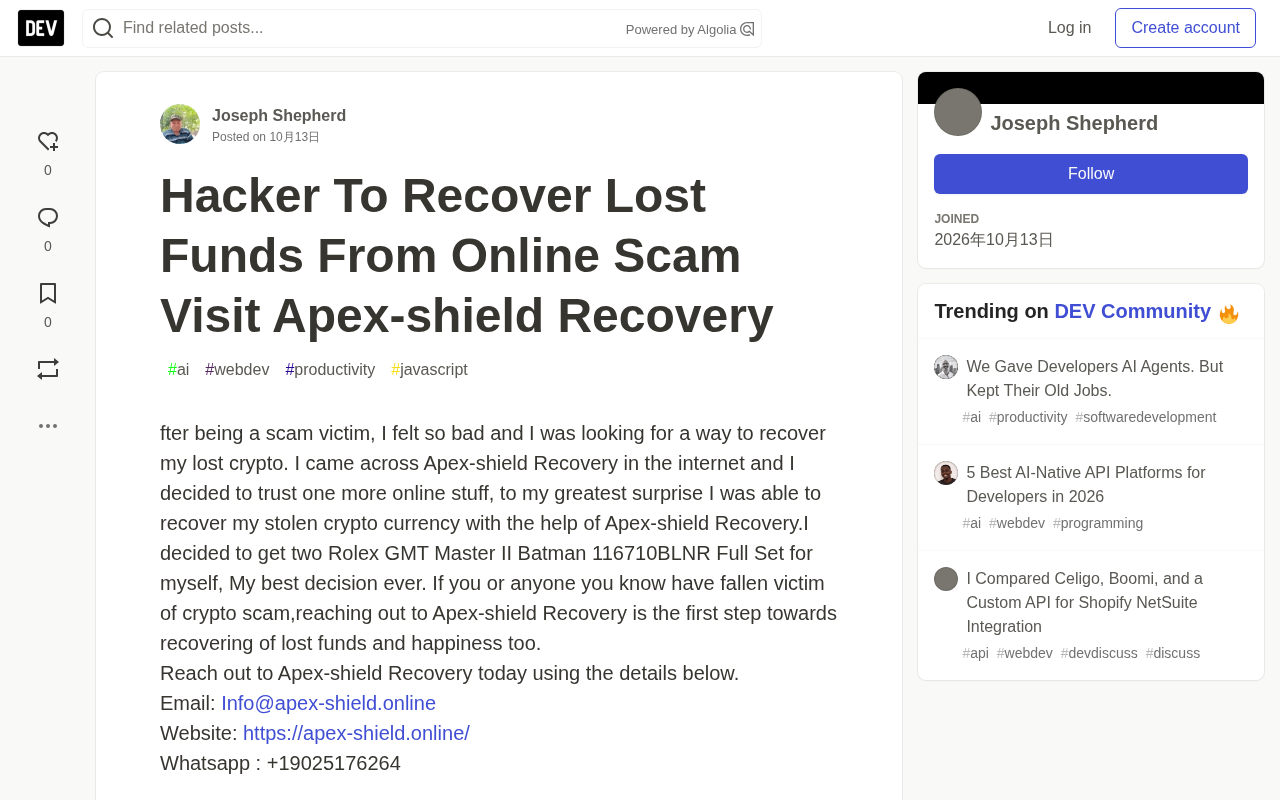
表面上这是一封感谢信,但从内容结构到措辞都暴露出典型诈骗话术的特征。本文不打算复述这则广告,而是把它当作一个样本,拆解"加密追回"这一骗局类型的运作逻辑,帮助读者识别同类陷阱。
为什么"追回被骗资金"几乎是不可能的
要理解这类骗局的荒谬之处,需要先了解区块链交易的基本特性。
加密货币转账一旦在链上确认,就是不可逆的。没有银行客服可以冻结交易,没有信用卡公司可以发起拒付(chargeback),也没有中央机构能够强制回滚。这意味着:当资金从你的钱包转入骗子控制的地址后,它在技术上已经脱离了你的控制。
链上分析公司(如 Chainalysis、Elliptic)确实能够追踪资金流向,但这属于取证范畴,而非追回。执法机构在极少数案件中可以通过交易所配合冻结涉案资产,但前提是:案件已被立案、资金尚未被混币或转移至无法触及的境外交易所、且相关司法管辖区愿意配合。对于绝大多数普通受害者而言,这些条件几乎不会同时满足。
所以,当一家机构声称能"帮你追回被骗的加密货币",你需要问的第一个问题是:它凭什么做到?
不可逆性与"交易最终性"
区块链的不可逆性来自其共识机制设计。以比特币为例,一笔交易被打包进区块后,需要经过后续区块的不断叠加来获得"确认数",随着确认数增加,回滚该交易所需的算力成本呈指数级上升。以太坊在合并(The Merge)转向权益证明后,同样通过"最终性(finality)"机制确保已确认区块无法被轻易重组。这种设计是刻意的:它让任何人都无法单方面撤销已经发生的转账,从而保证账本的可信度。
代价在于,这一特性对欺诈受害者极不友好。传统金融体系中的拒付、冻结、账户止付等救济手段,在链上完全不存在对应物。私钥一旦签名并广播交易,就意味着用户对资产处置权的彻底让渡。理解这一点,是识破一切"付费追回"话术的前提。
混币器与资金追踪的现实边界
即便链上分析公司能绘制资金流向图,骗子也早已发展出对抗手段。常见做法包括:将资金拆分成大量小额转账、经过多层钱包跳转、使用 Tornado Cash 等混币协议切断资金链路、或通过跨链桥将资产转移到另一条链上。这些操作会显著增加追踪难度,使原本清晰的资金路径变得难以还原。
因此,链上取证能做的通常是"指认"而非"追回"——即确认资金最终流入了哪个交易所的充值地址,再由执法部门走法律程序要求冻结。这个过程依赖司法协作、时间窗口和交易所配合,个人委托的商业机构并无权限强制任何一方执行。
Apex-shield Recovery 广告中的典型红旗
回到这则广告本身,它踩中了加密货币追回骗局的几乎所有经典特征。
红旗一:完美受害者叙事
文案以第一人称讲述"被骗→绝望→偶然发现某服务→成功追回"的完整故事弧线,情绪转折刻意而流畅。这种叙事模板在同类广告中反复出现,目的是让真正的受害者产生"他和我一样,他能做到我也能"的代入感。
红旗二:把"黑客"包装成救世主
标题使用了"Hacker To Recover Lost Funds"这样的表述。在正规语境中,能够追踪链上资金的是区块链取证分析师或执法部门,不会自称"黑客"。刻意强调"黑客"身份,恰恰是为了迎合受害者对"以黑制黑"的想象。
红旗三:突兀的奢侈品植入
广告中段突然出现一句话:"我决定给自己买两块 Rolex GMT Master II Batman 116710BLNR Full Set,这是我最好的决定。"这与追回资金的叙事毫无关系,却暴露了文案的真实意图——通过炫耀性消费暗示"追回服务真的有效,你看我都能买劳力士了"。这种粗糙的植入反而成为识别骗局的线索。
红旗四:联系方式指向独立域名
广告提供的网站 apex-shield.online 是一个独立域名,而非任何有监管背书的机构页面。邮箱使用该域名,WhatsApp 号码为 +19025176264。这些信息无法验证其主体身份、注册地或资质。
"追回骗局"的二次收割模式
这类骗局最恶劣的地方在于:它专门针对已经受过一次伤害的人。
受害者在前一次诈骗中已经损失了资金,心理上处于焦虑和急切的状态。追回服务正是利用这种心理,通常的收割路径是:
- 前期免费咨询:声称可以分析你的案件,给出"可行性评估",建立信任。
- 收取预付费:以"手续费""Gas 费""智能合约部署费""法律文书费"等名义要求你先付款。
- 持续加码:当你付款后,对方会以"资金被卡在某个环节""需要额外费用解锁"为由,要求继续转账。
- 失联:当受害者意识到不对或无力继续付款时,对方切断联系。
整个过程中,受害者从未收到任何追回的资金,反而在第二次被骗中损失更多。
"Gas 费"为何成为高频借口
在预付费收割环节,骗子最常使用的名目是"Gas 费"。这个术语本身源自以太坊网络——每笔链上交易都需要支付一定数量的 ETH 作为矿工/验证者手续费,费用高低取决于网络拥堵程度。对于不熟悉技术的受害者而言,"Gas 费"听起来专业且合理,容易让人误以为这是追回流程中不可避免的技术成本。
骗子正是利用这种信息不对称。实际上,追回操作若真的存在,其成本结构、支付对象和支付方式都应当公开透明,绝不会要求受害者向某个个人钱包或境外账户反复转账。凡是把"Gas 费""合约部署费""解锁费"作为收费理由的,基本可以判定为骗局。
如果你已经遭遇加密诈骗,正确的做法是什么
真实世界里,遭遇加密诈骗后能做的事情有限,但并非完全没有方向。
第一步:保存所有证据。 包括转账记录(交易哈希)、与骗子的聊天记录、对方提供的钱包地址、网站截图等。这些是后续报案的基础材料。
第二步:向执法机构报案。 在中国大陆,可以向当地公安机关网安部门报案;如果涉及跨境交易,也可以通过国家反诈中心(96110)咨询。在美国,可以向 FBI 的 IC3(Internet Crime Complaint Center)提交投诉;在欧洲,有 Europol 的相关渠道。报案不一定能追回资金,但它是唯一合法的追索路径。
第三步:通知相关交易所。 如果你知道资金流入了某个中心化交易所的地址,可以联系该交易所的合规部门,提供案件信息和交易哈希,请求协助冻结。
第四步:警惕任何主动联系你的"追回服务"。 正规的区块链取证公司(如 Chainalysis、TRM Labs)服务于交易所和执法机构,不会向个人受害者推销"追回"服务并收取预付费。
报案时需要准备的关键材料
向执法机构报案时,材料的完整程度直接影响立案和后续侦查的可能性。建议提前整理:交易哈希(TxID),即每笔链上转账的唯一标识,可在区块浏览器中查询;涉案钱包地址,包括自己转出的地址和对方接收的地址;与骗子的全部沟通记录,如聊天截图、邮件、通话录音;涉诈平台的网址、App 安装包、宣传资料截图;以及资金流水清单,注明时间、币种、金额和对应交易哈希。
将这些材料按时间线整理成一份说明文档,能大幅降低办案人员的理解成本。若涉及跨境要素,可同时向多个司法管辖区的对应机构提交,例如美国的 IC3、欧洲的 Europol,以及资金流入交易所所在国的监管渠道。
如何快速识别"追回资金"类骗局
把判断标准简化成几条,便于记忆和应用:
- 要求预付费的,一律视为骗局。 正规法律或取证服务可能收费,但不会以"追回成功前先付 Gas 费"这类名目要钱。
- 自称"黑客"的,一律不可信。 真正的安全从业者不会用这个身份标签。
- 承诺"100% 追回"或"保证成功"的,一律是假的。 区块链取证存在大量不确定性,没有任何机构能保证结果。
- 通过 WhatsApp、Telegram 等即时通讯工具作为主要联系方式的,高度可疑。 正规机构有固定办公地址和可验证的执业资质。
- 文案中出现炫耀性消费、奢侈品植入的,直接忽略。 这是低质量诈骗文案的典型特征。
小结
Apex-shield Recovery 这则广告本身并没有什么高明之处,它的价值在于作为一个反面教材:它展示了"加密追回"骗局的标准话术结构——受害者叙事、黑客身份包装、成功案例暗示、预付费收割。对于已经遭受加密诈骗的人来说,最需要警惕的不是"错过追回机会",而是成为二次收割的目标。没有任何在线服务能比执法机构更有效地帮你追回资金,而主动找上门来的"追回专家",大概率只是想再骗你一次。
相关推荐

uGAP:统一100+非洲地理数据集的AI平台
uGAP是开普敦大学团队开发的非洲地理空间AI平台,统一120余个非洲数据集并提供Python SDK,支持数据发现、处理与模型训练一站式工作流,已用于气旋洪水制图等实战场景。

Cursor能控制你的电脑了:AI代理可驱动桌面应用测试
Cursor 新增桌面控制能力,AI 代理可驱动 iOS 模拟器等桌面应用测试自己构建的功能。本文分析这一更新对开发工作流的影响、技术实现可能路径及可靠性考量。

Vibecoding自研推理引擎:理想丰满,现实骨感
Reddit开发者分享Vibecoding自研推理引擎的真实经历:用WebGL2和GLSL在浏览器跑GGUF Q4模型,却陷入tokenizer调试地狱。本文分析浏览器端LLM推理的工程难点,以及为何直接clone llama.cpp是更理性的选择。