咖啡机10天偷跑1TB流量:智能家电的隐秘风险
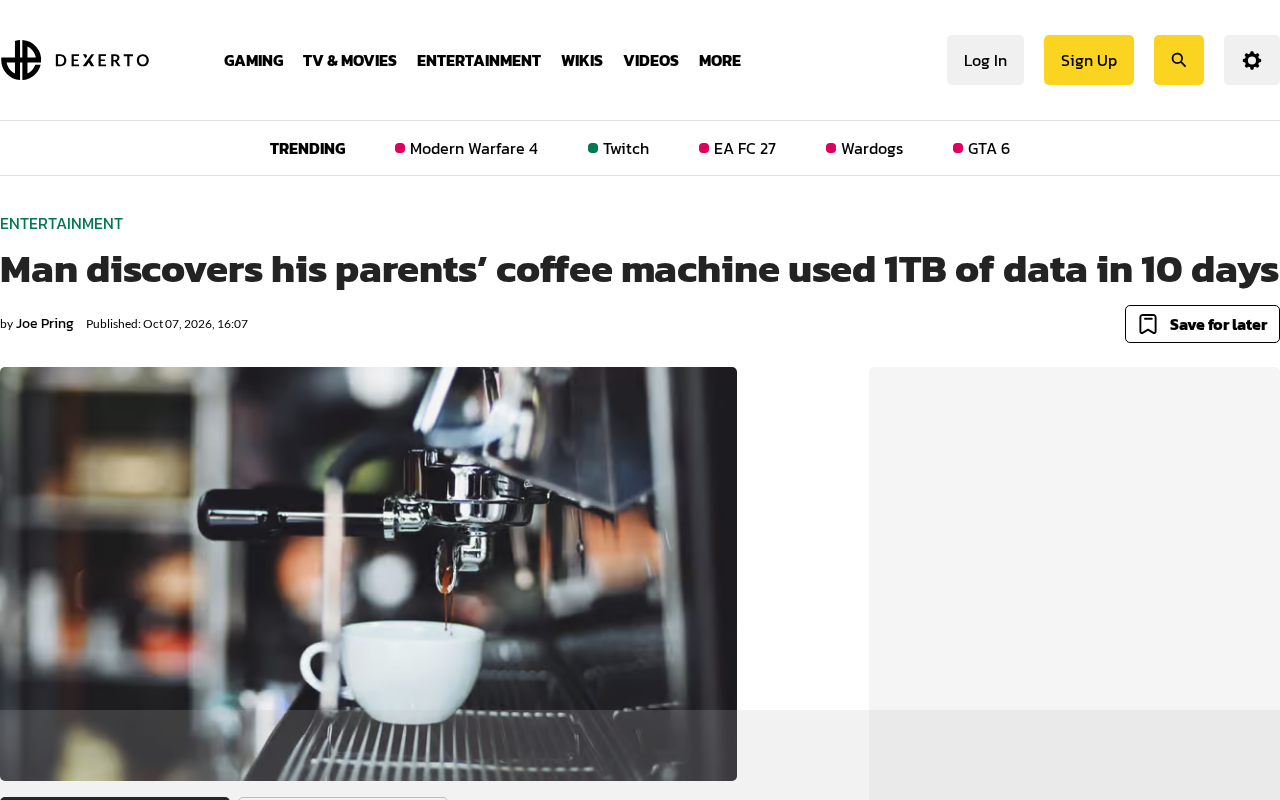
一台联网咖啡机10天吞噬1TB流量,揭示消费级IoT设备在安全与透明度上的系统性隐患。
一名用户发现父母家中的联网咖啡机在10天内消耗了高达1TB网络流量,引发广泛关注。正常情况下,此类设备每天与云端的通信仅需几KB至几MB,1TB的流量意味着平均每天产生约100GB的异常数据。技术层面的成因可能包括:固件缺陷导致进程陷入死循环、设备被攻破后沦为僵尸网络节点参与DDoS攻击,以及厂商云端服务配置错误。这一事件折射出消费级物联网生态的结构性问题——厂商重营销轻安全,用户既无工具也无意识监控设备行为,问题往往要等到流量账单异常才被察觉。文章建议用户通过网络隔离(使用访客网络或VLAN)、启用路由器流量监控,以及"能不联网就不联网"的最小化原则来进行自我防护。
一台咖啡机为何吞掉1TB流量
一则在 Hacker News 上引发讨论的帖子揭示了智能家电背后潜藏的隐患:一名用户发现,父母家中的联网咖啡机在短短10天内消耗了高达1TB的网络数据。对于一台本该只负责煮咖啡的设备而言,这个数字高得离谱——1TB足以在高清画质下连续播放数百小时的视频流。
这台咖啡机的核心功能无非是加热、研磨与冲泡,正常情况下它与云端的通信应当极为有限:固件检查、状态上报、远程启动指令等交互,每天的数据量通常只有几KB到几MB级别。10天跑掉1TB,意味着设备平均每天上传或下载约100GB数据,这显然远远超出了任何合理的使用场景。
可能的技术成因
从技术角度分析,这种异常流量通常指向几种可能性。
固件缺陷或死循环
最常见的解释是固件存在 bug。联网设备的网络栈若陷入重连死循环、日志无限上传,或某个数据同步进程失控,就可能持续产生无意义的流量。一些廉价智能设备的软件质量参差不齐,缺乏对异常流量的自我监控与限流机制,一旦出错便会不受控制地消耗带宽。
被入侵成为僵尸网络节点
更令人担忧的可能性是设备被攻破。物联网设备长期以来是僵尸网络(botnet)的重灾区,Mirai 等著名恶意软件正是通过攻陷大量弱口令、未打补丁的智能设备来发动 DDoS 攻击。如果这台咖啡机被植入恶意程序,1TB 的流量很可能来自它参与的攻击流量转发或数据外泄。
僵尸网络(botnet)是由被恶意软件控制的大量设备组成的分布式网络,攻击者通过中央指令服务器(C&C Server)统一调度这些"肉鸡"执行任务。2016年爆发的 Mirai 僵尸网络是物联网安全史上的标志性事件:它通过自动扫描互联网上使用出厂默认密码的设备(如摄像头、路由器、DVR),在短时间内控制了超过60万台设备,并以此发动了当时史上规模最大的 DDoS 攻击,峰值流量超过620Gbps,一度导致 DNS 服务商 Dyn 瘫痪,使Twitter、Netflix、Reddit 等主流网站大范围无法访问。Mirai 的源代码随后被公开,衍生变种至今仍在活跃传播。物联网设备因长期在线、系统精简难以安装防病毒软件、厂商疏于推送安全补丁等特点,始终是此类攻击的首选目标。一台被控制的咖啡机可能在用户毫无察觉的情况下,持续向攻击目标发送流量,或充当代理节点转发其他恶意流量。
云端服务配置错误
另一种情形是厂商云端服务的配置问题,例如遥测数据采集频率设置失当、推送了错误的大体积更新包,或设备被错误地订阅了某些高频数据流。
智能家电背后的系统性问题
这起事件折射出整个消费级物联网生态的结构性缺陷。许多智能家电厂商把重心放在"联网"这个营销卖点上,却在安全性、数据透明度和软件工程质量上投入不足。
用户往往无从得知自己的设备在后台究竟传输了什么、传了多少。一台咖啡机、一个灯泡、一台扫地机器人,都在默默地与远方的服务器通信,而普通消费者既没有工具也没有意识去监控这些行为。只有当流量账单异常或网络变慢时,问题才会浮出水面。
对于使用计量计费(按流量付费)或带宽有限套餐的家庭,这类异常不仅是安全隐患,更会直接转化为真金白银的损失。父母辈的用户尤其缺乏辨识能力,他们很难把网络问题和一台咖啡机联系起来。
普通用户如何自我防护
面对日益普及的智能家电,用户可以采取一些切实可行的防护措施。
网络隔离是最有效的手段之一。将所有 IoT 设备划入独立的 VLAN 或访客 WiFi 网络,与存放敏感数据的电脑、手机隔离开来,即便某个设备被攻破,攻击者也难以横向渗透到核心设备。
流量监控同样重要。许多现代路由器支持按设备查看流量统计,一些开源固件(如 OpenWRT)或网关工具能够实时告警异常流量。定期检查各设备的上下行数据,能在问题扩大前及时发现。
最小化联网则是更根本的思路。并非所有家电都需要联网——如果一台咖啡机的联网功能只是"手机远程启动"这类锦上添花的噱头,完全可以选择不配置 WiFi,从源头消除风险。此外,及时更新固件、修改默认密码、禁用不必要的远程访问功能,都是基础而有效的安全卫生习惯。
写在最后
咖啡机偷跑 1TB 流量看似是个荒诞的个案,但它准确击中了智能家居时代的痛点:我们在家中接入了越来越多的联网设备,却对它们的行为知之甚少。随着万物互联的推进,设备制造商有责任提供更透明的数据使用说明和更可靠的安全保障,而用户也需要建立起对家庭网络的基本掌控意识。在享受便利之前,先问一句"它到底在传什么",或许才是智能生活的正确打开方式。
背景补充
VLAN(虚拟局域网)是在同一物理网络基础设施上,通过软件配置划分出相互隔离的逻辑子网的技术。即便设备连接在同一台路由器或交换机上,处于不同 VLAN 的设备之间默认无法直接通信,必须经过防火墙或路由器的明确授权才能互访。对于普通家庭用户,最简便的替代方案是利用路由器自带的"访客网络"功能——大多数现代家用路由器都支持开启一个与主网络隔离的访客 WiFi,将智能音箱、摄像头、咖啡机等 IoT 设备接入其中。这样即便某台设备被攻陷,攻击者也无法直接访问同一主网络下存储有照片、文件和账号信息的电脑或手机,有效限制了潜在的横向渗透(lateral movement)范围。
相关推荐
打开n8n之前,先用Claude定义你的AI智能体
在打开n8n搭建AI智能体之前,先用Claude定义智能体的处理范围、数据需求和人工升级机制。本文以电商客服场景为例,解析先定义后构建的AI工作流方法论。
n8n + GoHighLevel + AI:自动化销售线索分发实战
用n8n、GoHighLevel和AI搭建自动化线索分发系统:表单提交后自动查重联系人、AI分类路由到销售或合作伙伴团队、创建机会并发送Slack通知,全程1.5秒内完成。
n8n内容自动化工作流:一次创作全平台分发
n8n内容自动化工作流可在一下午搭建完成,自动完成跨平台改写、配图生成与整周排期,每周节省约六小时运营时间,适合小型企业以工具优势对冲团队规模劣势。