开源工具REA:让AI代理直接逆向任意程序
开源工具REA让AI编码代理无需源码即可逆向任何原生应用,正在抹平逆向工程的专业门槛。
REA是一个接入MCP协议的开源工具,它将Ghidra等专业逆向工程框架封装为AI代理可直接调用的自然语言指令集,使任何人都能让Claude、Cursor等编码代理在没有源码的情况下分析原生二进制、APK、固件乃至智能合约字节码。它输出的不是原始源代码(编译后已无法还原),而是带置信度标注的伪代码、汇编与调用路径,代理理解逻辑后可重新生成功能实现。资深开发者Rob Shocks通过自建一个函数名被剥离的封闭App验证了其能力:代理不仅找到了核心验证逻辑,还写出了原App都没有的验证码生成器。Rob认为这不是灾难,而是一次行业修正——软件的真正护城河从来不在代码本身,而在数据、用户与云端服务;但使用者必须注意法律边界、沙箱隔离与提示注入风险。
当闭源不再是护城河
一个名为REA(Reverse Engineer Anything,逆向任何东西)的开源仓库正在GitHub上以惊人的速度蹿升——据资深开发者Rob Shocks(Switch Dimension频道)介绍,这个项目在单日内就收获了约7000到8000个Star,并且还在持续增长。它能做的事情听起来有些颠覆:让你的编码代理(无论是Claude Code、Cursor还是Codex)去窥探一个你没有源代码的应用,弄清楚某个功能是怎么实现的,给出证据,然后帮你构建一个属于你自己的版本。
有人已经用它来研究游戏、分析软件,甚至破解那些封闭了二十年的桌面应用。Rob作为一名有着20年经验的软件开发者兼产品经理,在视频中想澄清两件事:REA到底做了什么(因为他看到的大部分讨论都搞错了方向),以及为什么这件事对所有发布软件的人来说意义重大。
REA究竟做了什么
REA的核心玩法是:你在某个应用里看到一个想要的功能,直接让代理去调查它,而这一切不需要原始源代码。它底层是一个MCP服务器加一个CLI,可以轻松接入任何支持MCP协议的工具——如今这个范围已经非常广了。
关键在于,它处理的不只是过去就能看到部分源码的Electron应用,而是真正的原生应用:Mac、Windows、Linux上的原生二进制文件,还有.NET、Android APK、固件、网站,甚至智能合约字节码。这几乎覆盖了你日常使用的大部分桌面软件。
这里是很多人误解的地方:它并不会直接吐出原始源代码。当一个应用被编译后,原始代码就已经消失了,没有任何工具能把它还原。REA给你的是伪代码、汇编、模块映射、调用路径和网络活动,并且每一条发现都附带证据——它来自哪里、模型的置信度有多高,以及它自己也搞不清楚的部分。这种透明度正是过去花大价钱、耗大量时间才能换来的东西。
MCP(Model Context Protocol)是Anthropic于2024年底发布的开放标准协议,旨在让AI助手能够以统一的方式连接外部工具和数据源。可以把它理解为AI世界的"USB接口"——工具开发者只需实现一次MCP服务器,支持该协议的所有客户端(Claude、Cursor、Cline等)都能直接调用,无需为每个平台单独适配。REA正是以MCP服务器的形式发布,这意味着它能被接入任何已经集成了MCP的AI编码环境,用户几乎不需要额外配置即可使用。这种"即插即用"的特性大幅降低了逆向工程工具链的组合门槛,也是REA能够快速扩散的重要原因之一。
它并非魔法,只是消除了摩擦
Rob特别强调,REA本身不是反编译器,它没有什么革命性的黑科技。真正的工作仍然交给逆向工程师早已在用的硬核工具,比如来自NSA的免费工具Ghidra。换句话说,这些逆向操作在过去同样可行——只要你有足够的时间和金钱。
REA做的事情是消除摩擦。这些专业工具功能强大,但出了名的难学。REA给你的代理提供了几十个纯文本工具,诸如「打开这个二进制」「找出字符串」「跟踪函数调用」,让代理能够自己摸索着理解代码结构。
安装过程极其简单,一条npx rea-agent setup命令即可。它会先展示将要修改的计划、备份你的配置、添加MCP服务器和一个教代理如何执行调查的技能,并且在触及任何关键操作前都会征求你的同意。
Ghidra是美国国家安全局(NSA)开发并于2019年公开发布的逆向工程框架,被业界视为商业工具IDA Pro的强力开源替代品。它支持对x86、ARM、MIPS等多种处理器架构的二进制文件进行反汇编和反编译,能将机器码转换为伪C代码,并提供函数调用图、数据流分析等高级功能。尽管功能强大,Ghidra的学习曲线相当陡峭——掌握它通常需要数月的专项训练,加之逆向工程本身要求对汇编语言和操作系统底层有深刻理解,使得这项技能长期局限于少数专业安全研究员群体。REA的做法是在Ghidra之上包装了一层自然语言接口,让AI代理能够用简单的文本指令驱动Ghidra完成复杂操作,从而将这道专业门槛几乎完全抹平。
实测:破解自己上了锁的App
为了做一个公平的测试(而不是「相信我,它能行」),Rob专门构建了一个自己的应用,而不是拿现成的商业软件去冒被起诉的风险。
这个App叫Vault,输入解锁码就能进入,内部藏着一条验证规则和一段只有输入正确才会出现的隐藏消息。更重要的是,他按照真实应用发布的方式构建它——经过优化、所有函数名都被剥离,于是check unlock code函数就变成了某个地址上的匿名函数,这更贴近现实场景。然后他把源码「扔掉钥匙」,彻底封存。
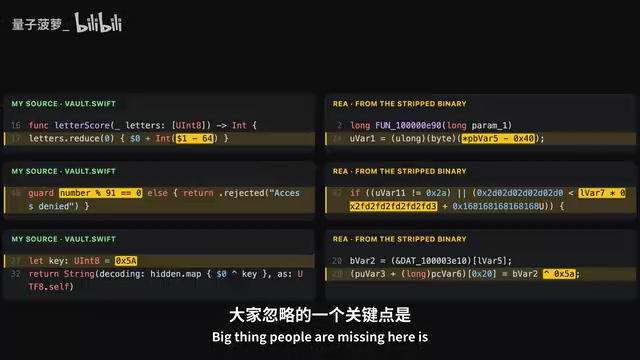
代理用Ghidra打开二进制后,拿回了242个以上的函数,每一个都只叫「fun+地址」。但在几次调用之内,它就找到了那个真正重要的函数,并把代码还原成类似C语言的形式。最终它写了一个小小的生成器,给出代码AGNT-1001,Rob成功进入了应用。
这里的要点Rob反复强调:代理没有复制代码,它理解了逻辑,然后写出了一个全新的东西——一个连原App都没有的验证码生成器。这才是逆向工程的本质。
这对软件行业意味着什么
多年来,软件享受着一种心照不宣的保护。逆向工程一直都可以做,只是又慢、又专业、又昂贵,所以几乎没人真的去折腾。正是这种摩擦构成了保护,而REA把它删掉了。
Rob并不认同网上「飞机要从天上掉下来」那种灾难论——攻破真正的关键系统仍有重重门槛。但他给出了一个现实的提醒:如果你发布的是桌面应用、浏览器扩展、游戏、移动App,或者一大坨客户端JavaScript,那么你现在应该假设任何人的代理都能摸清它的工作原理。他甚至预言未来几个月会看到一些有意思的GTA 6 mod。
在他看来这不是灾难,而是一次「修正」。代码从来就不是真正的护城河——至少对大多数人不是。你真正的壁垒在于数据、用户、云端安全、交付速度、品味,以及那些跑在你服务器上、别人根本无法窥探的东西。
反过来,这也带来了安全上的好处:你可以把REA指向自己机器上的应用,问它「这玩意儿到底在干什么?它往外发送了什么?」现实中已经有不少3D打印机甚至咖啡机被攻破、偷偷把大量数据传回未知来源的案例。
使用前必须知道的三件事
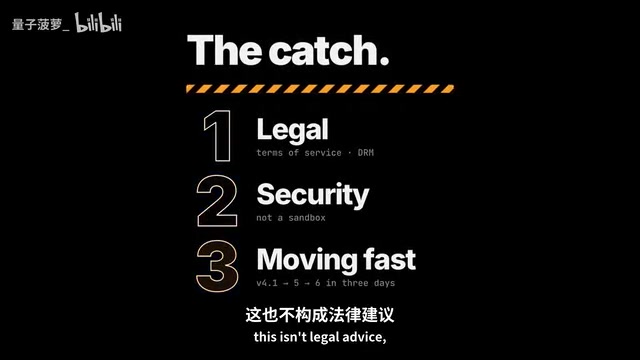
Rob列出了三个关键注意事项:
法律层面。 他声明自己不是律师,这不构成法律建议。但一般而言,为了互操作性而进行的逆向工程通常受到保护;然而很多应用的服务条款明确禁止逆向,破解DRM或加密则是另一个完全独立的法律问题。安全地带是:你自己的应用、开源二进制、安全挑战,以及你被授权测试的目标。REA自己的免责声明也写明——责任在你。
它不是沙箱。 如果你让目标程序运行并进行运行时捕获,它会以你的权限运行。所以别拿论坛上随便下载的二进制文件去指它,一定要保持代理的审批提示开启,因为谁也不知道里面藏着什么样的提示注入(prompt injection)。Rob强烈建议在沙箱里运行。
项目迭代极快。 这个仓库变化非常频繁,充满了破坏性更新和旺盛的活力,预计会持续演进,务必保持更新。
提示注入(Prompt Injection)是针对AI代理的一类安全攻击:攻击者在模型将要处理的外部内容(文档、网页、代码注释,乃至二进制文件中的字符串)里嵌入伪装成指令的文本,试图劫持AI的行为,例如让其泄露系统提示、执行未授权命令或绕过安全限制。在REA的使用场景下,恶意构造的二进制文件可能在其字符串表或符号名中藏入此类指令,当代理扫描并读取这些内容时便可能被操控。这也正是Rob反复强调"不要对来路不明的二进制动手"并建议在沙箱环境中运行的原因——沙箱能限制代理可访问的资源范围,即便发生提示注入,攻击者能造成的实际损害也会被大幅压缩。
聪明的用法
作为软件工程师,Rob认为REA真正有价值的场景包括:学习优秀桌面应用如何处理离线系统、同步、剪贴板和搜索等机制,然后构建自己的版本;审计机器上数量庞大的Electron应用;以及从自己源码丢失的旧项目中恢复逻辑。
他明确表示不会做的,是把工具指向竞品然后直接克隆产品——这在法律上风险极高,而且完全没抓住重点。你该做的是理解其中的想法并构建出更好的东西,因为你永远拼不过那家公司的市场营销。在今天这个时代,一切都取决于分发(distribution)。
相关推荐

如何有效呈现你的想法:三种揭示式演讲方法
揭示式演讲是传递想法最直接的方式。本文解析奇妙漫步、动态演示和梦想图景三种演讲类型,结合David Gayo、Michael Pritchard、Sylvia Earle等经典案例,教你如何有效呈现想法。

Modern Web Guidance:让AI写原生声明式对话弹窗
Google Modern Web Guidance 让 AI 编程助手在生成代码时优先使用浏览器原生声明式 dialog 能力,替代重复的 JavaScript 事件监听,实测可显著减少样板代码。
ChatGPT 贴纸功能掀起 iMessage 与 WhatsApp 创意风暴
ChatGPT 图像生成功能正在 iMessage 和 WhatsApp 中催生个性化贴纸创作热潮,通用 emoji 使用量降至十年最低。本文分析这一趋势背后的技术逻辑、传播机制与对内容创作者的意义。