跨云AI安全盲区:多云环境下AI风险治理的破局之道

多云AI架构让安全可见性几乎崩塌,统一风险视图成为企业AI治理的迫切挑战。
文章以一位物流公司技术负责人无法提供跨云AI风险统一视图的真实困境为切入点,揭示了多云AI架构下安全治理的系统性难题。这种跨云架构往往并非战略规划的结果,而是团队偏好与历史惯性的自然堆积——训练在GCP、推理在AWS,各自独立演化,治理严重滞后。云原生安全工具的"孤岛效应"使得跨云风险拼图只能依赖人工操作,耗时费力且结论即时过时。文章进一步指出,AI安全工具对多云场景的设计滞后已成行业痛点,训练与推理的天然分离、数据主权要求和供应商锁定规避都在加速多云趋势。文章最终提出四个破局方向:建立云无关的AI资产清单、利用CNAPP/CSPM的多云演进、优先选用原生多云设计的AI安全工具,以及以治理先行避免技术债持续累积。
一个真实的多云AI困境
最近在Reddit上,一位来自物流行业(约2000人规模)的技术负责人分享了一个让许多企业感同身受的困境:他们在GCP上做模型训练,在AWS上跑推理服务,却无法给出一个统一的AI风险视图。
这个场景之所以引发广泛共鸣,是因为它揭示了一个正在快速蔓延的行业痛点——当AI工作负载横跨多个云平台时,安全与合规的可见性几乎彻底崩塌。
"老板上周让我提供一份跨两个云的AI风险统一视图,我几乎拿不出任何东西。"
这句话背后,是无数企业在AI快速落地过程中埋下的技术债。
多云AI架构的混乱是如何形成的
你可能没注意到,这位技术负责人坦言,这种跨云架构并非战略决策的产物,而是历史惯性的结果。
三年前组建的ML团队偏好GCP,没有人质疑这个选择,于是训练环节落在了GCP上。而推理服务后来又选择了AWS。整个过程没有顶层规划,纯粹是各个团队各自为政、逐步累积的结果。
技术债的典型演化路径
这种"无意识的多云"其实极为普遍,通常沿着以下路径发展:
- 团队偏好驱动:早期技术选型往往取决于工程师个人经验和熟悉度
- 缺乏统一治理:没有中央架构团队对云资源使用进行整体规划
- 成本与性能的局部优化:训练看重GCP的TPU算力,推理看重AWS的生态和全球部署能力
- 无人复盘:直到出现跨云需求时,问题才集中爆发
对于一家非科技主业的物流公司而言,这种情况更是常态——AI能力是被业务需求推着走的,安全治理往往滞后于技术落地。
核心痛点:云原生工具的"孤岛效应"
这位技术负责人的观察极具洞察力:
"每个云的原生工具在自己的圈子里做得都不错,它们只是彼此不对话。而我看过的大多数AI安全工具,仍然假设你只生活在一个云里。"
手动拼凑跨云报告的代价
为了给老板交出一份跨云AI风险报告,他不得不:
- 一个屏幕开着GCP控制台,另一个开着AWS控制台
- 手动拉取各自的安全发现(findings)
- 在两套完全不同的资源命名规范之间做人工映射
- 花了整整一个下午整理成电子表格
更讽刺的是——这份表格在发出去的那一刻就已经过时了。
这生动地说明了手动流程在动态云环境中的根本缺陷:AI工作负载的状态是持续变化的,任何静态快照都无法反映真实的风险态势。
资源命名规范的鸿沟
一个容易被低估的技术障碍是资源命名的不一致。GCP和AWS使用完全不同的命名约定、资源层级和标签体系。当你试图回答"这个训练任务和那个推理端点是否属于同一个模型管线"时,人工匹配几乎不可避免地会出错。
为什么跨云AI安全问题正变得刻不容缓
这位技术负责人一针见血地指出:
"也许两年前这样(单云假设)还算合理,但现在不是了。"
AI安全工具对多云场景的严重滞后
当前大多数AI安全解决方案(无论是模型安全扫描、数据泄露检测还是合规审计)在设计时都默认企业运行在单一云环境。这个假设在AI时代正快速失效:
- 训练与推理天然分离:不同环节对算力、成本、延迟的需求差异,促使企业选择不同的云平台
- 数据主权要求:合规性可能强制某些数据留在特定区域或特定云
- 供应商锁定规避:企业有意分散风险,避免过度依赖单一云服务商
风险态势的"不可见"才是真正的威胁
安全领域有句话:你无法保护你看不见的东西。当AI风险散落在两个互不通信的云中,企业实际上处于一种"感知盲区":
- 训练数据是否被污染?
- 模型是否存在配置错误的访问权限?
- 推理端点是否暴露在公网?
- 跨云的数据流转是否满足合规要求?
这些问题在单云工具下各自有答案,但没有人能给出一个整合的、实时的全局判断。
多云AI风险治理的四个破局方向
虽然原帖作者明确表示"不是在找工具推荐",但这个问题本身指向了几个值得深入思考的应对方向。
建立统一的AI资产清单
跨云可见性的第一步,是建立一个与云无关(cloud-agnostic)的AI资产台账,把训练任务、模型版本、数据集、推理端点等统一编目,并建立跨云的关联关系。只有先"看全",才有可能"管好"。
拥抱CNAPP与CSPM的多云演进
云原生应用保护平台(CNAPP)和云安全态势管理(CSPM)工具正在向多云统一视图演进。真正有价值的方案,是能把GCP和AWS的安全发现归一化到同一套风险模型中,让安全团队在一个界面内完成风险研判。
推动AI安全工具的"云中立"设计
对于安全团队而言,选型时应优先考虑那些从架构上就原生支持多云的AI安全工具,而非在单云工具外层再做二次集成的临时方案。后者不仅维护成本高,还容易在数据同步中引入新的盲区。
治理先行,避免技术债务持续累积
最根本的教训是:多云AI架构应该是有意识的战略选择,而非团队偏好的自然堆积。在引入新的云平台或AI工作负载前,建立最小限度的治理框架——哪怕只是一份命名规范和一个资源登记流程——就能避免日后陷入被动。
结语:从"看得见"开始掌握主动权
这位物流公司技术负责人的故事,是当下无数企业AI落地过程的缩影。当AI从实验走向生产,从单点走向多云,安全治理的复杂度呈指数级上升,而工具生态和组织能力却尚未跟上。
跨云AI风险的可见性问题,本质上不是一个工具问题,而是一个架构与治理问题。谁能率先解决"看得见"的挑战,谁就能在AI规模化落地的下半场占据主动。
相关推荐
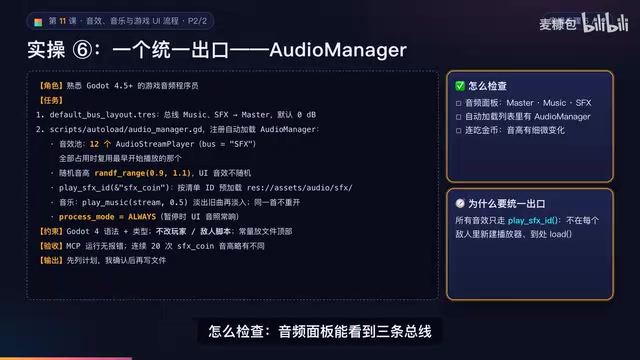
AI游戏开发实战:音频总线与全流程UI搭建
AI游戏开发实战第11课下篇:讲解Godot音频三件套、音频总线与音量分贝转换、AudioManager音效池与随机音高、自动加载节点边界、从标题到通关的完整UI流程、JSON存档容错设计,以及像素字体抗锯齿关闭与整数倍字号规则。
AI游戏开发验收课:用GUT测试与Agent自检让Bug无处可藏
AI游戏开发实战第十二课聚焦测试与验收:用GUT自动化测试、Agent自检循环、浏览器冒烟验收和外部试玩四层金字塔,让AI的每一项完成都有可观测证据。核心原则是退出码判据、证据必须为原文、禁止Agent改断言让测试变绿。

DoorDash披露:AI智能体下单仅数百单,开放合作成关键
DoorDash 披露其平台仅收到数百单来自 AI 智能体的订单,并表示愿意与第三方智能体开发者合作。本文分析智能体电商的早期现状、平台开放策略以及交易信任瓶颈。