LangSmith追踪数据治理:三项新控制实现安全与洞察兼得
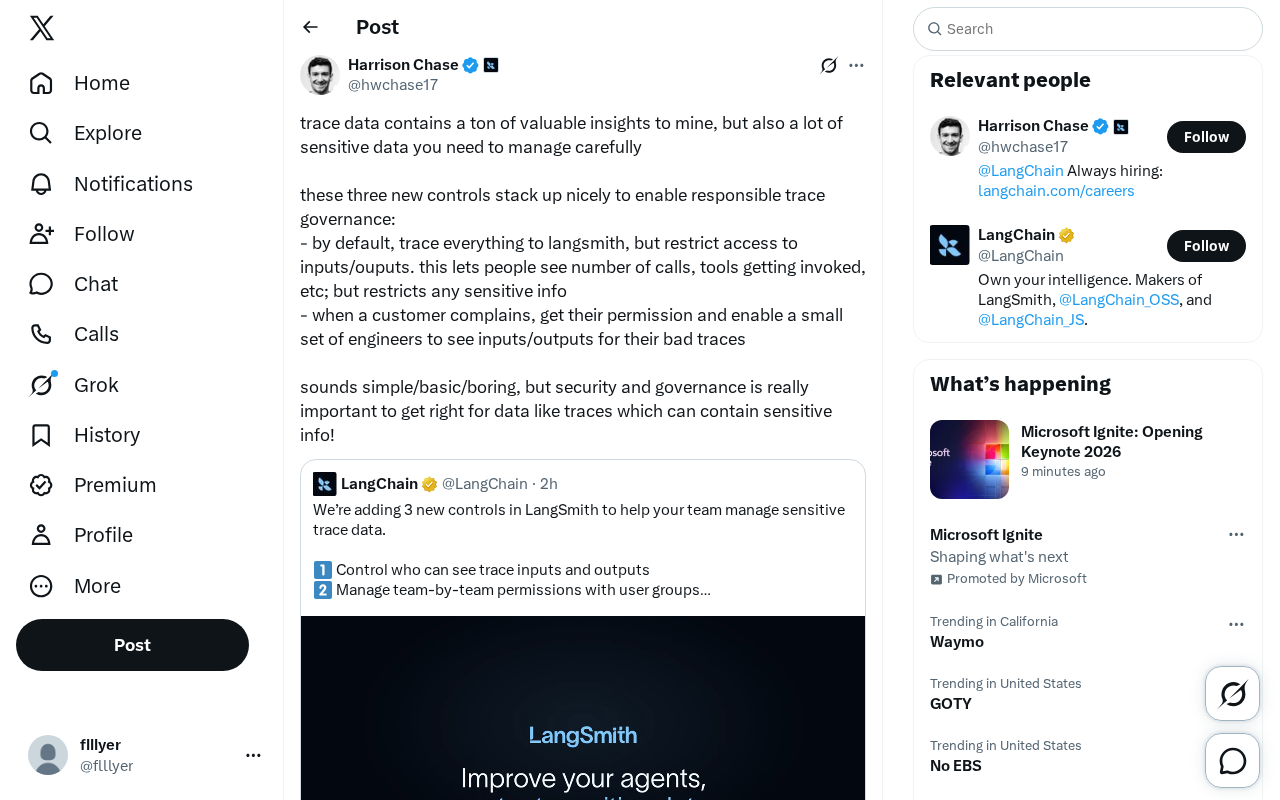
LangSmith以默认限制输入输出、按需授权查看的分层控制,实现追踪数据的安全治理。
文章讨论LLM应用追踪数据的双重性:它既是调试优化的金矿,又携带用户输入、密钥、个人身份信息等敏感内容。LangSmith给出的方案是三项控制叠加:默认全量追踪但限制输入输出访问,仅保留元数据可见性;客户投诉时经许可后允许小范围工程师查看相关坏追踪的输入输出;两者叠加形成"默认收紧、按需放开"的模式。作者强调这些控制虽简单基础,但对追踪数据治理至关重要,并建议自建追踪系统的团队借鉴分层策略,区分元数据与内容数据、设定默认访问级别、为敏感操作设计审批与审计路径。
追踪数据(trace data)是LLM应用调试和优化的金矿,但它也携带大量敏感信息。如何在挖掘价值的同时守住安全底线,成为AI工程团队必须解决的治理难题。近期,LangSmith推出的一组新控制恰好回应了这个需求——它们看似简单,却为追踪数据的负责任治理提供了可落地的框架。
追踪数据的双重性:洞察与风险并存
任何运行过LLM应用的人都清楚追踪数据的价值:它记录了每一次模型调用、工具触发、耗时与结果,是定位问题、优化性能的核心依据。但同一份数据里,可能包含用户输入、模型输出、API密钥、个人身份信息等敏感内容。原始素材指出,追踪数据“包含大量可挖掘的有价值洞察,但也包含大量需要谨慎管理的敏感数据”。这种双重性意味着,团队不能简单地“全量采集”或“全量关闭”,而需要在可见性与安全性之间找到平衡。
三项控制如何协同工作
LangSmith给出的方案是三项控制叠加使用,形成分层治理。
默认全量追踪,但限制输入输出访问
第一项控制是:默认将所有追踪数据发送到LangSmith,但限制对输入/输出的访问权限。这样,团队成员可以看到调用次数、调用了哪些工具等元数据,而敏感的输入输出内容则被屏蔽。这种设计让可观测性不受影响,同时将敏感信息的暴露面降到最低。
元数据与内容数据的区分是理解这套控制的关键。元数据指追踪记录中描述"发生了什么"的结构化字段,例如调用次数、模型名称、工具名称、延迟、token 用量、状态码等;内容数据则是具体的输入 prompt 和模型输出文本。两者的敏感度差异巨大:元数据通常不含个人身份信息,泄露风险低,却足以支撑性能监控、调用链路分析和异常告警;内容数据则可能直接包含用户隐私、商业机密或密钥。因此在设计追踪系统时,常见做法是在数据模型层面就把这两类字段分开存储、分别授权,而不是等采集完成后再做过滤。这也解释了为什么"限制输入输出访问"不会牺牲可观测性——日常运维所需的信息几乎都在元数据里。
按需授权:客户投诉时的精准排查
第二项控制针对具体场景:当客户投诉时,在获得客户许可的前提下,允许一小部分工程师查看该客户相关“坏追踪”的输入和输出。这既满足了问题排查的刚需,又通过“许可+最小人员范围”的双重约束控制了风险。
叠加效应:从默认安全到临时放权
两项控制并非孤立,而是叠加生效:默认状态下全员只能看元数据;遇到具体问题时,才临时、有限地开放敏感内容。这种“默认收紧、按需放开”的模式,正是数据治理中最小权限原则的体现。
最小权限原则(Principle of Least Privilege)是信息安全中的基础准则:任何主体只应获得完成其当前任务所必需的最小访问权限,且权限应是临时的、可回收的。落到追踪数据治理上,它体现为三个层次:默认状态下不授予任何敏感内容访问权;授权范围限定到具体客户、具体追踪记录而非全量数据;授权附带时间窗口和审批记录,用完即收回。与之配套的还有审计能力——谁在什么时间、基于什么理由查看了哪条敏感追踪,都应有日志可查。最小权限并非追求"零访问",而是让每一次敏感访问都成为可解释、可追溯的受控事件,从而在效率与合规之间取得平衡。
为什么安全与治理值得认真对待
原始素材的作者坦言,这些控制“听起来简单、基础、甚至无聊”,但强调“对于追踪数据这类可能包含敏感信息的数据,把安全和治理做对非常重要”。这一判断切中要害:追踪数据往往在团队内被广泛访问,权限边界模糊,一旦泄露,影响可能远超单次事故。尤其在LLM应用中,输入输出直接关联用户真实意图,治理缺失会直接侵蚀用户信任。
个人身份信息(PII)是追踪数据合规风险的核心来源。在 LLM 应用中,用户输入往往自然包含姓名、邮箱、电话、地址、账号等字段,模型输出也可能复述这些内容。许多司法辖区的数据保护法规(如 GDPR、个人信息保护法)要求对此类数据实行目的限制、最小化收集和访问控制,违规可能带来高额处罚与声誉损失。此外,追踪数据中偶尔会混入 API 密钥、访问令牌等凭据,一旦随日志扩散到多个内部系统,泄露面会迅速放大。因此治理不仅是内部工程规范问题,也直接关联法律合规与用户信任,这正是"看似无聊的控制"值得认真对待的原因。
对AI工程团队的启示
这套方案的价值不在于技术复杂度,而在于治理思路:默认采集元数据以保留可观测性,敏感内容则通过权限和许可流程管控。团队在自建追踪系统时,也可以借鉴类似的分层策略——区分元数据与内容数据,设定默认访问级别,并为敏感操作设计审批与审计路径。追踪数据的治理不是一次性的配置,而是需要持续权衡的产品能力。
相关推荐

Daybreak Red部署指南:监督式安全调查参考架构
Daybreak Red参考架构解析:介绍监督式安全调查的安全控制设计、部署配置流程与运行监控机制,为团队落地受控安全调查提供工程参考。

Gemini 4 Neon 登顶 Models Engineering Index 榜首
Gemini 4 Neon 在 Models Engineering Index 上成为新晋第一,Hacker News 社区热议其排名含金量与评测方法。本文梳理榜单变动、社区反应及对开发者选型的实际影响。

苹果自研AI智能体:能替你操作Mac的Agent要来了
苹果据报正在开发可操控Mac的AI智能体,对标Meta Muse、Claude、OpenAI Dots等产品。本文分析苹果在agent赛道的系统级优势、竞争格局与可能的落地路径。