Ledger 钱包被植入后门?供应链攻击疑云调查

Hacker News 热议 Ledger 硬件钱包后门疑云,折射供应链安全与可审计性矛盾。
文章围绕 Hacker News 社区对 Ledger 硬件钱包是否被植入后门的讨论展开,梳理了事件背景、供应链攻击面、后门与漏洞的区别,以及用户可采取的应对措施。核心观点是:硬件钱包的信任链条从芯片制造到物流配送极为漫长,任何环节被攻破都可能导致设备带病出厂;安全元件能保护私钥不被物理读取,却未必能防御固件层面的逻辑后门。文章强调后门与漏洞性质不同,前者意味着信任基础崩塌。在调查未有定论时,用户应通过固件验证、地址二次确认、多签分散风险和关注开源方案来降低风险,并指出这场争议反映了行业安全性与可审计性之间的结构性张力。
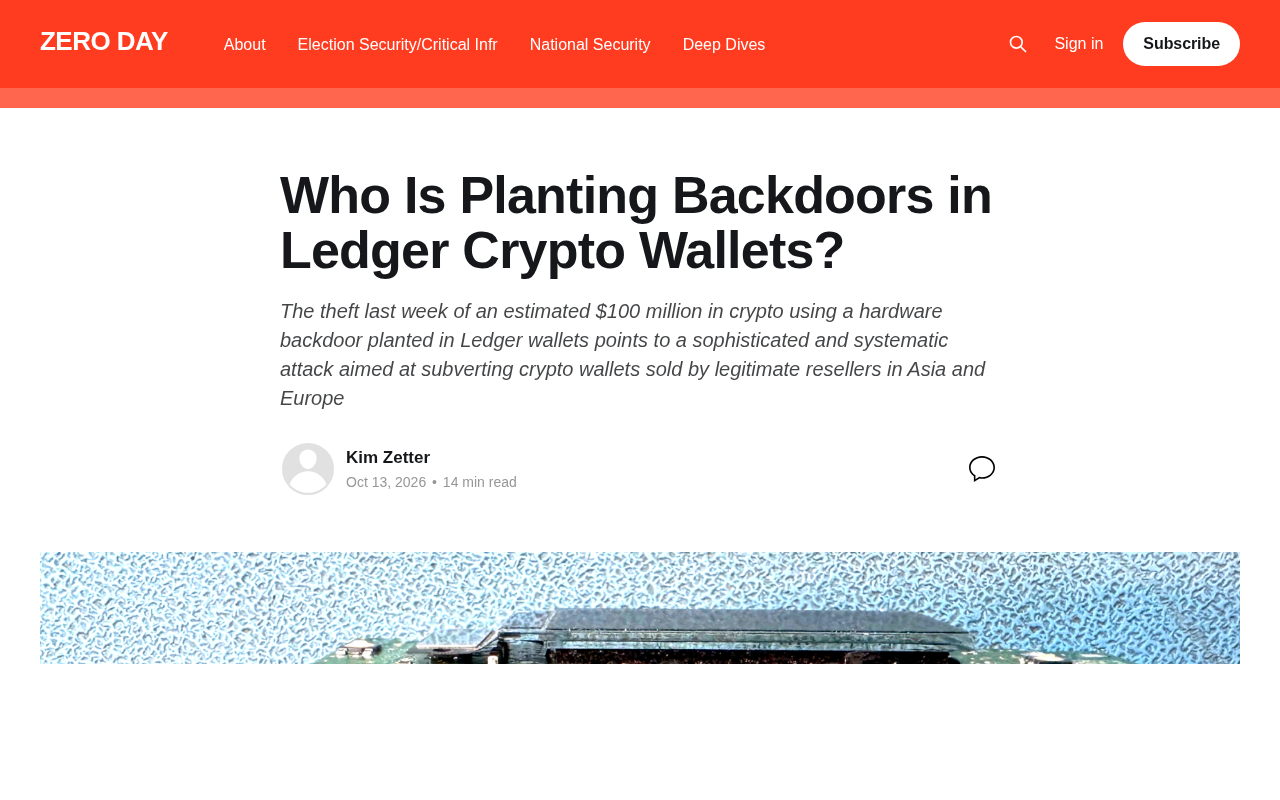
硬件钱包一直被视为加密资产存储的"最后一道防线",但当这道防线本身被渗透时,后果可能是灾难性的。近期在 Hacker News 等技术社区引发热议的一个话题——"谁在 Ledger 加密钱包中植入后门"——再次将硬件钱包的供应链安全推到了风口浪尖。
事件背景:一次引发广泛关注的讨论
该话题最初在 Hacker News 上引起大量开发者与安全研究者的关注。讨论的核心指向一个令人不安的可能性:Ledger 硬件钱包的固件或供应链环节中,是否存在被人为植入的恶意代码或后门机制。
不同于普通的软件漏洞,硬件钱包后门的特殊之处在于——它可能直接绕过设备的安全芯片保护,在用户毫无察觉的情况下泄露私钥或篡改交易签名。对于持有大量加密资产的用户来说,这意味着设备本身可能成为攻击者最有效的切入点。
有意思的是,Hacker News 社区对此类话题向来审慎:一方面有开发者认为部分"后门"指控缺乏可复现的技术证据,可能源于对固件更新机制的误读;另一方面,安全研究者强调,硬件钱包的封闭性恰恰让外部审计变得困难,"没有发现"不等于"不存在"。
Hacker News 是 Y Combinator 旗下的技术社区,以高质量的开发者、安全研究者和创业者讨论著称,其首页帖子常反映技术圈最关注的安全议题。在该社区出现的"后门"指控通常会被迅速拆解:有人尝试复现漏洞,有人翻查固件二进制,也有人质疑指控者的动机。这种"同行评审"式的氛围,使得话题既能快速扩散,也能被理性过滤。
需要了解的是,硬件钱包后门话题在加密圈并非首次出现。2020 年 Ledger 曾发生客户数据泄露事件,2023 年又出现针对 Ledger Connect Kit 的供应链攻击。这些历史事件让社区对 Ledger 的信任基础本就脆弱,因此任何新的"后门"讨论都容易迅速升温,形成"疑似问题"与"历史包袱"叠加的舆论效应。
供应链攻击为何成为硬件钱包的软肋
要理解这场争议的分量,需要先看清硬件钱包面临的攻击面。
从生产到交付的信任链条
硬件钱包的信任模型建立在一条漫长的链条上:芯片制造、固件开发、组装封测、物流配送,直到用户拆封激活。任何一个环节被攻破,都可能导致设备在出厂时就"带病上岗"。
这也是为什么 Ledger 等厂商反复强调其安全元件(Secure Element)的设计——私钥理论上无法被提取。但批评者指出,安全元件保护的是私钥不被物理读取,却未必能阻止固件层面的逻辑后门,例如在签名过程中悄悄修改目标地址。
安全元件(Secure Element) 是一种具备防篡改、防侧信道攻击能力的专用芯片,常见于银行卡、SIM 卡和护照中。它的核心特性是:即使攻击者物理接触设备,也无法轻易读出内部存储的密钥;密钥的签名运算在芯片内部完成,明文私钥理论上不会离开芯片边界。
但安全元件的防护范围有明确边界。它保证的是"私钥不被直接读出",而签名结果的正确性、交易字段的完整性,则依赖固件在把交易数据送入安全元件之前的处理逻辑。如果固件被篡改,攻击者可以在签名前替换收款地址或金额,安全元件仍然会"正确地"对错误数据进行签名。这正是批评者担心的"逻辑后门"——它不违反安全元件的设计,却绕过了用户对交易内容的信任。
后门与漏洞的本质区别
需要区分两个概念:漏洞是设计或实现中的无意缺陷,而后门是刻意植入的访问通道。前者可以通过补丁修复,后者则意味着信任基础的崩塌。此次讨论中,不少技术评论者呼吁公开更多固件审计细节,以判断问题究竟属于哪一类。
固件审计 之所以困难,是因为硬件钱包固件通常是部分闭源或仅提供二进制。安全研究者即使拿到固件,也只能通过逆向工程分析其行为,而逆向二进制以判断"是否存在刻意隐藏的逻辑"在方法论上存在天然局限:没有发现恶意代码,并不等于证明其不存在。
这也是开源硬件钱包被反复提及的原因。开源方案允许社区逐行审查签名流程、随机数生成和通信协议,任何可疑改动都会被公开记录。代价是开源设备往往更贵、更笨重,或者在安全元件等关键部件上仍依赖闭源供应商。因此,封闭与开源的争论并非简单的"谁更安全",而是"信任应该建立在品牌还是可验证代码之上"的路线选择。
用户现在能做什么
在调查尚未有定论的情况下,普通持币者并非只能被动等待。
- 验证固件来源:始终通过官方渠道更新固件,核对发布签名的哈希值。
- 启用交易地址二次确认:在设备屏幕上逐字核对收款地址,不要依赖电脑或手机端显示。
- 分散风险:不要将所有资产集中于单一品牌或单一设备,采用多签方案可显著提高攻击成本。
- 关注开源替代方案:部分开源硬件钱包允许社区审计固件,透明度更高,但需自行承担易用性上的取舍。
信任危机背后:行业的共性问题
这场围绕 Ledger 的讨论,其实折射出整个硬件钱包行业的深层矛盾——安全性与可审计性之间的张力。厂商为了保护知识产权和防止仿冒,倾向于封闭设计;而安全社区认为,越是核心的安全组件,越需要接受公开审查。
无论最终结论如何,这次争议至少传递出一个清晰信号:在加密世界,"信任"不能仅靠品牌背书,而应建立在可验证的技术事实上。对于用户而言,保持警惕、分散风险、坚持自主验证,仍是当下最务实的应对之道。
相关推荐
一人量产90集AI漫剧:10小时10块钱的完整制作流程
没有编剧经验也能做AI漫剧:10小时10块钱成本,红果平台单部收益4200元。本文拆解从AI生成剧本、分镜脚本到成片的六步完整流程,附万能提问公式和新手避坑指南。
豆包Agent自制报价测算器:接单报价告别凭感觉
B站UP主用豆包Agent零代码自制报价测算器,输入项目类型、数量、周期即可自动生成报价明细,支持加急与版权买断费率,一键复制发客户,手机端也能随时报价。
WorkBuddy实战教程:10个Agent项目从入门到简历级
WorkBuddy 实战教程解析:用中文交代任务的 AI 工作助手,配置环境比 Codex、Claude Code 更简单。10 个 Agent 实战项目覆盖文件整理、表格汇整、网页生成,新手三步上手,学完可写进简历。