Ledger确认硬件钱包遭间谍芯片植入攻击
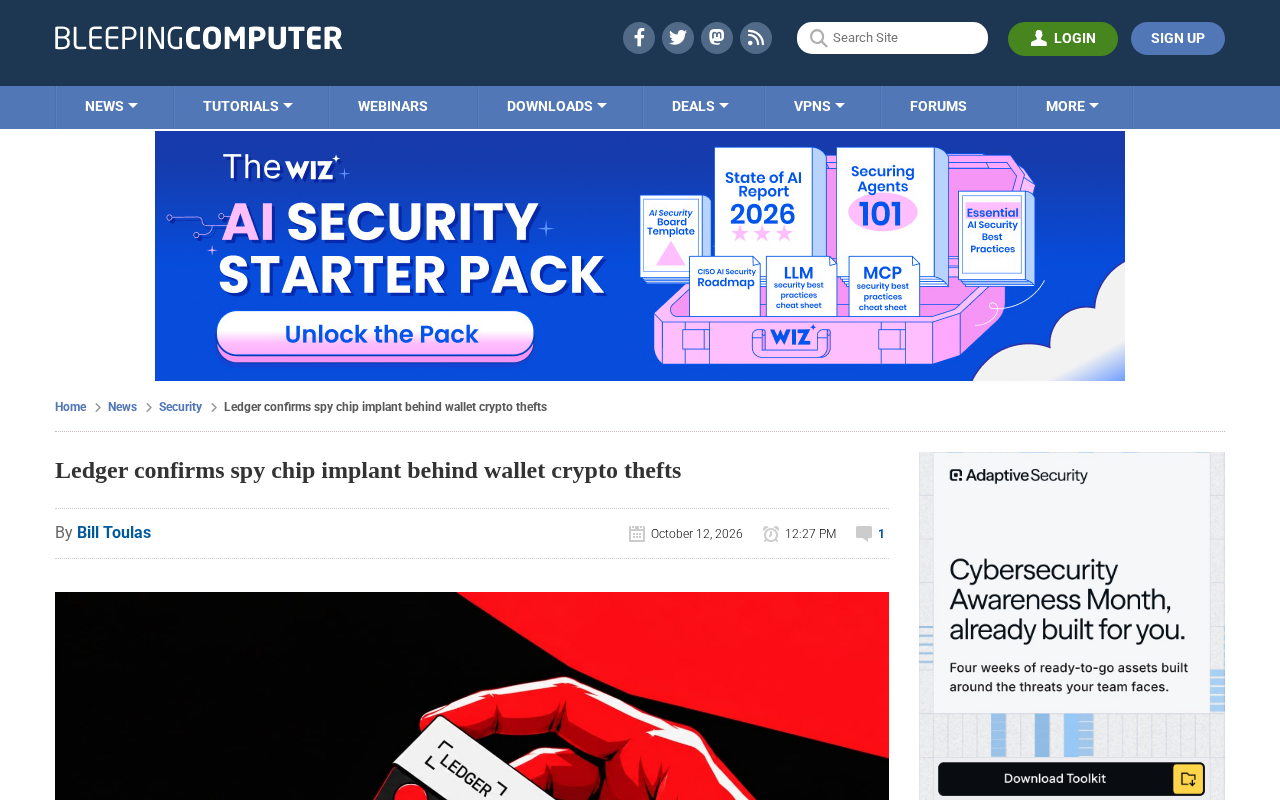
Ledger硬件钱包被曝遭供应链间谍芯片植入,私钥安全假设被打破。
Ledger确认部分硬件钱包在供应链环节被植入恶意间谍芯片,导致用户加密资产被盗。攻击者通过在生产或分销阶段植入微型芯片,拦截设备通信或外传私钥信息,直接打破了硬件钱包"私钥永不离开设备"的核心安全假设。与软件漏洞不同,此类攻击源于物理层面的篡改,极难被用户察觉。Ledger建议用户立即更新固件、通过官方应用验证设备真伪,并转移异常钱包中的资产。事件揭示了硬件钱包对供应链完整性的深度依赖,从芯片制造到物流配送的每个环节都可能成为攻击入口,或将推动行业引入可信执行环境与远程认证等更严格的硬件认证标准。
硬件钱包厂商Ledger近日确认,其部分设备被植入了恶意间谍芯片(spy chip),导致用户加密资产被盗。这一事件揭示了硬件供应链攻击的现实威胁。
攻击机制:供应链植入
据Ledger官方声明,攻击者通过在设备生产或分销环节植入微型间谍芯片,获取了钱包的私钥或签名信息。这类芯片能够拦截设备与电脑之间的通信数据,或将敏感信息外传。
硬件钱包的核心安全假设是私钥永不离开设备。但间谍芯片的存在打破了这一边界——攻击者可以在用户完全不知情的情况下窃取资产。
供应链攻击(Supply Chain Attack) 是指攻击者不直接针对最终目标,而是入侵其上游供应商、制造商或分销渠道,在产品交付给用户之前植入恶意组件或代码。在硬件领域,这种攻击尤为隐蔽:受影响的设备在外观和常规功能上与正品无异,但内部已被动了手脚。典型手法包括在印刷电路板上额外焊接微型芯片、篡改固件烧录流程,或在物流环节调包设备。由于用户通常信任"全新未拆封"的设备,这类攻击极难被察觉。近年来,供应链攻击已从理论威胁演变为现实案例,涉及路由器、服务器主板乃至加密硬件等多个领域。
私钥(Private Key) 是加密货币钱包中最核心的机密,它是一串用于生成数字签名、证明资产所有权的密码学密钥。谁掌握了私钥,谁就拥有对应地址中资产的控制权——这一特性常被概括为"Not your keys, not your coins"。硬件钱包的设计初衷,正是将私钥隔离在专用安全芯片内,确保即使与之连接的电脑或手机被恶意软件感染,私钥也不会泄露。因此,一旦间谍芯片能够在设备内部直接读取或外传私钥,硬件钱包最根本的安全承诺便被彻底瓦解。
行业影响与用户应对
此次事件是硬件钱包领域近年来最严重的安全漏洞之一。用户需警惕非官方渠道购买的设备,并考虑通过官方验证工具检查设备固件完整性。
Ledger建议用户立即更新固件,并通过官方应用验证设备真伪。对于已发现异常交易的用户,应尽快转移剩余资产至新钱包。
供应链安全的长期挑战
硬件钱包的安全不仅取决于软件代码,更依赖整个供应链的完整性。从芯片制造到物流配送,每个环节都可能成为攻击入口。
此次事件或将推动行业建立更严格的硬件认证标准,例如引入可信执行环境(TEE)和远程 attestation 机制。对于普通用户而言,选择官方直营渠道、定期检查设备状态,是当前最有效的防护手段。
可信执行环境(TEE,Trusted Execution Environment) 是处理器内部的一个隔离区域,能够在主操作系统之外安全地执行敏感代码并存储机密数据,即使主系统被攻破也难以访问该区域。远程认证(Remote Attestation) 则是一套验证机制:设备可以向远程服务器提供密码学证明,表明其当前运行的固件是未经篡改的官方版本。二者结合,可让用户在不物理拆机的情况下验证硬件钱包的"血统"是否纯正。不过,TEE 本身仍依赖芯片厂商的实现,若芯片在制造阶段就已被植入后门,TEE 的防护效果也会大打折扣——这也是此次事件暴露出的深层难题。
相关推荐
一人量产90集AI漫剧:10小时10块钱的完整制作流程
没有编剧经验也能做AI漫剧:10小时10块钱成本,红果平台单部收益4200元。本文拆解从AI生成剧本、分镜脚本到成片的六步完整流程,附万能提问公式和新手避坑指南。
豆包Agent自制报价测算器:接单报价告别凭感觉
B站UP主用豆包Agent零代码自制报价测算器,输入项目类型、数量、周期即可自动生成报价明细,支持加急与版权买断费率,一键复制发客户,手机端也能随时报价。
WorkBuddy实战教程:10个Agent项目从入门到简历级
WorkBuddy 实战教程解析:用中文交代任务的 AI 工作助手,配置环境比 Codex、Claude Code 更简单。10 个 Agent 实战项目覆盖文件整理、表格汇整、网页生成,新手三步上手,学完可写进简历。