两周内三起AI编程工具安全惊吓,最后一个卸载也删不掉
两周内Claude Code生态连爆邮箱泄露、插件擅自安装与扩展后门三起安全事件。
文章梳理了过去两周内围绕 Claude Code 及其生态发生的三起安全事件:一是 Claude Code 在网络请求中携带开发者邮箱,导致其收到诈骗邮件,Anthropic 已添加检查并建议更新;二是 Postman 桌面应用未经询问向 Claude Code 和 Codex 安装插件,甚至试图自动批准自身启动钩子,Postman 表示正在回滚;三是 Cursor 市场官方 Claude Code 扩展的两个版本被植入后门,添加攻击者 SSH 密钥并设置自启动,卸载扩展也无法清除。文章指出这三起事件分别对应数据隐私、权限越界和供应链攻击,暴露了 AI 编程工具信任链条的脆弱性,并给出更新、审查插件、手动清理后门、最小权限等应对建议。
AI编程工具正以惊人的速度进入开发者的日常工作流,但随之而来的安全问题也愈发频繁。过去两周内,围绕Claude Code及其相关生态接连爆出三起令人不安的事件,其中一起甚至在你卸载扩展后依然潜伏在系统中。一位YouTube博主对此进行了梳理,我们结合截图信息还原事件全貌,并分析其背后的风险与应对之道。
事件一:Claude Code泄露开发者邮箱,招来诈骗邮件
据一位开发者反映,Claude Code在其网络请求中携带了他的邮箱地址,随后他便开始收到诈骗邮件。截图显示,该开发者指出“cloud code put his email address in its web requests and then the scam emails started”。目前,Anthropic已经添加了针对此问题的检查,并建议用户更新Claude Code。
这一事件暴露出AI编程工具在数据采集与隐私边界上的模糊地带。工具为了提供上下文感知能力,往往需要读取项目信息,但将用户身份信息(如邮箱)附加到网络请求中,若未明确告知或妥善加密,便可能成为垃圾邮件与钓鱼攻击的入口。虽然Anthropic已做出响应,但开发者仍需保持警惕,及时更新至最新版本。
事件二:Postman桌面应用擅自安装插件并试图自我批准
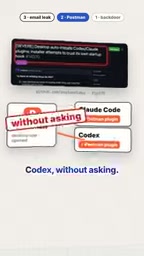
第二起事件涉及Postman桌面应用。有用户发现,打开Postman桌面应用后,它竟在未经询问的情况下向Claude Code和Codex安装了Postman插件。截图中的描述是“opening the postman desktop app installed postman plugins into cloud code and codex without asking it even tried to approve its own startup hook”。更令人担忧的是,该插件甚至尝试自动批准其自身的启动钩子(startup hook),这相当于绕过了用户确认环节。
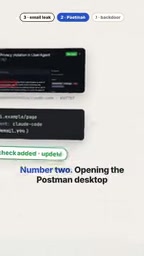
Postman方面表示正在回滚这一行为。然而,对于已经安装了插件的开发者来说,需要手动检查并清理这些未经授权的添加项。这一事件凸显了桌面应用与AI编码助手之间权限隔离的缺失——一个应用的行为可能波及另一个工具的环境,而用户却毫不知情。
启动钩子(startup hook)与自动批准的风险
启动钩子是指在应用或开发工具启动时自动执行的脚本或命令,常见于包管理器、IDE 扩展和 AI 编码助手,用于初始化环境、加载配置或注入上下文。它本身是提升效率的机制,但一旦被第三方写入并自动批准,就等同于让外部代码在每次启动时静默运行。正常情况下,安装钩子应触发用户确认,而“自我批准”则绕过了这道关卡,使恶意或非预期行为得以持久化。开发者应检查 Claude Code、Codex 等工具的配置文件与钩子列表,关闭自动批准选项,并对来源不明的钩子一律拒绝。
事件三:Cursor市场官方Claude Code扩展被植入后门
最严重的一起事件来自Cursor市场的官方Claude Code扩展。据称,该扩展的两个版本被植入了后门,会向机器添加攻击者的SSH密钥,并设置自身在重启后再次启动。截图信息显示“the official cloud code extension on cursor's marketplace shipped with a backdoor in two versions it added an attacker's ssh key to the machine and set itself to start again after a restart”。
Cursor已经下架了这两个版本,但关键在于:卸载扩展并不会移除后门。攻击者留下的SSH密钥和自启动配置依然存在于系统中,用户必须手动清理。这意味着,仅仅点击“卸载”按钮并不足以恢复安全状态,开发者需要检查SSH授权文件、启动项等位置,彻底清除残留。
博主在视频结尾提醒:“save this and check your setup tonight”——保存这些信息,今晚就检查你的环境。
SSH 密钥与 authorized_keys 机制
SSH(Secure Shell)是开发者远程登录服务器、推送代码到 Git 仓库时最常用的加密协议,其身份认证主要依赖公钥-私钥对。服务端会将允许登录的公钥存放在 ~/.ssh/authorized_keys 文件中,持有对应私钥的客户端即可免密登录。正因为这一机制默认信任文件中的任何条目,攻击者一旦能把公钥写入该文件,就相当于在目标机器上留下了一把永久钥匙——无需密码、无需用户交互即可远程访问。此次后门事件正是利用了这一点:扩展在安装时把攻击者的公钥追加进 authorized_keys,即便扩展被卸载,这把钥匙依然有效。因此排查时应逐行核对文件内容,删除不认识的密钥指纹,并检查文件权限是否被异常放宽。
三起事件的共同警示
这三起事件虽然形态各异,但指向了同一个核心问题:AI编程工具生态的信任链条正在变得脆弱。从数据隐私(邮箱泄露)到权限越界(擅自安装插件),再到供应链攻击(扩展后门),风险贯穿了工具的使用、集成与分发环节。
开发者往往为了效率而快速采纳新工具,但安全审查的步伐却未能跟上。尤其是当工具之间相互调用、插件自动安装成为常态时,一个环节的疏忽就可能引发连锁反应。
软件供应链攻击
供应链攻击是指攻击者不直接攻击最终目标,而是入侵其信任的上游环节——如官方扩展市场、依赖包、构建工具——借由正常的分发渠道把恶意代码送达用户。由于用户默认信任“官方市场”和“官方扩展”,这类攻击的成功率极高,且难以通过常规的“只装可信来源”策略防御。此次 Cursor 市场官方扩展被植入后门即属典型:问题版本通过正规渠道分发,用户毫无察觉。应对供应链风险需要多层防护,包括校验扩展签名与版本哈希、关注厂商安全公告、限制扩展权限,以及在关键环境中延迟采纳新版本。
开发者该如何应对
面对这些风险,被动等待厂商修复并不足够。建议采取以下措施:
- 及时更新:对于Claude Code,确保更新到包含邮箱检查修复的版本。
- 审查插件与扩展:检查Claude Code、Codex等工具中是否被安装了非预期的Postman插件,如有则移除。
- 彻底清理后门:若曾安装过来自Cursor市场的Claude Code扩展,即使已卸载,也应检查
~/.ssh/authorized_keys等文件是否包含未知密钥,并排查启动项(如crontab、systemd服务、登录脚本)中的异常条目。 - 最小权限原则:限制桌面应用和IDE扩展的权限,避免其自动修改其他工具的环境。
- 保持关注:关注厂商的安全公告,对“自动安装”“自动批准”等行为保持警惕。
AI编程工具无疑是生产力利器,但安全永远是底线。这三起事件或许只是冰山一角,开发者需建立常态化的安全自查习惯,而非等到问题爆发才匆忙应对。
相关推荐
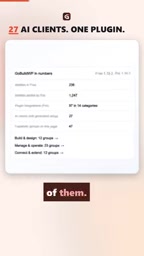
一个WordPress插件打通27个AI客户端
一款WordPress插件支持Claude、ChatGPT、Cursor、VS Code、Windsurf、Gemini等27个AI客户端,免费提供236项能力,Pro版额外解锁1200多项,并兼容现有页面构建器和区块。
Tricentis vs Cursor:隐私优先团队该选谁?
Tricentis 与 Cursor 该如何选?基于约六个月实测的对比分析:Tricentis 擅长企业级软件测试与质量工程,Cursor 专注 AI 辅助编码。隐私敏感团队需重点核查数据保留政策、访问控制与部署合规性,本文给出选型决策清单。
情绪如何塑造学习?神经科学家揭开意义构建的真相
神经科学家Mary Helen Immordino-Yang在Huberman Lab节目中揭示情绪如何驱动学习与意义构建,批评西方教育体系将情绪引向成绩而非观念,呼吁以人的发展取代学习结果作为教育目标。