零基础玩转AI Agent渗透实战:Skill机制与挖洞代码审计
AI Agent通过Skill机制将渗透测试流程标准化,实现跨平台复用与实战落地。
文章基于B站UP主“无牙老师”的AI+安全训练营教程,系统拆解了AI Agent在网络安全领域的落地路径。核心论点是:传统复杂提示词难以稳定复现多步骤任务,而Skill机制将流程、规范、脚本和参考资料打包成文件夹,让Agent按需加载标准化作业程序。文章详细介绍了Skill文件夹的结构(skill.md、脚本、参考文档),并以EDU平台漏洞挖掘Skill为例展示完整工作流。同时强调Skill作为行业通用规范,可在Claude、通义灵码、Codex等主流智能体中跨平台使用,标志着AI Agent从“提示词工程”向“技能工程”演进。教程覆盖AI挖洞、代码审计、CTF三大实战场景,并提醒学习者注意安全与合规边界。
AI Agent正从聊天助手进化成能执行复杂任务的操作者。在网络安全领域,这种进化尤为明显:用AI挖漏洞、审计代码、解CTF题,已从概念走向实战。B站UP主“无牙老师”在八方网域的AI+安全训练营中,系统演示了从智能体概念到实战落地的完整路径。本文基于该教程,拆解AI Agent渗透的核心机制与实战方法。
为什么需要Skill:从复杂任务到标准化技能
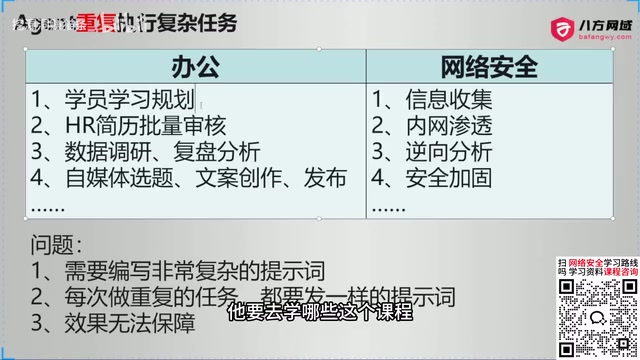
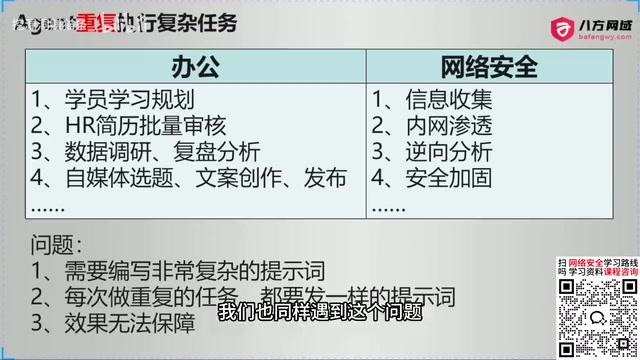
传统使用Agent的方式是每次写一段复杂的提示词,让模型按指令执行。问题在于,复杂任务往往需要多步骤、多工具协作,提示词越写越长,效果却难以稳定复现。UP主以自身教学场景举例:为每位新学员定制学习规划,涉及课程选择、先后升学关系、时间安排(见下图),每天重复却无法简化为固定规则。
HR筛选简历、行业数据调研、自媒体选题与多平台发布,都属于“规则模糊但高频重复”的复杂任务。在安全领域同样如此:信息收集要覆盖子域名、目录、端口、企业关联信息,流程长、细节多,单靠提示词很难保证每次执行都符合规范。
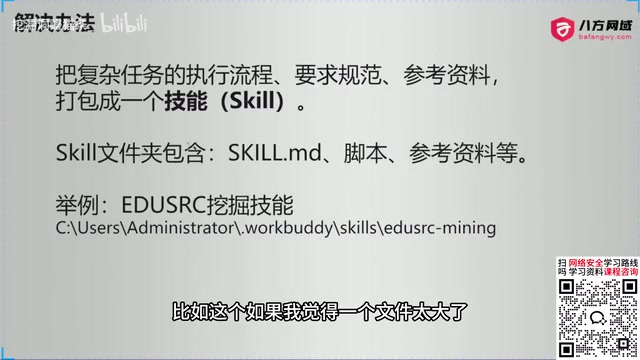
Skill机制正是为解决这一痛点而生。它将完成任务所需的流程、规范、限制条件、参考资料和脚本打包成一个文件夹,让Agent在需要时自动加载。UP主定义:“技能是一个文件夹”,核心是其中的skill.md提示词文档,辅以可调用的Python脚本和参考文档。
提示词工程(Prompt Engineering) 是指通过设计、优化输入给大语言模型的文本指令,以引导模型产生期望输出的实践方法。在Agent场景中,提示词工程进一步演化为对系统提示、工具调用描述、任务分解步骤的整体设计。其局限性在于:提示词本质上是上下文窗口中的一次性文本,难以承载复杂的流程逻辑、外部工具调用和大量参考资料;当任务涉及多步骤决策时,提示词会变得冗长且脆弱,模型容易遗漏约束或偏离流程。此外,提示词无法直接封装可执行代码或版本化管理,导致经验难以沉淀和复用。Skill机制正是对提示词工程的工程化升级——将指令、脚本和参考资料结构化打包,使Agent能够按需加载、稳定执行,从而把“一次性指令”转变为“可维护的技能资产”。
Skill文件夹的结构与实战案例
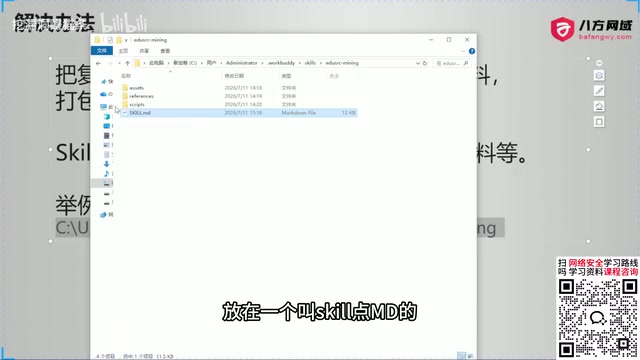
一个典型的Skill文件夹包含三部分:
- skill.md:最核心的提示词文件,写明任务描述、触发条件、标准工作流程和输出规范。
- 脚本文件:如连接FOFA平台获取资产的Python脚本、目录扫描脚本等,Agent运行时可直接调用。
- 参考文档:拆分后的补充资料,以Markdown格式存放,避免单文件过大。
UP主展示了自己开发的EDU教育平台漏洞挖掘Skill。skill.md中定义了完整的工作流:明确目标→资产收集→探活与指纹识别→尝试突破入口→漏洞探测。资产收集环节又细分子域名、端口、目录等具体动作(见下图)。
脚本部分则固化了FOFA查询语法、入口口令密码、后台目录字典等参数。UP主特别提到,当单个参考文档过大时,会拆分成多个子文档(见下图),保持Skill的可维护性。
这种结构的价值在于:Agent不再依赖临时拼凑的提示词,而是加载一套经过验证的标准化作业程序。对于漏洞挖掘这类对流程规范性要求极高的任务,Skill相当于把资深工程师的经验沉淀为可复用的“操作手册”。
跨智能体通用:Skill的行业规范属性
UP主强调,Skill是“给智能体使用的行业规范”,在所有主流智能体中通用。他演示了将Skill放在工作目录下,Claude、阿里的通义灵码、Codex等智能体均可识别和调用。
这一特性的意义在于生态兼容性。如果各家Agent各搞一套私有格式,开发者需要为每个平台重复适配,成本极高。Skill作为开放规范,让同一套技能包可以跨平台迁移,也倒逼智能体产品必须支持该规范——“不支持的话,人家不带你玩了”。
从更宏观的视角看,Skill机制的出现标志着AI Agent从“提示词工程”向“技能工程”演进。提示词是临时的、一次性的,技能是可沉淀、可复用、可分发的。对于安全从业者,这意味着可以将渗透测试的方法论固化为技能包,降低重复劳动;对于企业,意味着AI能力可以像软件模块一样被管理和审计。
智能体(AI Agent) 是指能够感知环境、自主规划并调用工具执行多步骤任务的大语言模型应用形态。与单轮对话的聊天助手不同,Agent通常具备任务分解、工具调用、记忆与反思等能力,可在无人干预或少量干预下完成复杂目标。在安全领域,Agent可被用于信息收集、漏洞扫描、代码审计等流程化工作。然而,不同厂商的Agent在工具接口、上下文管理、技能加载方式上存在差异,导致同一套工作流难以跨平台迁移。Skill作为开放规范的价值正在于此:它定义了技能包的目录结构、提示词格式和脚本调用约定,使Agent能够以统一方式发现、加载和执行技能。这种标准化降低了跨平台适配成本,也让技能包成为可在不同Agent之间流通的“可移植能力单元”。
实战场景:AI挖洞、代码审计与CTF
教程明确覆盖三个实战场景:用AI挖漏洞、用AI审计代码、用AI解CTF题目。虽然原文对后两者的展开有限,但从Skill的设计逻辑可以推断其实现路径。
漏洞挖掘场景已在前文详述:通过Skill固化信息收集、指纹识别、漏洞探测的标准流程,Agent按步骤执行并调用外部工具。代码审计场景中,Skill可封装审计规则、危险函数清单、数据流分析模板,让Agent按固定方法论扫描代码。CTF场景则可将题型分类、解题思路、常用工具链写入Skill,提升Agent的解题一致性。
UP主同时给出了一条系统学习路线,面向想挖漏洞、打CTF或在安全行业就业的同学。虽然原文未展开路线细节,但其核心逻辑清晰:先理解Agent与Skill的工作机制,再通过实战场景积累经验,最后将经验反哺为可复用的技能包。
安全与合规的边界
UP主在教程开头特意提醒:学到的技术“千万不要用来做违法的事情”。这一提醒并非客套。AI降低了渗透测试的门槛,也降低了滥用的门槛。Skill机制让攻击流程可打包、可分发,一旦被恶意使用,扩散速度远超手工操作。
对学习者而言,合规意识应与技术能力同步建立。漏洞挖掘应在授权范围内进行,CTF是合法的竞技场,代码审计应服务于防御目的。AI Agent是放大器,放大的既有能力,也有意图。
结语:Skill是AI安全落地的关键拼图
从智能体概念到Skill机制,再到挖洞、审计、CTF三大实战场景,这套教程的核心贡献在于把“AI+安全”从口号拆解为可操作的工程实践。Skill文件夹看似简单——一个提示词文档、几个脚本、若干参考文件——但它解决了Agent落地中最棘手的问题:如何让AI稳定、规范、可复用地完成复杂任务。
对于零基础学习者,这是一条清晰的入口;对于从业者,这是一次方法论升级的契机。AI不会取代安全工程师,但会用Skill的安全工程师,正在取代不会用的。
相关推荐

2026年AI编程工具横评:Claude、ChatGPT、Gemini谁最强?
2026年五款主流AI编程工具横评:Claude Code、ChatGPT Codex、Gemini、DeepSeek和GitHub Copilot在真实项目、定价与代码质量上的全面对比,帮你决定每月20美元该花给谁。

ChatGPT Codex克隆任意软件?实测风险与真相
YouTube短视频宣称用ChatGPT Codex或Claude Code即可克隆Adobe、Excel、Figma等软件并终身免费使用。本文拆解其技术可行性、法律风险与私信引流套路,说明AI编程工具真正适合的用法。

Kilo Code免费安装但API收费:成本估算与配置指南
Kilo Code 开源 AI 编程代理安装免费,但接入的 AI 模型按 token 收费。本文详解 VS Code 扩展与 CLI 配置步骤,并用假设用量演示 API 成本估算方法,对比按量付费与订阅制的选择逻辑。