浏览器内跑AST引擎:GitBlast如何阻止PR引爆生产环境

GitBlast 用纯浏览器架构在合并前可视化代码改动的级联冲击波。
GitBlast 是一款 100% 客户端运行、零后端的代码影响分析工具,直接回应了“改动一个共享函数导致下游组件连环崩溃”这一常见痛点。它在浏览器内完成 AST 解析,将依赖结构存入 CSR 稀疏矩阵,通过 WASM 与 Web Worker 避免阻塞主线程,并用 D3-Force 与 Canvas 实现 60FPS 依赖图渲染。核心能力是拓扑爆炸半径计算,沿依赖图反向 BFS 算出改动的波及范围;配合 Wire-Cutter 沙盒可实时切断虚拟依赖边、模拟循环依赖消解。工具还内置七层客户端安全防御,包括无头浏览器检测与 PoW 挑战,但作者也指出客户端防御只能抬高成本、无法构建绝对壁垒。大型仓库上的性能表现仍是开放问题。
周五傍晚的爆炸:一个被反复重演的故事
改一个"无害"的共享工具函数,跑完测试直接推 main,十分钟后手机被 null-pointer 异常淹没——那些你根本不知道依赖这个文件的下游组件,正在生产环境里连环崩塌。这是开发团队最熟悉的噩梦场景,也是 GitBlast 诞生的直接动因。
作者在 DEV.to 的原文中把痛点说得很直白:传统代码审查工具和静态分析流水线要么跑得慢,要么依赖沉重的服务端后端,要么根本无法实时呈现改动的级联冲击波。GitBlast 的解法是彻底绕开服务器——一个 100% 客户端运行、零后端架构的分析引擎,同时兼具可视化突触图模拟器和主动式网络防御工作区。
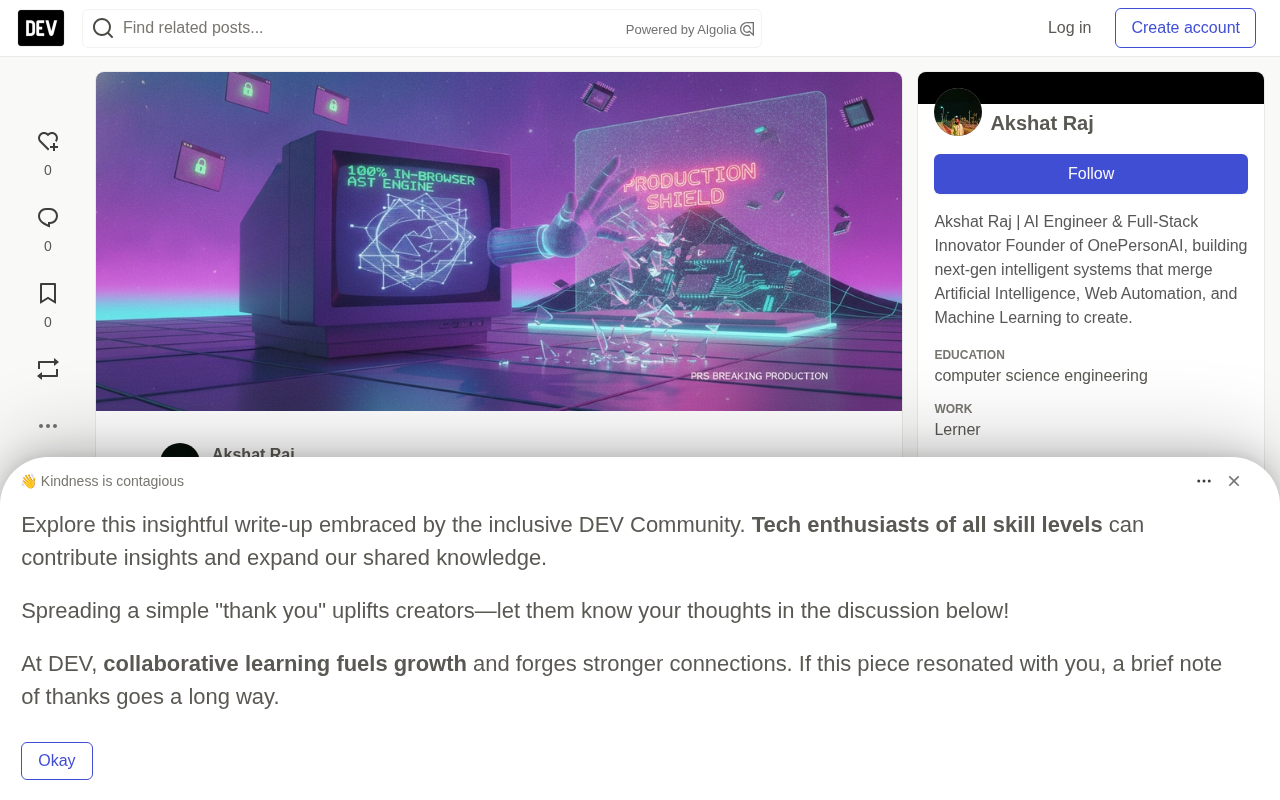
零后端架构:AST 解析为什么能搬进浏览器
把源码发到远端服务器、等云计算跑完再返回结果,是大多数静态分析工具的默认路径。GitBlast 反其道而行,所有计算都在浏览器 RAM 内完成。
核心是一个浏览器内 AST 词法分词器:代码结构在客户端直接被解析成低层级的压缩稀疏行(CSR)内存矩阵。这种数据结构选择并非炫技——CSR 矩阵天然适合表示图结构中的稀疏依赖关系,为后续的拓扑计算打下基础。
性能层的关键在于 WASM 与 Web Worker 的组合:AST 解析被放到独立线程,主线程不会被阻塞,页面交互保持流畅。技术栈上,核心框架是 Next.js + TypeScript,图渲染则交给 D3-Force 物理引擎与 HTML5 Canvas,目标是 60FPS 的平滑可视化。
这个架构选择的隐含代价值得开发者注意:纯客户端意味着分析能力受限于浏览器内存与本地算力,面对超大型单体仓库时的表现,原文并未给出基准数据。
AST(抽象语法树) 是源代码在语法层面的树状结构表示:词法分析器把字符流切成 token,语法分析器再依据语言文法把这些 token 组织成节点,每个节点对应一个语法构造(声明、表达式、调用等)。静态分析工具几乎都建立在 AST 之上,因为遍历这棵树就能精确知道“谁调用了谁、导入了谁”。原文所说的“词法分词器”指的是该流程的前半段,产生 token 序列与结构信息。把这一整套解析过程搬进浏览器之所以可行,关键在于 TypeScript 生态中已有可运行于浏览器的解析器实现,配合 WASM 编译后的高性能版本,无需 Node 运行时也能完成解析。
Blast Radius 计算:在合并前看见冲击波
GitBlast 最核心的能力叫 拓扑爆炸半径计算($G^T$ BFS)。简单说,它沿着依赖图的反向边做广度优先搜索,瞬间算出一次改动会向下游传播多远、波及哪些依赖方,从而在代码合并之前就暴露回归风险。
配合上的是交互式重构沙盒,作者称之为"Wire-Cutter":你可以实时虚拟地切断某条依赖边,模拟循环依赖的消解过程,观察爆炸半径如何被即时收敛。这种"先模拟、再动手"的工作流,比在真实分支上反复试错要安全得多。
原文没有披露该算法在大型仓库上的复杂度表现或缓存策略,这决定了它更适合中型项目还是可以扩展到企业级代码库,目前仍是开放问题。
CSR(压缩稀疏行) 是一种只存储非零元素及其列索引的矩阵格式:用三个数组分别记录每个非零值的数值、所在列号,以及每一行首个非零值的位置偏移。依赖图本质上是稀疏图——一个模块通常只导入少数几个其他模块,邻接矩阵绝大部分位置为零,用稠密矩阵会浪费大量内存。CSR 把空间开销降到与边数成正比,并且让按行遍历出边非常缓存友好。文中提到 $G^T$(依赖图的转置)的 BFS,正是沿“被依赖”方向反向扩散:在转置图上从改动节点出发做广度优先搜索,逐层到达所有直接和间接依赖它的下游模块,搜索深度即为爆炸半径的层级。
意外亮点:一个前端工具为何自带七层防御
GitBlast 的另一半身份是"主动式网络防御工作区",这在一款开发者工具里并不常见。原文列出的七层安全盾包括:无头浏览器检测、密码学工作量证明(PoW)挑战、滑动窗口限流器,以及静态恶意载荷扫描器。
对一个纯客户端应用来说,这套组合的意图不难理解——没有服务端做把关,滥用和自动化爬取的成本就必须转嫁到客户端侧来抬高。PoW 挑战让脚本化调用付出算力代价,无头浏览器检测则试图区分真实用户与自动化工具。
不过,这类客户端防御的边界也应当被清醒认识:任何运行在用户浏览器里的检测逻辑,本质上都可以被逆向和绕过,它抬高的是成本而非构建绝对壁垒。
工作量证明(PoW)挑战 源于区块链共识机制,其核心是让请求方完成一次需要消耗算力、但验证成本极低的计算——通常是寻找一个随机数,使哈希结果满足特定前缀条件。用在防滥用场景时,正常用户点击一次几乎无感,而自动化脚本要发起成千上万次请求,就得付出成倍的 CPU 时间,从而在经济上抑制爬取。滑动窗口限流 则是在一个随时间滚动的窗口内统计请求次数,超过阈值即拒绝,相比固定窗口计数能避免窗口边界处的流量突刺。两者组合,构成了无服务端环境下抬高滥用成本的主要手段。
上手方式与观察
项目已公开可体验:在线工作区位于 gitblast.vercel.app/GitHub,源码仓库在 GitHub 上的 AkshatRaj00/GitBlastLet,作者在 OnePersonAI 名下开发。
对关注 AI 编程与前端工程化的团队来说,GitBlast 提供了一个有意思的样本:把 AST 解析、图计算和安全防护全部压进浏览器,用 WASM 与 Web Worker 抹平性能差距。它能否在真实的大型代码库上兑现"阻止 PR 引爆生产"的承诺,取决于后续的性能基准与生态集成——但"改代码前先看见冲击波"这个方向,确实戳中了现代前端协作中最痛的那根神经。
相关推荐

OpenAI与Shield合作:Astra智能体如何革新IT故障修复
OpenAI与Shield合作推出Astra智能体,可自动登录电脑和遗留系统,实时修复IT故障,比传统模型快35%到40%,仅在需要人类判断时引入人工。

iPhone Duo续航实测:一天一充跑不掉,大屏是耗电元凶
iPhone Duo续航实测:重度使用一天需至少充电一次,6.5小时亮屏约剩30%电量。大屏展开频率是耗电关键,MagSafe电池背夹可救场,长期衰减同样值得关注。

Kimi K3.1 Pro开源发布:2.8万亿参数逼近Opus
Moonshot发布开源MoE模型Kimi K3.1 Pro,2.8万亿总参数、1040亿激活参数,Terminal Bench 4.0仅落后Opus 5.5不到1分,单任务成本约三分之一,API价格减半,开源权重11月4日开放。