漏洞更多≠入侵更多:拆解“漏洞末日论”的认知误区
“漏洞末日”须同时满足漏洞、利用、损失三重增长,单看CVE数量是误判。
文章围绕“漏洞末日”这一流行叙事展开辨析。研究者指出,该概念不应被简化为“漏洞数量变多”,而必须同时满足三个条件:更多漏洞、更多利用、更多事件损失。仅有披露数量上升,反映的是可见度提升和补丁工作量压力,而非生存威胁。真正配得上“末日”的,是漏洞数量与入侵事件同步数量级跃升,从而证明前者是后者的驱动因素。文章进一步指出,hype 叙事将复杂的安全传导链压缩为“数字涨所以危险近”的失真结论,建议安全从业者将评估重心从单一 CVE 数量转向利用证据与事件数据,把有限修复资源对准真正会被利用的缺口。
当“漏洞末日”成为流行叙事
安全圈从来不缺末日预言。从“勒索软件将摧毁一切”到“AI 将自动攻破所有系统”,每隔一段时间,就会有一个新概念被推上神坛。最近被反复讨论的,是所谓的“漏洞末日”(vulnerability apocalypse)。据一位长期追踪该话题的安全研究者在其视频分析中观察,围绕这个概念的争论已经多到让他决定亲自为它下一个定义。
他的出发点很简单:如果一个词被所有人挂在嘴边,却没人说得清它到底指什么,那讨论就容易变成情绪宣泄,而不是理性分析。这个判断,其实点中了安全行业一个长期存在的沟通痼疾——我们习惯用耸动的标签概括复杂趋势,却很少追问标签背后的因果链条是否成立。
漏洞末日论的真正定义:三个条件缺一不可
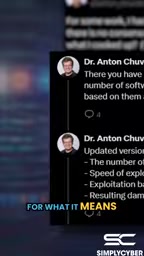
这位研究者给出的定义,值得逐字拆解。在他看来,“漏洞末日”不能只满足“漏洞数量变多”这一个条件,而要同时具备三个要素:更多漏洞、更多利用、更多事件损失。
这个定义的价值在于,它把“漏洞披露数量”和“实际安全风险”明确区分开了。CVE 数量年年创新高,这几乎是行业共识——披露流程成熟、扫描工具普及、研究激励增加,都会推高数字。但数字上涨本身说明的是“可见度提升”,而不是“风险等比例放大”。把两者混为一谈,就会得出一个错误结论:漏洞越多,我们就越危险。
研究者的原话很直白:如果漏洞变多了,但它们不可利用、也没有被实际利用,那他并不认为这构成末日。
充其量,这只是补丁工作量上升、修复排期变紧的运营压力。这话听着像在给行业“泼冷水”,实际上是在提醒我们:威胁的严重程度,最终要由利用行为和实际损害来定义,而不是由披露数量来定义。
CVE(Common Vulnerabilities and Exposures)是由 MITRE 公司维护的公开漏洞编号体系,为每个被确认的安全漏洞分配唯一标识符,便于全球安全社区共享信息。CVE 本身并不包含漏洞的严重程度或技术细节,它只是“存在一个漏洞”的索引。与 CVE 配套的是 CVSS(Common Vulnerability Scoring System),它从攻击向量、复杂度、权限要求、影响范围等维度给出 0-10 的严重性评分。但 CVSS 衡量的是漏洞在“最坏情况”下的理论危害,而非真实环境中的利用概率。因此,CVE 数量增长与 CVSS 高分漏洞增多,都不直接等于攻击事件增加——这正是原文强调“披露数量”与“实际风险”需要区分的技术背景。
不可利用的漏洞,为什么不算真正的风险
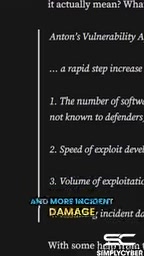
这个逻辑链条并不复杂,但在日常的安全讨论中经常被跳过。一个漏洞从“被披露”到“造成事件损失”,中间至少要跨过几道门槛:是否有可行的利用路径、攻击者是否有动机和能力去利用、目标系统是否暴露在可攻击面内、现有防护措施是否能拦截。任何一环断裂,漏洞的實際威胁就会大打折扣。
大量被标记为高危的漏洞,在真实环境中可能因为利用条件苛刻、缺乏公开利用代码、或者目标架构不匹配,而始终停留在“理论风险”层面。把它们全部计入“末日”叙事,等于把可能性当成了必然性。
这不是说可以掉以轻心。研究者也承认,补丁工作量上升是实打实的负担。但运营压力和生存威胁是两回事,混为一谈会误导资源分配——把精力过度投入到追逐每一个 CVE 编号上,反而可能稀释对真正被活跃利用的漏洞的注意力。
理解“不可利用”需要引入攻击面(attack surface)的概念。攻击面指一个系统所有可能被攻击者触及的入口点总和,包括网络端口、API、用户输入界面、第三方组件等。一个漏洞即使技术上可被利用,如果其所在组件并未暴露在攻击者可达的路径上(例如仅在内网隔离环境运行、或相关服务默认关闭),对攻击者而言就缺乏实际价值。此外,利用代码(exploit)的可得性也是关键变量:有公开 PoC 的漏洞被实际利用的概率远高于仅有理论描述的漏洞。安全团队通常借助 EPSS(Exploit Prediction Scoring System)等工具,基于威胁情报预测漏洞在未来 30 天内被利用的概率,从而把修复资源优先投向“真正会被打”的缺口。
什么才配叫“末日”:数量级同步跃升
研究者给了一个清晰的判据:如果漏洞数量上涨数千倍,入侵事件也上涨数千倍,那才称得上末日。
这个表述的精髓不在于具体倍数,而在于“同步”二字。漏洞和入侵必须同向、同幅度的跃升,才能证明前者是后者的驱动因素。如果漏洞数量飙升而入侵事件保持平稳,那更合理的解释是:披露机制在进步,或者统计口径在扩大,而不是攻击面在爆炸。反过来,如果入侵事件上涨而漏洞数量平稳,那问题可能出在利用技术升级、防御失效或者攻击者策略转移上,跟漏洞数量本身关系不大。
这个框架其实提供了一个可操作的监测思路:与其盯着漏洞总数这一个指标,不如同时跟踪“有公开利用的漏洞比例”“被实际利用的漏洞比例”“由漏洞利用导致的事件占比”。这几个指标的组合变化,比单一数字更能说明风险走向。
hype 与现实的错位,才是更值得警惕的事
视频开场提出的那个问题—— hype 在哪里领先于现实,现实又在哪里领先于 hype——放在漏洞议题上格外贴切。
在 hype 一侧,“漏洞末日”提供了一个简单有力的叙事:数字在涨,所以危险在逼近。它容易传播,容易引发焦虑,也容易成为产品营销和预算申请的说辞。但在现实一侧,漏洞披露数量、可利用性、实际利用率和事件损失之间,存在一条长长的、充满变量的传导链。忽略这条链条,就会把复杂的安全态势压缩成一个失真的结论。
更务实的做法,是接受“漏洞数量增长”作为常态,同时把评估重心放到利用证据和事件数据上。漏洞管理的目的不是让 CVE 数字归零——那不可能——而是把有限的修复资源对准真正会被利用的缺口。从这个角度看,给“漏洞末日”下一个严格定义,本身就是一次有价值的纠偏:它逼着讨论从情绪回到证据。
对于安全从业者来说,这个定义可以当作一面镜子:当有人再次用“漏洞末日”来论证某个观点时,不妨追问一句——你说的,是漏洞变多了,还是利用变多了,还是损失变多了?三者混淆,结论就不可靠。
Hype cycle(技术成熟度曲线)是 Gartner 提出的分析框架,描述一项技术从概念炒作到实质落地的典型路径:触发期、期望膨胀期、幻灭低谷期、复苏爬升期和生产力平台期。安全领域的许多概念——从零信任到 AI 安全——都经历过期望膨胀期的高估和随后的回调。原文借“hype 在哪里领先于现实”这一追问,实质上是在提示:对“漏洞末日”的讨论也处于期望膨胀阶段,叙事强度超过了证据强度。区分 hype 与现实的常用方法是寻找领先指标(如漏洞披露数、PoC 发布数)与滞后指标(如实际入侵事件数、勒索赔付金额)之间的背离程度,背离越大,说明叙事越可能脱离数据支撑。
相关推荐
达芬奇如何证明太阳是热的?一段被忽视的科学史
达芬奇如何用凹面镜实验推翻亚里士多德的冷太阳理论?本文梳理这段被忽视的科学史,揭示科学思维在十五世纪的萌芽,以及达芬奇对太阳发热和生命本质的冷峻观察。
SharpLogic:用k-CNF为LangGraph路由图做形式化查错
SharpLogic开源项目将LangGraph风格的多智能体路由与重试图映射为k-CNF,用Rust内核统计死锁与失败路径(#F计数),提供Python AgentGuard钩子与CLI,在发布前做形式化门禁检查。本文分析其原理、与评测的互补关系及社区关注的建模成本问题。
PPO训练Franka机械臂抓取放置:一个强化学习入门项目
一个用PPO算法在PyBullet中训练Franka Panda机械臂完成抓取放置任务的强化学习项目,涵盖技术栈选型、任务设计难点与未来文本/语音指令交互计划,适合入门者参考。