macOS权限管理大改:Device Control与全盘访问更透明
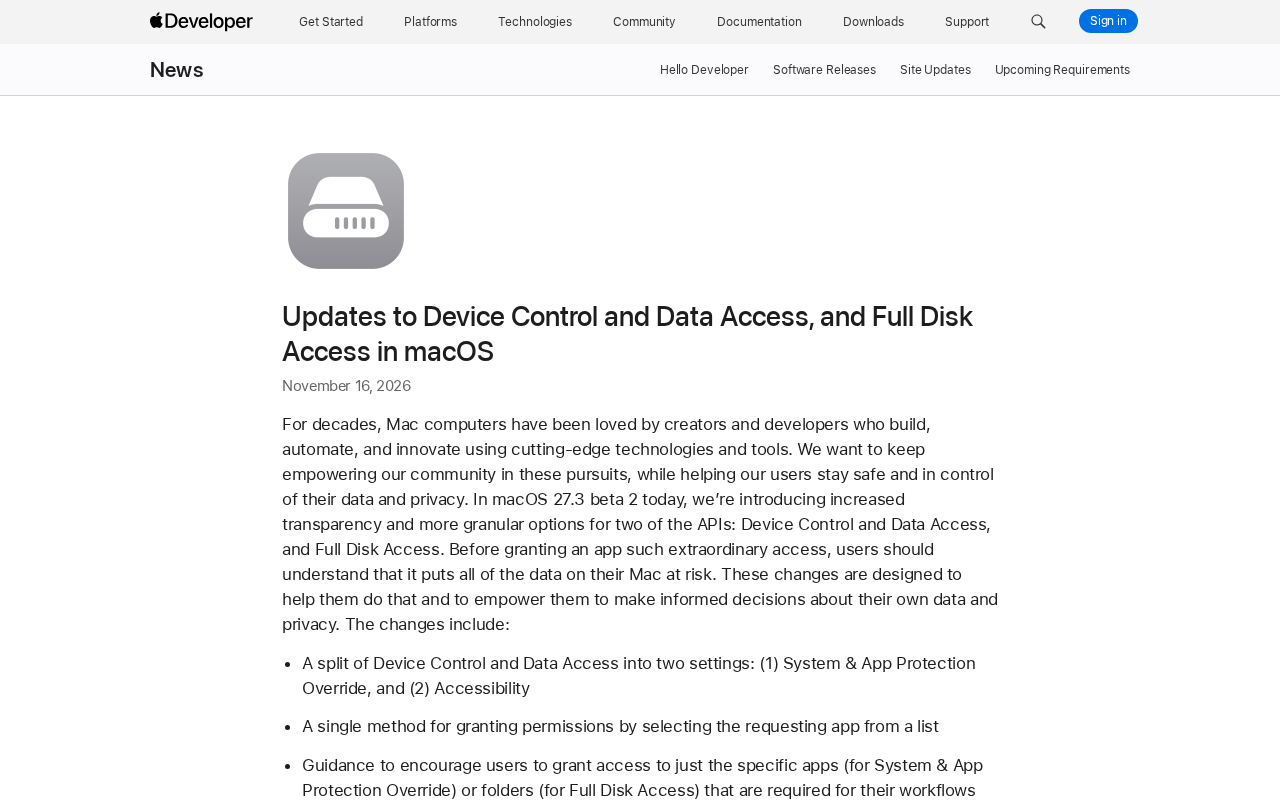
macOS 27.3 重构高敏感权限授权,拆分设置并强化透明度与范围控制。
macOS 27.3 beta 2 对高敏感 API 的授权体系做了结构性调整。Device Control and Data Access 被拆分为 System & App Protection Override 和 Accessibility 两个独立设置,让用户能区分应用是要控制其他应用还是要读取界面内容。授权路径统一为从列表选中请求应用,并引导用户只授予特定应用或特定文件夹,而非一刀切放开。苹果还引入授权前数据可见性、逐次询问和跨应用控制运行指示器三项透明机制。开发者需调整 onboarding 并支持部分权限下的降级运行;已有授权继续有效,备份与辅助技术类应用可申请 entitlement 保持旧版体验。
苹果对 Mac 权限体系动了一次结构性手术。在 macOS 27.3 beta 2 中,Device Control and Data Access 与 Full Disk Access 两个高敏感 API 的授权方式被重新设计,核心思路是让用户在交出「整台 Mac 数据」之前,真正看清自己在交什么。

一次拆分:从模糊授权到两个明确设置
最实质的变化,是把原本打包在一起的 Device Control and Data Access 拆成两个独立设置:System & App Protection Override 和 Accessibility。
这个拆分并非命名游戏。过去一个应用请求这类权限时,用户看到的是一句笼统的授权提示,很难判断它究竟要控制其他应用,还是要利用辅助功能接口读取界面内容。拆开之后,两类能力各自对应一个明确入口,请求方必须说明意图,用户也能按需放行。
苹果在公告中给出的理由很直接:在授予应用如此「特殊」的访问权限前,用户应当理解这意味着 Mac 上的全部数据都处于风险之中。这句话反过来也解释了为什么拆分是必要的——风险描述越具体,授权决定才越有意义。
TCC(Transparency, Consent, and Control) 是 macOS 隐私权限体系的底层框架,负责在应用访问敏感资源(如摄像头、麦克风、通讯录、全盘访问等)时弹出授权请求,并把用户的选择记录在受保护的数据库中。本文提到的 Full Disk Access 与 Device Control and Data Access 均由 TCC 管理。理解 TCC 有助于看清这次改动的性质:苹果并未改变 TCC 的授权内核,而是重新组织了「用户如何表达同意」这一层——拆分权限名称、收敛授权入口、增加范围选择,本质上都是在提升 TCC 授权决策的信息质量。这也解释了为什么已有授权不受影响:历史记录仍保存在 TCC 数据库中,新流程只作用于后续的授权请求。
授权路径收敛:从列表选应用,按需给范围
第二个变化是授权方法被统一为「从列表中选中请求应用」这一种方式。此前不同权限、不同系统版本下的授权入口并不一致,用户在设置里绕路的情况并不少见。收敛为单一方法后,路径更可预期。
与路径收敛配套的是范围收敛。苹果加入了引导,鼓励用户只授予特定应用(针对 System & App Protection Override)或特定文件夹(针对 Full Disk Access)——也就是工作流真正需要的那一小块,而不是一刀切放开。
对全盘访问来说,这个引导尤其关键。备份、同步类工具习惯性索要整盘读取,但多数场景下用户只需要放开几个目录。苹果现在把「只给必要的」做成了默认鼓励的行为。
透明度的三个抓手:可见性、逐次询问、运行指示器
苹果这次把「透明」拆成了可以落地的三个机制:
- 授权前可见性:如果授予完整权限,应用将获得访问或控制的数据范围会被更充分地展示出来,用户在点「允许」前看到的不再是一句抽象描述。
- 逐次询问:用户可以把应用配置为「每次需要访问时都询问」,把一次性的长期授权改成按次确认。对低频但高敏感的工具,这是更合理的默认姿势。
- 运行指示器:当某个应用正通过 System & App Protection Override 控制另一个应用时,系统会给出透明度指示。控制行为从后台走到前台。
这三项机制各自解决一个环节的问题:授权前知道给什么,授权时能选择不给死,授权后知道谁在用什么。
开发者要做的两件事:改引导、做降级
权限模型变了,应用的 onboarding 流程就得跟着变。苹果明确提醒开发者,需要调整用户引导方式,并确保应用在使用这些 API 时,能够优雅处理「只拿到部分文件夹或部分应用访问权」的情况。
这是一条容易被低估的要求。过去不少工具在拿不到全盘访问时直接罢工或反复弹窗,如今用户被鼓励做范围限制,应用必须接受「权限不完整」是常态而非异常。能降级运行、能提示用户补授权,会成为基础体验的一部分。
已有授权不受影响,这一点对存量用户是缓冲。用户会在批准新的权限请求时看到上述变化。
存量应用与 entitlement 通道
苹果留了一条兼容通道:使用 Full Disk Access 做磁盘备份、或使用新的 Accessibility 设置提供辅助技术的应用,可以申请 entitlement,让新安装在 macOS 27.3 之前版本上的体验保持一致。目前已知应用不受影响,无需 entitlement 即可维持原有体验,entitlement 的细节会在后续公布。
这条通道的实际意义在于区分两类需求:一类是备份、辅助技术这类权限与功能强绑定的场景,另一类是普通应用顺手多要一点权限。前者可以通过 entitlement 保留完整体验,后者则被新流程自然约束。至于 entitlement 的审核尺度有多严,公告没有展开,这会决定新规对开发者的实际压力。
Entitlement 是 macOS 代码签名体系中的一项声明式权限标记,开发者在签名应用时把它写入签名信息,系统在运行时据此判断应用是否有资格调用某些受保护能力。它不同于用户在设置里点击「允许」的运行时授权:entitlement 是应用「身份」的一部分,通常需要苹果审核或特定开发者账号条件才能获得。本文所说的兼容通道,就是让备份、辅助技术类应用通过申请 entitlement,在旧系统版本上维持原有体验。这也意味着 entitlement 的发放尺度直接决定了新规的松紧——若审核宽松,高权限工具可绕过新流程;若严格,则开发者必须认真适配范围受限的授权模型。
对 Mac 生态的几点判断
Mac 长期是创作者与开发者的主力平台,自动化、效率工具、备份软件高度依赖高权限 API。这次调整没有收紧能力本身,而是把「要不要给、给多少、给多久」的控制权更多交回用户手里。
短期看,依赖全盘访问和跨应用控制的工具需要补上降级逻辑与更细的引导文案,否则用户在新授权流程下可能给出更小的权限范围,导致功能表现不如预期。中期看,权限颗粒度细化会推动工具重新思考自己真正需要触碰哪些数据——这对隐私是利好,对开发者是额外工程。
真正值得观察的是执行层面:范围限制的引导是否足够清晰、逐次询问会不会变成新的打扰、entitlement 是否会成为灰色地带的入口。权限设计的难点从来不在选项多少,而在用户能否理解每个选项的代价。
相关推荐

AI时代为何必须掌握Git:从版本控制到Agent协作
Git和GitHub有什么区别?AI Agent写代码后如何用Issue、分支和Pull Request管理改动?本文基于NetworkChuck的Git教程,梳理从git init到冲突处理的完整流程,并分析AI时代版本控制为何成为必备技能。
OpenAI 6.2 Astra实测翻车:跑分惊艳,为何开发者却说难用?
OpenAI 6.2 Astra 跑分全面领先且价格更低,但早期测试者反馈其在长任务中频繁卡死、输出难以解析、资源管理失控。本文梳理实测中的真实体验与官方数据之间的落差,并分析这对开发者选型的意义。
GTA VI咖啡系统细节曝光:热咖啡竟能泼人?
Vergecast播客揭秘GTA VI咖啡系统:玩家可在公寓冲泡、自动贩卖机购买、餐厅点单,甚至将热咖啡泼向他人。这种对日常交互的细致还原延续了荒野大镖客2的沉浸感设计,引发对游戏细节与玩法平衡的讨论。