MCP Server安全:AI智能体连接层被忽视的风险
MCP正成为AI智能体与企业系统的通用连接层,但安全实践严重滞后于其快速普及。
MCP(Model Context Protocol)作为AI智能体访问外部工具与系统的标准协议正快速普及,但安全讨论几乎缺席。文章指出,MCP的"通用性"本身就是风险放大器——它站在AI与真实系统的交界处,一旦被攻击者利用,可能导致写操作、系统调用乃至敏感数据的非授权访问。当前MCP安全缺乏成熟的最佳实践体系,入门门槛较高,社区仍处于共同摸索阶段。作者通过Substack连载系列填补这一空白,并预告下一篇将聚焦MCP服务器的反模式,帮助开发者提前识别过度授权、缺乏来源校验、硬编码凭证等高风险实现方式。核心结论是:在MCP演变为关键基础设施的当下,安全必须从设计之初纳入考量,而非事后补丁。
当MCP成为AI的通用连接层
越来越多的公司开始构建MCP(Model Context Protocol)服务器,目的只有一个:让各类AI工具和智能体能够便捷地接入自家系统。MCP提供了一整套连接便利性,正迅速成为AI智能体与外部系统之间的标准桥梁。
但正如安全博主Security Bit在视频中所指出的,这股建设热潮背后存在一个被普遍忽略的问题——几乎没有人在认真讨论MCP服务器的安全性。当一个协议开始承担起连接AI与关键业务系统的职责时,它所引入的攻击面也随之扩大。
MCP(Model Context Protocol)是由Anthropic于2024年底提出并开源的一项标准协议,旨在解决AI大语言模型与外部工具、数据源之间的集成碎片化问题。在MCP出现之前,每个AI应用若想接入外部系统(如数据库、代码仓库、SaaS工具),都需要定制化开发各自的连接逻辑,成本高且难以复用。MCP通过定义统一的客户端-服务器通信规范,让AI模型能够以标准化方式发现并调用任意MCP服务器暴露的工具和资源。目前Claude、Cursor、Continue等主流AI工具均已支持MCP,第三方MCP服务器生态也在快速扩张,覆盖文件系统、浏览器控制、数据库查询、API调用等场景。
为什么MCP安全不容忽视
MCP的核心价值在于它正在成为AI智能体访问数据、调用工具、操作系统的通用接口。这种“通用性”恰恰是安全风险的放大器:一旦MCP服务器成为智能体与企业系统之间的默认通道,它就成了攻击者眼中价值极高的目标。
智能体通过MCP获得的权限往往不是只读的查询,而可能涉及写操作、系统调用乃至敏感数据访问。如果缺乏严格的身份验证、权限隔离和输入校验,一个被诱导或被劫持的智能体就可能借助MCP服务器对后端系统造成实质损害。换句话说,MCP的便利性和它的危险性来自同一个源头——它站在AI与真实系统的交界处。
入门门槛高,但并非无从下手
视频作者坦言,MCP服务器安全“看起来极其复杂,让人不知从何学起”。这确实是当前从业者面临的现实困境:MCP本身是新兴协议,围绕它的安全最佳实践尚未形成成熟体系,公开的系统性学习资料也相对稀缺。
为填补这一空白,作者在Substack上开设了一个连载系列,目前已发布三篇文章,并计划持续更新。他鼓励读者前往阅读、提问并反馈,也欢迎知道更多细节的人补充信息——这种开放协作的态度,正反映出MCP安全仍处于社区共同摸索的早期阶段。
下一步:关注MCP的反模式
作者透露,系列的下一篇将聚焦于MCP服务器的反模式(anti-patterns)。这是一个值得关注的方向:与其单纯罗列“应该做什么”,识别“不应该做什么”往往能更快帮助开发者避开高风险的实现方式。
常见的反模式通常包括过度授权、缺乏请求来源校验、将敏感凭证硬编码在服务端、以及未对智能体传入的指令做充分过滤等。对于正在搭建MCP服务器的团队而言,提前了解这些陷阱,比事后补救要高效得多。
反模式(anti-patterns)这一概念源于软件工程领域,指的是在实践中看似合理、实则会带来负面后果的设计或实现方式。与"最佳实践"相对,反模式的价值在于它源自真实的错误教训,描述的是开发者在特定压力下(如赶工期、图省事)容易自然滑入的陷阱。在安全领域,反模式的识别尤为重要,因为安全漏洞往往不是源于开发者的无知,而是源于看似"够用"的妥协方案在特定攻击场景下的失效。对于MCP这类新兴协议,反模式的梳理尤具价值——在最佳实践尚未成熟的早期,"知道什么不能做"有时比"知道什么应该做"更能有效降低风险。
给构建者的启示
这段简短的分享虽然没有展开技术细节,但传递的核心信息清晰且重要:在拥抱MCP带来的连接便利时,不能把安全当作事后补丁。随着AI智能体加速渗透到企业的真实工作流中,MCP服务器正逐步演变为新的关键基础设施,而关键基础设施理应从设计之初就纳入安全考量。
对于开发者和安全团队来说,现在正是开始系统学习MCP安全、建立防护意识的时机。关注反模式、落实最小权限原则、强化身份与来源校验,是迈出的第一步。
相关推荐
Gemini 4 维护 Chromium:两周完成数月代码量
开发者利用 Gemini 4 Argon 维护 Chromium 代码库,两周完成过去数月工作。AI 代理同时发起 20 个变更,全部通过数十万次测试,突破大型代码库的维护瓶颈。
Codex保姆级攻略:从安装到实战,一期精通AI桌面助手
基于B站热门教程,详解Codex从安装到实战的完整流程:与豆包的本质区别、项目概念、文件整理与仪表板生成两大实战案例,以及计划模式和桌面宠物等特色功能,帮你快速上手这款能直接操作电脑的AI助手。
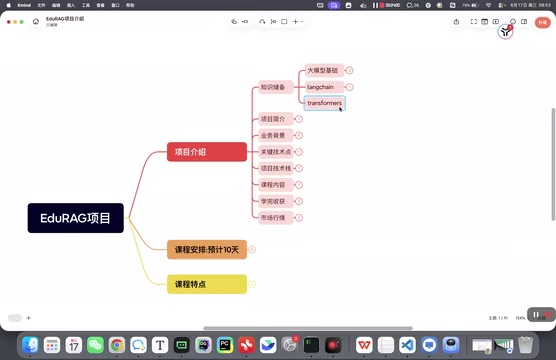
EduRAG智慧问答系统:黑马AI智能体项目实战解析
黑马EduRAG智慧问答系统实战课程解析:涵盖LangChain、Milvus向量数据库、混合检索与重排序,解决IT领域事实性幻觉,附就业行情与学习路径。