mcpgawk:防住MCP服务器批准后偷偷变脸的安全工具

mcpgawk通过基线记录与路径拦截,防止MCP服务器在批准后悄悄篡改工具行为。
MCP(Model Context Protocol)让AI Agent能标准化接入外部工具,但其协议设计存在一个信任盲区:用户批准某个服务器后,该服务器仍可在任意时刻静默修改工具描述与权限,而Agent不会感知变化、照单全收,形成"批准后变脸"攻击面。开发工具mcpgawk通过三层机制应对这一问题:在首次接入时记录行为基线、在沙箱中实测服务器真实行为、并强制坐在调用路径上拦截任何未经人类确认的变更。其关键设计是Agent无法自行绕过拦截批准自己,从而堵住提示注入攻击的后门。所有检测本地运行、不上传数据,提供免费CLI、VS Code扩展与MCP服务器多种形态,反映MCP生态正从"能用"迈向"安全可用"的成熟阶段。
MCP安全的隐秘漏洞:批准之后的改动
当你把一个MCP(Model Context Protocol)服务器接入AI Agent工作流并点击"批准"时,大多数人以为安全审查就此结束。但现实并非如此——一个MCP服务器完全可以在你批准之后,悄悄改变它的工具行为。你的Agent会毫不犹豫地调用这个"新版本",而你对此一无所知。
这正是开发者Neelagiri Chettiyar推出的工具 mcpgawk 想要解决的核心问题。它在Product Hunt上以69票拿下当日第15名,归类于开发者工具、GitHub与安全三个标签之下。对于越来越依赖MCP生态的AI开发者来说,这个问题触及了一个长期被忽视的信任盲区。
为什么"一次批准"不够安全
MCP协议的设计初衷是让AI Agent能够标准化地接入各类外部工具和数据源。你批准一个服务器,本质上是信任它当前声明的工具描述和权限范围。但工具的描述(description)和能力(power)是可以被服务器端修改的,而大多数Agent不会在每次调用时重新审查这些变更。
换句话说,攻击面在于"时间差":批准发生在某个时间点,但工具的实际行为可能在之后任意时刻被篡改。一个原本只读取文件的工具,可能被改成能执行任意命令——而Agent照单全收,没有任何异常提示。这种"批准后变脸"的攻击模式,对自动化程度高的Agent系统尤其危险。
MCP(Model Context Protocol)是由Anthropic于2024年底提出的开放标准,旨在为AI模型与外部工具、数据源之间的交互提供统一接口。其架构分为MCP Host(如Claude Desktop、Cursor等AI应用)、MCP Client(负责维护与服务器的连接)和MCP Server(暴露具体工具和资源的轻量级服务)三层。当Agent首次连接某个MCP服务器时,服务器会返回一份"工具清单",描述自己能做什么,Host据此向用户呈现权限申请界面。问题在于,MCP协议本身并未强制要求服务器的工具描述保持不可变——服务器可以在运行时动态修改工具的description字段甚至参数结构,而现有的多数客户端实现只在初次连接时做一次性展示,不会对后续变更发出警告。这本质上是协议设计层面留下的信任假设:默认服务器是诚实且稳定的。
mcpgawk 如何构建防线
mcpgawk 采取了三层机制来堵住这个漏洞,核心思路是"记录基线 + 沙箱验证 + 路径拦截"。
基线记录与沙箱检测
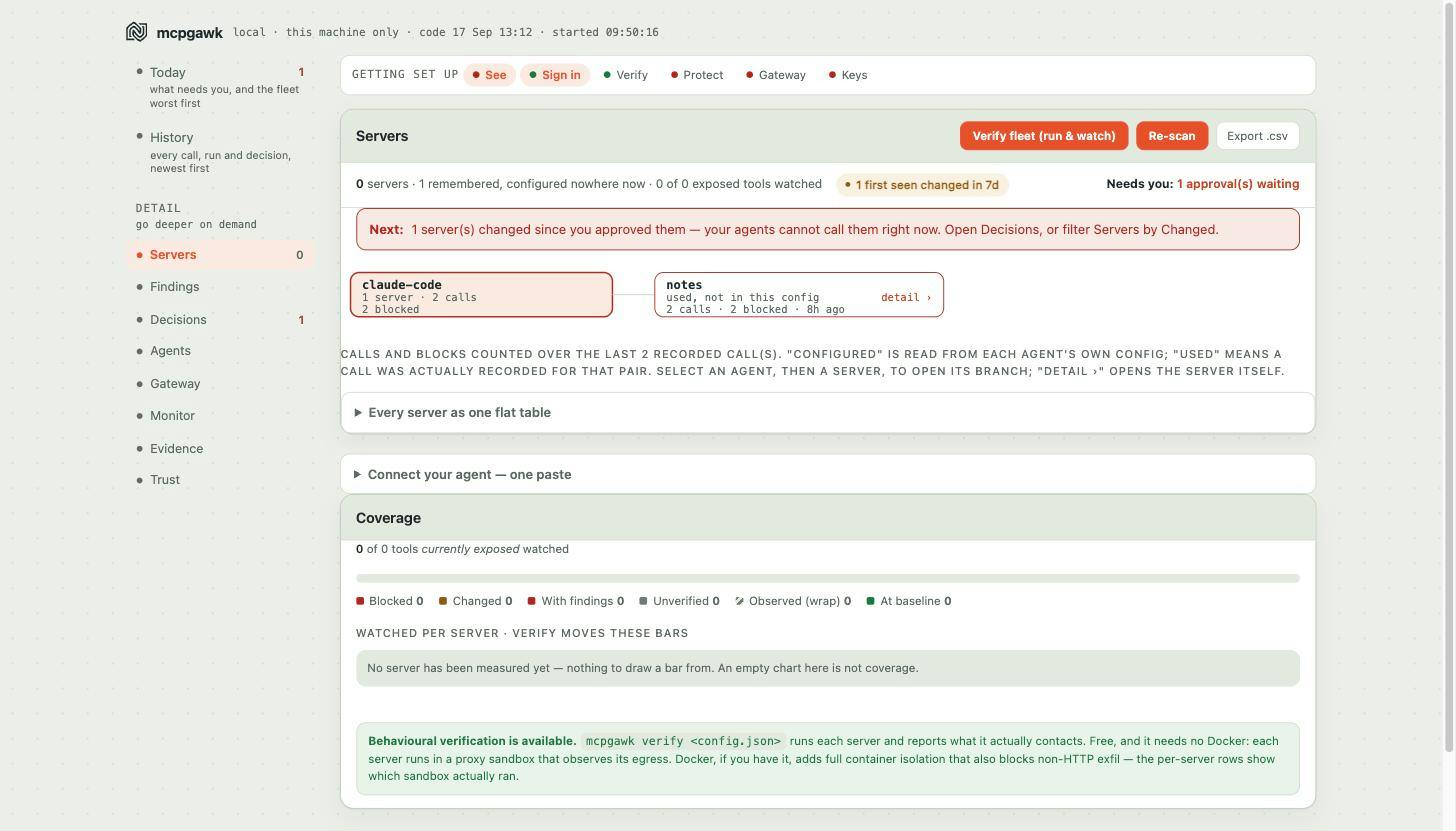
工具会为你的Agent使用的每一个MCP服务器记录一份行为基线(baseline),把工具的描述和权限状态固化下来作为可信参照。随后它会在沙箱(sandbox)环境中检测服务器的实际行为,而不是仅仅相信服务器自己声明的内容。这种"实测"而非"轻信"的做法,让它能发现声明与真实行为之间的偏差。
处于调用路径中的强制拦截
mcpgawk 最关键的设计是它"坐在调用路径上"(sits in the path)。一旦某个工具的描述或权限发生变化,相关调用就会被拒绝,直到你亲自确认是否接受这个变更。更重要的一点是:Agent无法自行绕过这道关卡批准自己。这避免了被攻破的Agent自我授权的风险,把最终决定权牢牢锁在人类手里。
这种"人在回路"(human-in-the-loop)的强制设计,是它区别于被动监控工具的核心。它不是事后告警,而是在风险行为发生前就阻断执行。
"人在回路"(Human-in-the-Loop,HITL)是AI安全领域的核心设计原则之一,指在自动化流程的关键节点强制引入人类判断,防止系统在无人监督情况下做出高风险决策。对AI Agent系统而言,HITL尤为重要:高度自主的Agent可能在一次任务执行中发起数十次工具调用,若某个环节被恶意篡改,Agent可能在用户毫不知情的情况下完成整条攻击链。mcpgawk将HITL的介入点精准放置在"工具描述变更"这一事件上,而非泛泛监控所有调用,这使得拦截颗粒度与用户的审查负担之间取得了较好平衡。值得注意的是,"Agent无法自行批准变更"这一约束,专门针对的是"提示注入"(Prompt Injection)攻击场景——攻击者可能通过向Agent输入恶意指令,诱使Agent主动调用被篡改的工具并为自己的行为背书。
本地优先的隐私承诺
在数据隐私日益敏感的当下,mcpgawk 强调所有检测全部在本地机器运行,不上传任何内容。对于处理敏感代码库或企业内部数据的开发团队来说,这一点消除了把MCP流量交给第三方云服务审查的顾虑。
多形态交付:CLI、VS Code 扩展与MCP服务器
mcpgawk 提供了免费的命令行工具、VS Code 扩展以及一个MCP服务器形态,覆盖了从终端操作到IDE集成的不同使用习惯。这种多入口的设计降低了开发者的接入门槛——无论你习惯在命令行还是编辑器里工作,都能把它纳入现有流程。
其中免费层已经能覆盖基础的基线记录与拦截功能,而更高级的网关(gateway)层提供7天试用,面向有更复杂需求的团队。
对MCP生态的意义
mcpgawk 的出现,反映出MCP生态正在从"能用"走向"安全可用"的阶段。随着越来越多的Agent接入外部工具,供应链式的信任问题会愈发突出——你信任的不只是某个服务器此刻的样子,还包括它未来每一次的行为一致性。
类似的"行为漂移检测"思路,在传统软件供应链安全中早有先例(如依赖锁定、完整性校验),mcpgawk 相当于把这套理念迁移到了AI Agent与MCP工具的交互层面。对于正在搭建生产级Agent系统的开发者,这类工具可能会从"锦上添花"逐渐变成"基础配置"。
当然,作为一个新发布的工具,它的实际检测准确率、沙箱覆盖的边界情况、以及对高频调用场景的性能影响,仍有待更多真实使用反馈来验证。但它至少把一个被长期忽视的问题摆上了台面。
软件供应链安全中的"依赖锁定"机制(如npm的package-lock.json、Python的requirements.txt哈希锁定)是mcpgawk所参照的成熟先例:通过在某个可信时刻固化依赖的精确版本与完整性指纹,任何后续的静默更新都会触发告警。AI Agent工具链目前缺乏类似机制——MCP服务器通常以长连接或按需拉取的方式运行,没有等价于"包版本号"的强制版本标识。mcpgawk的基线记录本质上是在应用层补了这个缺口:用工具描述的快照充当"版本锚点"。随着MCP生态扩张,未来也可能在协议层面出现更原生的工具签名或版本声明规范,但在此之前,应用层的行为监控仍是最可行的防护路径。
相关推荐

零成本搭建AI超级员工系统:智能体自动工作流全解析
深度拆解B站演示的AI超级员工系统:Agent智能体编排、数字人口播、地图与企业获客、24小时智能客服及法务模块全覆盖。分析零成本开户背后的商业逻辑与合规风险,帮助创业者判断这套AI数字员工系统的真实投产比。

Chatbot与AI Agent的本质区别:从对话到执行的跨越
Chatbot和AI Agent有什么区别?本文基于Learn Tech频道的MCP系列讲解,用订机票、笔记摘要等实例说明:Chatbot只给答案,Agent通过思考-行动-观察循环真正完成任务,并拆解模型、工具、记忆、目标四大部件及MCP的桥梁作用,同时讨论Agent的适用边界与权限风险。

免费GitHub仓库:342小时AI课程,从数学到MCP服务器
一个免费GitHub仓库提供342小时AI课程,包含523节课、20个阶段,覆盖数学基础到Agent构建和MCP服务器。支持目标驱动学习,每节课产出可留存的prompt、skill或agent,已有近10万人开始学习。