MCP工具过多?一行Python代码精简AI代理工具集

AI代理默认加载全部MCP工具浪费上下文并放大风险,按需筛选一行代码即可解决。
文章指出,AI 代理通过 MCP 加载工具时普遍采用“全量继承”的默认行为,导致每次请求都附带约 9000 字符的工具描述。这带来三重隐性成本:挤占上下文窗口、在长对话中放大浪费、以及暴露任务不需要的能力从而增加误操作与安全风险。作者给出的解决方案异常简单——用一行 Python 代码按名称筛选工具,实现“16 个进、2 个出”。文章进一步强调,工具管理应成为代理开发的标配环节,上下文效率在模型能力趋同的背景下构成竞争力,而最小权限原则在 AI 代理时代同样适用。最后建议开发者从工具白名单起步,逐步建立按任务类型动态加载工具的机制。
为什么你的AI代理加载了太多工具?
一个AI代理通过MCP(Model Context Protocol)从两个服务器加载了16个工具,但实际任务只需要其中两个。这不是个例,而是当前AI代理开发中普遍存在的效率陷阱。据YouTube技术频道分析,该代理每次请求都会把所有工具的描述发送给模型,约9000个字符的额外开销,不仅消耗上下文窗口,还增加了模型误用工具的风险。
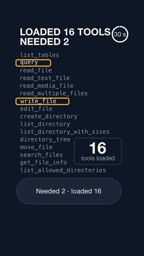
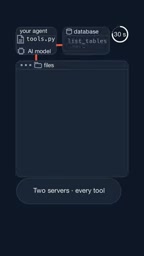
MCP作为连接AI模型与外部工具的协议,让代理能灵活调用文件操作、API请求等能力。但“全量加载”的默认行为,往往让代理携带了大量无关工具,就像出门旅行带上了整个衣柜。
MCP(Model Context Protocol) 是由 Anthropic 于 2024 年底提出并开源的开放协议,旨在标准化 AI 模型与外部数据源、工具之间的连接方式。在 MCP 出现之前,每个 AI 应用集成工具都需要定制开发,工具难以复用;MCP 通过定义统一的客户端—服务器架构解决了这一问题:工具提供方实现一个 MCP 服务器,任何支持 MCP 的客户端(如 Claude Desktop、各类代理框架)即可自动发现并调用这些工具。服务器通过 tools/list 接口返回工具的名称、描述和输入参数 Schema,客户端通常会将这份完整列表连同每次请求一起发送给模型,让模型自行决定调用哪个工具。正是这种“发现即加载”的默认机制,构成了文中工具膨胀问题的协议层根源。
全量加载的隐性成本
上下文窗口的浪费
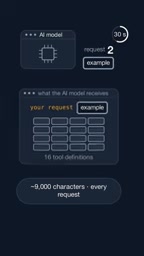
每次请求都附带所有工具的描述,意味着9000个字符的固定开销。对于上下文窗口有限的模型,这直接挤压了处理实际任务的可用空间。长对话或多步推理时,这种浪费会被放大。
上下文窗口(Context Window) 指模型单次推理能够处理的最大 token 数量,涵盖系统提示、工具描述、对话历史和当前输入。当前主流模型的窗口在 128K 至 200K token 量级,看似充裕,但工具描述是“固定税”:无论用户问什么,它都会占用同一块空间。9000 个字符约合 2000–3000 个 token,在单轮简单任务中占比可能超过 10%。更关键的是,上下文越长,模型对其中部信息的注意力越容易被稀释(即业界所称的“ lost in the middle”现象),无关工具描述不仅占位,还会干扰模型对真正相关工具的选择判断。
安全与权限的过度暴露
每个工具都是一项能力。视频中特别指出,某个工具可以移动文件,但当前任务根本不需要这个功能。工具越多,代理被诱导执行危险操作的可能性越大。最小权限原则在AI代理设计中同样适用。
最小权限原则(Principle of Least Privilege) 源自 Saltzer 与 Schroeder 1975 年的经典安全论文,要求每个主体只应拥有完成其任务所必需的最小权限。在传统系统中,这一原则通过账户权限、沙箱和访问控制列表落地;而在 AI 代理场景中,权限的载体变成了“可调用的工具”。与人类用户不同,模型会基于概率生成工具调用,提示注入攻击可以诱导它调用本不该触及的工具。因此,把工具列表本身当作权限边界来裁剪,是一种在模型层之外施加的硬性约束——即使模型被误导,它也“看不见”不存在于列表中的工具,从物理上消除了越权调用的可能。
一行Python的解决方案
修复方法异常简单:按名称筛选,只保留任务需要的工具。视频演示了“16个进,2个出”的效果——代理最终只加载两个必需工具。
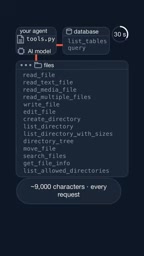
这种做法的核心思想是按需加载。在代理初始化阶段,根据任务类型或用户意图,动态决定需要哪些工具,而不是无条件继承服务器提供的全部工具列表。具体实现上,可以在MCP客户端配置中过滤工具名称,或在代理逻辑中加入白名单机制。
对AI代理开发的启示
工具管理应成为标配
MCP生态正在快速扩张,工具数量只会越来越多。开发者需要把工具筛选视为代理设计的基本环节,而非事后优化。
上下文效率即竞争力
在模型能力趋同的背景下,谁能更高效地利用上下文窗口,谁就能在成本和响应质量上占优。9000字符的浪费看似不大,但在高并发场景下会累积成可观的成本。
安全始于最小权限
只加载必需工具,天然限制了代理的破坏半径。这一原则与传统的软件安全实践一脉相承,只是在AI代理时代需要重新强调。
行动建议
检查你现有的MCP代理配置:它加载了多少工具?其中多少是当前任务真正需要的?如果答案是“全部”和“少数”,那么一行Python代码就能带来立竿见影的改善。建议从工具白名单开始,逐步建立按任务类型动态加载工具的机制。
相关推荐

主流世界之外:被忽视地区的安全与隐私困境
人本安全研究长期集中于西方,导致安全方案在主流世界失效。研究者Collins Minando基于肯尼亚移动贷款应用、网吧认证困境及九国本地专家研究,揭示社会经济约束如何重塑隐私实践,并提出移动货币隐私重设计与PETs部署路径。

Claude被曝可在正常图片中隐藏秘密信息
Reddit帖子称Claude Fable 5.1能在正常图片中隐藏秘密信息,本文梳理事件背景、图片隐写技术原理及潜在安全风险,并给出从传闻走向验证的测试路径建议。

AI助手何时该主动建议?时机决定一切
AI助手何时该主动建议?Reddit讨论揭示:同样的建议在不同时机感受迥异。本文分析主动建议的双面性、用户期待的分界线及设计原则,探讨如何平衡自动化与用户控制。