MCP过时了吗?被忽视的四大真实价值

Simon Willison反驳「MCP过时论」:MCP的核心价值在于为生产环境智能体提供治理框架。
Hacker News上「MCP从一开始就是坏主意」的讨论引发关注,开发者Simon Willison对此给出了有力回应。他承认全能编码智能体(如Claude Code、Codex)因可直接调用任意API,确实不太需要MCP;但这种判断以偏概全,忽视了大量真实的生产场景。在需要安全可控的企业或用户产品中,MCP提供了四项关键能力:精确控制外部服务访问范围、在协议层隔离API密钥而非暴露给Agent、为用户提供连接授权第三方服务的标准界面,以及完善的审计日志。这四点共同指向一个核心主题——治理,即把「智能体想做什么」与「系统允许它做什么」清晰分离。Willison总结道,以最不受约束的极端场景来评判一项协议是否有价值,只会错失更广泛的真实需求。
近期在Hacker News上有一篇题为《MCP was always a bad idea?》(MCP从一开始就是个坏主意?)的讨论引发关注。知名开发者Simon Willison对这一观点给出了针对性回应,认为该批评「完全忽视了MCP(Model Context Protocol,模型上下文协议)在今天所带来的真实价值」。这场争论触及了一个关键问题:在全能编码智能体日益强大的当下,MCP这类协议还有存在的必要吗?
争论的起点:全能智能体确实不太需要MCP
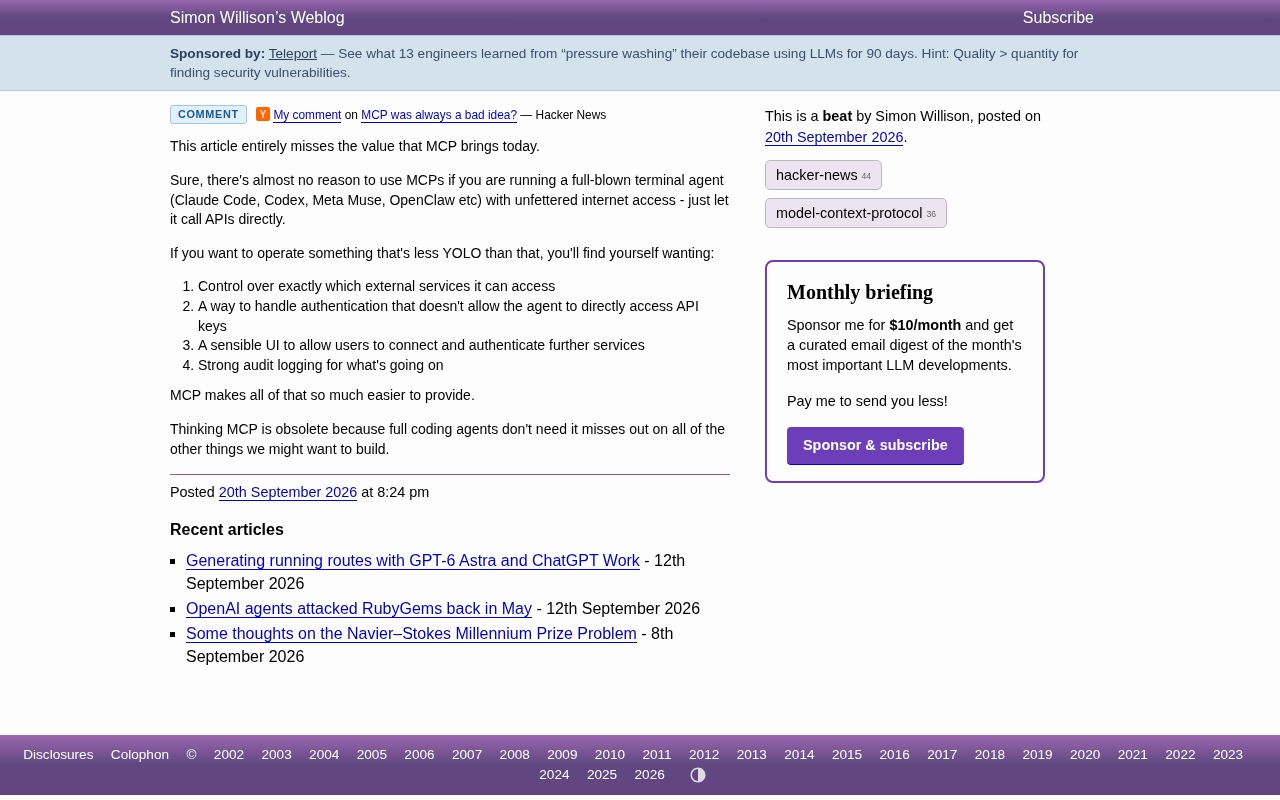
原文批评MCP的逻辑不无道理。Simon Willison在回应中也部分认同:如果你运行的是一个功能完整、可无限制访问互联网的终端智能体——比如Claude Code、Codex、Meta Muse、OpenClaw广告之类——那么确实「几乎没有理由使用MCP」。
原因很直接:这类智能体本身就能直接调用各种API。当一个Agent拥有不受限的网络访问权限时,中间再套一层协议反而显得多余。让它自己去请求接口、解析返回,效率更高、链路更短。
这也是「MCP已过时」论调的核心依据——既然最前沿的编码智能体不依赖它,MCP是不是就成了历史包袱?但Willison指出,这个推论本身存在盲区。
MCP(Model Context Protocol,模型上下文协议)是由Anthropic于2024年底提出并开源的一套标准化协议,旨在为大语言模型提供统一的「工具调用」接口规范。其核心思想是:通过定义标准化的服务端(MCP Server)与客户端(MCP Client)交互方式,让不同的AI应用能够以一致的方式访问外部数据源、执行操作或调用API,而无需为每个工具单独开发适配层。你可以把它理解为AI世界的「USB接口」——不同厂商的工具只要遵循这套规范,就能即插即用地被任何支持MCP的AI客户端调用。Claude Code、Cursor、Windsurf等主流AI编程工具均已支持MCP,生态正在快速扩展。
被忽视的价值:不是所有场景都能「YOLO」
Willison的核心反驳在于:并非所有人都愿意运行一个「YOLO」式(不计后果、放手一搏)的全权限智能体。在生产环境、企业应用或面向普通用户的产品中,你往往需要一套更受控、更安全的运行方式。而恰恰是在这些场景下,MCP的价值凸显出来。
他列出了四项在「非YOLO」环境中普遍存在的真实需求:
1. 对外部服务访问的精确控制
你需要能够明确界定智能体到底可以访问哪些外部服务,而不是给它一张通行全网的空白支票。这种白名单式的边界控制,是安全部署的基础。
2. 不暴露API密钥的认证机制
直接把API密钥交给智能体本身是危险的。理想的方案是让认证在协议层完成,智能体只需发起调用,而无需、也无法直接接触到底层的密钥。MCP让这种密钥隔离变得容易实现。
3. 连接与授权服务的合理UI
对于面向用户的产品,你需要一套体面的界面,让用户能够方便地连接和授权更多第三方服务。这不是Agent自己调API能解决的产品层需求。
4. 完善的审计日志
生产系统必须知道「到底发生了什么」。强健的审计日志能记录智能体的每一次外部调用,这对合规、排错和安全追溯都至关重要。
Willison强调,MCP「让上述所有能力的提供都变得容易得多」。
结构化思考:MCP解决的是「治理」问题
把这四点串起来看,会发现它们共同指向一个主题——治理(governance)。控制访问范围、隔离凭证、提供授权入口、留存审计记录,本质上都是在为智能体的行为建立一套可管理、可问责的框架。
直接调API的方式在个人开发或实验场景中足够灵活,但一旦进入需要对用户负责、对数据负责的正式产品中,缺乏治理层就成了硬伤。MCP恰好扮演了这个治理与抽象层的角色,把「智能体想做什么」和「系统允许它做什么」清晰地分开。
在AI系统工程领域,「治理(governance)」是一个借鉴自企业IT与数据管理的概念,涵盖对系统行为的策略制定、权限管理、合规审计与风险控制。对于自主智能体而言,治理问题尤为突出——一个能够执行代码、调用外部API、读写数据的Agent一旦行为失控,后果可能远比普通软件Bug严重。业界通常将治理层拆分为几个维度:身份认证(Agent以什么身份行动)、授权(Agent被允许做什么)、可观测性(Agent实际做了什么)以及可撤销性(出错后能否回滚)。MCP协议通过标准化的服务器端实现,天然为这四个维度提供了集中管控的切入点,这也是它区别于「直接调API」方案的根本所在。
结论:以偏概全的判断要不得
Willison最后总结道:认为「MCP已经过时,因为全能编码智能体不需要它」,这种想法「错失了我们可能想要构建的所有其他东西」。
换言之,评价一项技术是否有价值,不能只盯着最极端、最不受约束的使用场景。全能编码智能体是一类特定用户的选择,而围绕安全、可控、可审计构建产品的开发者,则是另一个庞大且真实的群体。对后者而言,MCP远非坏主意,反而是一块相当实用的基础设施。
这场讨论也给技术圈提了个醒:一项协议或标准的「过时」与否,往往取决于你站在哪个视角看它。
相关推荐

AI自动化中的80%规则:何时让AI自主决策
解析AI自动化工作流中的"80%规则":当AI置信度达到80%以上时自动写回结果,低于阈值则转交人工审核。了解置信度分流如何平衡自动化效率与结果质量。

6款免费AI工具搭建自动化工作流:n8n、Claude、ElevenLabs实战清单
一份免费AI自动化工具实战清单:用n8n做工作流调度、Claude辅助编程、ElevenLabs语音合成、Supabase数据库、Vercel部署、HeyGen数字人,全部可从免费方案起步搭建完整生产链路。

用Claude Code搭建UGC SaaS工具:N8n实战全流程
一位社群成员需要一个UGC SaaS工具,创作者用N8n加Claude Code从零搭建,展示当下AI编程代理如何像高级工程师一样修复和优化工作流,揭示AI从玩具到真正生产力工具的转变。