MCP认证新范式:从DCR动态注册转向CIMD链接
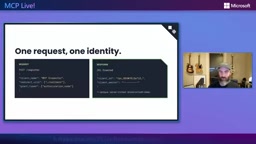
CIMD用HTTPS URL取代注册流程,让MCP客户端以域名所有权证明身份,实现无状态认证。
随着AI Agent普及,MCP客户端与服务器"从未谋面"的特性使传统OAuth预注册假设失效。现有方案DCR(动态客户端注册)虽能解决问题,但会导致client ID泛滥、缺乏验证、密钥管理负担重等问题,且与MCP短暂临时的使用场景错配。新方案CIMD(客户端ID元数据文档)将client ID直接定义为一个指向`client.json`的HTTPS URL,以域名所有权作为信任信号,授权服务器只需抓取并验证该文档,无需注册、无需存储任何凭证,天生无状态。MCP规范明确建议优先使用CIMD,其核心主张是"停止注册,开始链接"。CIMD目前仍是IETF草案,不能防范代码层面的篡改,需结合OAuth 2.1、令牌交换等机制共同构建完整的MCP安全授权体系。
MCP认证的核心难题:从未谋面的客户端如何登录
随着AI Agent的普及,一个绕不开的问题浮现出来:Agent需要代表用户行事,这意味着用户必须能够通过MCP客户端向MCP服务器完成身份认证。而认证的标准做法是使用OAuth或OpenID Connect。
问题在于,OAuth和OpenID Connect都建立在一个前提上——双方"曾经打过交道"。它们假设MCP客户端已经在服务器或授权服务器上注册过。但你无法预先注册一个从未见过、从未接触过的客户端。在任何访问令牌(access token)签发之前,双方必须先完成一次"握手"。
这个握手流程大致如下:MCP客户端先发起一个不带访问令牌的请求,服务器返回401;随后进行服务发现(discovery),确认该MCP服务器所配置的授权服务器地址;接着,客户端需要一个client ID才能继续走完OAuth的完整流程,最终拿到访问令牌。而如何获得这个client ID,正是本文——也是Auth0首席开发者布道师Sam Welland在演讲中——探讨的核心。
OAuth 2.1是OAuth 2.0的精简与加固版本,移除了隐式授权(Implicit Grant)等已被认为不安全的流程,强制要求使用PKCE(Proof Key for Code Exchange)来防止授权码拦截攻击。OpenID Connect(OIDC)则是在OAuth 2.0之上构建的身份层,引入了ID Token(通常是JWT格式)用于向客户端证明用户的身份。两者的核心预设是:客户端在发起授权请求前,已在授权服务器(Authorization Server)完成注册并取得一个稳定的client_id——这在传统Web应用中不是问题,但在MCP场景下,客户端可能是用户临时安装的插件或动态生成的Agent,根本不存在"预注册"的时机。
MCP(Model Context Protocol)是Anthropic提出的开放协议,用于规范AI助手与外部工具、数据源之间的交互方式,使Agent能够以标准化接口调用文件系统、数据库、API等资源。正是因为MCP客户端与服务器之间存在这种"一次性、即时连接"的特性,传统OAuth的注册假设才会在此场景下产生根本性矛盾。
DCR动态客户端注册:能用但不够好
获取client ID的第一种传统方式是DCR(Dynamic Client Registration,动态客户端注册),对应规范为RFC 7591。它的逻辑是:每当MCP客户端需要连接一个要求认证的服务器时,就即时向授权服务器的注册端点(register endpoint)发起POST请求。授权服务器随即生成一个全新的客户端应用,返回client ID和client secret,并将这些凭证永久存储在数据库中,直到被人为删除。
拿到这些凭证后,客户端就能走完OAuth 2.1流程:获取授权码,换取访问令牌、刷新令牌和ID令牌,用于向MCP服务器发起认证请求。整个过程只需一次注册请求,就能拿到认证所需的全部属性。
但DCR用在MCP场景下有几处硬伤:
- Client ID泛滥(sprawl):每次注册都会在授权服务器中生成一条新记录、新的client ID和secret。当大量MCP客户端反复注册时,这个数字会迅速失控。
- 缺乏验证:注册端点通常对任何人开放,任何客户端——无论是新的、常用的,还是你业余时间随手搭的——都能来注册,你无从判断它是否可信。
- 密钥管理负担:每个服务器都会产生需要存储、轮换、吊销的密钥,规模一大就是运维噩梦。
- 场景错配:DCR规范并非为MCP设计,它更适合那些"注册一次、长期存活"的稳定应用。而MCP客户端往往只存活几分钟到几小时,用完即弃。
换句话说,DCR能跑通,但它不是MCP的最优解。
RFC 7591定义的DCR流程中,客户端向授权服务器的注册端点提交一个JSON请求体,包含redirect_uris、client_name、token_endpoint_auth_method等元数据,服务器随即返回client_id和可选的client_secret。这套机制原本的设计目标是让多租户SaaS平台或开放生态中的第三方应用能够自助入驻,而非应对高频、短暂的临时客户端。其配套规范RFC 7592还定义了客户端注册管理协议,允许后续对已注册客户端进行更新和删除——但在MCP场景中,这些生命周期管理操作几乎从不会被执行,留下的只是数据库中不断累积的"僵尸记录"。
CIMD客户端ID元数据文档:让URL成为身份
新一代方案是CIMD(Client ID Metadata Documents,客户端ID元数据文档)。它的核心思路极具颠覆性——如果client ID本身就是客户端呢?
具体做法是:客户端主动"发布"自己,暴露一个client.json(或任意JSON文件),供MCP授权服务器抓取和检查。这个文档里包含了授权流程所需的关键信息:client ID、重定向URI(redirect URIs)、token端点方法等。
最关键的区别在于,client ID不再是随机生成的字符串,而就是这个JSON文档本身的HTTPS URL。服务器可以直接访问这个URL,获取并验证其内容。一旦确认client ID指向的这个URL有效,服务器就掌握了签发访问令牌所需的全部信息。
这意味着注册这一步被彻底省略了——没有任何东西被存储。这恰好契合了最新MCP规范追求无状态(stateless)的目标:授权服务器端不需要再存储client ID和secret。
CIMD如何保证安全
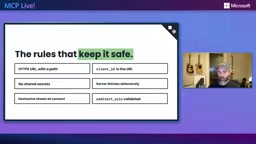
没有了注册和密钥存储,安全性靠几条规则来保障:
- HTTPS URL带路径:client ID必须是指向元数据文档的精确HTTPS URL,且不涉及任何共享密钥。
- 防御性抓取:服务器在需要时才抓取client ID和元数据文档,验证后只使用必需的字段。
- 主机名即同意页:用户首次登录或连接MCP服务器时,同意授权(consent)页面会显示是哪个主机名在请求哪些权限(scopes)。
- 重定向URI可验证:重定向URI是元数据文档的一部分,服务器可对认证成功后回跳的地址进行校验。
CIMD所依赖的信任根(trust anchor)是HTTPS本身的PKI体系——持有某个域名下HTTPS端点的一方,必然已通过CA验证了域名控制权。这与WebFinger、Solid Protocol等去中心化身份方案的思路一脉相承:用域名所有权代替集中式注册表。值得注意的是,CIMD并不提供对客户端代码完整性的保证,它只能证明"这个请求来自该域名的所有者",而无法验证运行在客户端上的代码是否被篡改。因此对于高安全要求场景,仍需结合额外的软件供应链验证手段。此外,client.json文档的内容一旦被缓存,更新传播会存在延迟,授权服务器需要合理设置抓取缓存策略以平衡性能与时效性。
链接带来的价值:域名即信任信号
用"链接"取代"注册",带来了几项实质性优势:
URL即身份——不再有随机生成值,client ID就是那个精确的元数据文档URL。域名成为真实的调用者信号——你可以基于域名所有权判断客户端归属,甚至可以直接把低信誉URL加入黑名单。天生无状态——无需存储,无需轮换,服务器只是读取元数据文档并使用其中的值,完美适配MCP。零配置接入——没有任何遗留痕迹。
DCR vs CIMD:如何选择
把两者并排对比,差异一目了然:
| 维度 | DCR | CIMD |
|---|---|---|
| ID生成 | 运行时在授权服务器上创建 | 客户端提前暴露文档URL |
| 身份证明 | 无(通常是开放端点) | 域名所有权即证明 |
| 服务器状态 | 存储client ID、secret等 | 无状态,不存储任何内容 |
| 最佳场景 | 长期存活的客户端 | 短暂的临时Agent、MCP客户端与服务器 |
值得强调的是MCP规范的措辞:你**可以(may)在MCP中使用DCR,但在可能的情况下应该(should)**使用CIMD。
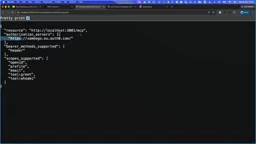
在演讲的实操演示中,Sam用MCP Inspector连接同一个本地MCP服务器,分别走了两条路径。第一次使用DCR:Inspector访问.well-known的受保护资源文档,发现授权服务器地址后自动完成注册,认证机制显示为DCR,并在授权服务器上生成了一个新应用。第二次清空认证设置后改用CIMD:这次不再注册,而是提供了一个指向client.json的URL作为client ID,认证机制显示为CIMD。关键差异在于——反复断开重连时,DCR会在授权服务器上一遍遍生成新应用,而CIMD始终复用同一个应用。
结语:这是趋势,但不是银弹
CIMD并非魔法,它目前仍是一份IETF草案(draft),处于"接近完成"的阶段。它通过URL中的域名证明客户端来源,也保留了在无共享密钥情况下实现机密客户端(confidential clients)的可能——不过企业级治理场景会有所不同,那是另一个话题。
完整的图景是:MCP采用OAuth 2.1(OAuth 2的演进版本)配合CIMD,还可结合代表用户的令牌交换(on-behalf-of token exchange)和资源标识符(resource identifiers)。对于绝大多数MCP客户端,尤其是MCP服务器和临时Agent,CIMD都是更优选择;而DCR则继续服务于那些"注册记录本身就是特性而非负担"的长期托管客户端。
对正在使用DCR的开发者来说,现在或许是时候评估迁移到CIMD了——正如演讲的口号所言:停止注册,开始链接(Stop registering, Start linking)。
令牌交换(Token Exchange,RFC 8693)是CIMD生态中另一个重要拼图:当MCP服务器需要以用户身份调用下游API时,它可以将用户的访问令牌换取一个专门面向下游服务的新令牌,从而实现委托授权链(delegation chain)而不必让用户对每个下游服务单独授权。资源标识符(Resource Indicators,RFC 8707)则允许客户端在授权请求中声明目标资源服务器的URI,使授权服务器能够签发受众(audience)受限的令牌,防止令牌被用于非预期的服务——这在一个Agent可能同时调用多个MCP服务器的场景下,是防止令牌混淆攻击的关键机制。这两项RFC与OAuth 2.1、CIMD共同构成了MCP安全授权的完整技术栈。
相关推荐
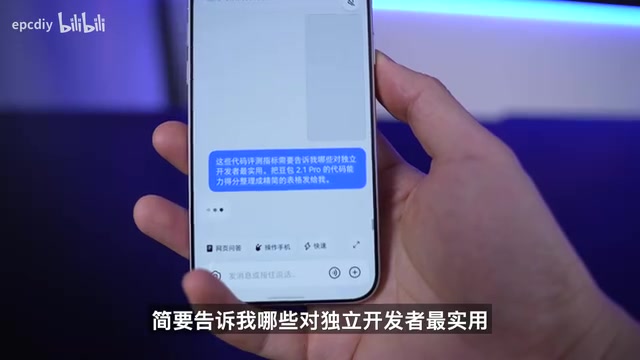
开发者实测豆包手机助手:AI手机从Chatbot走向Agent
开发者实测豆包手机助手,从屏幕问答、日程操作到服务器端口检测、漏洞修复的完整体验,探讨AI手机如何从Chatbot走向真正的Agent,以及入口、上下文、记忆、执行四层能力的实际表现。
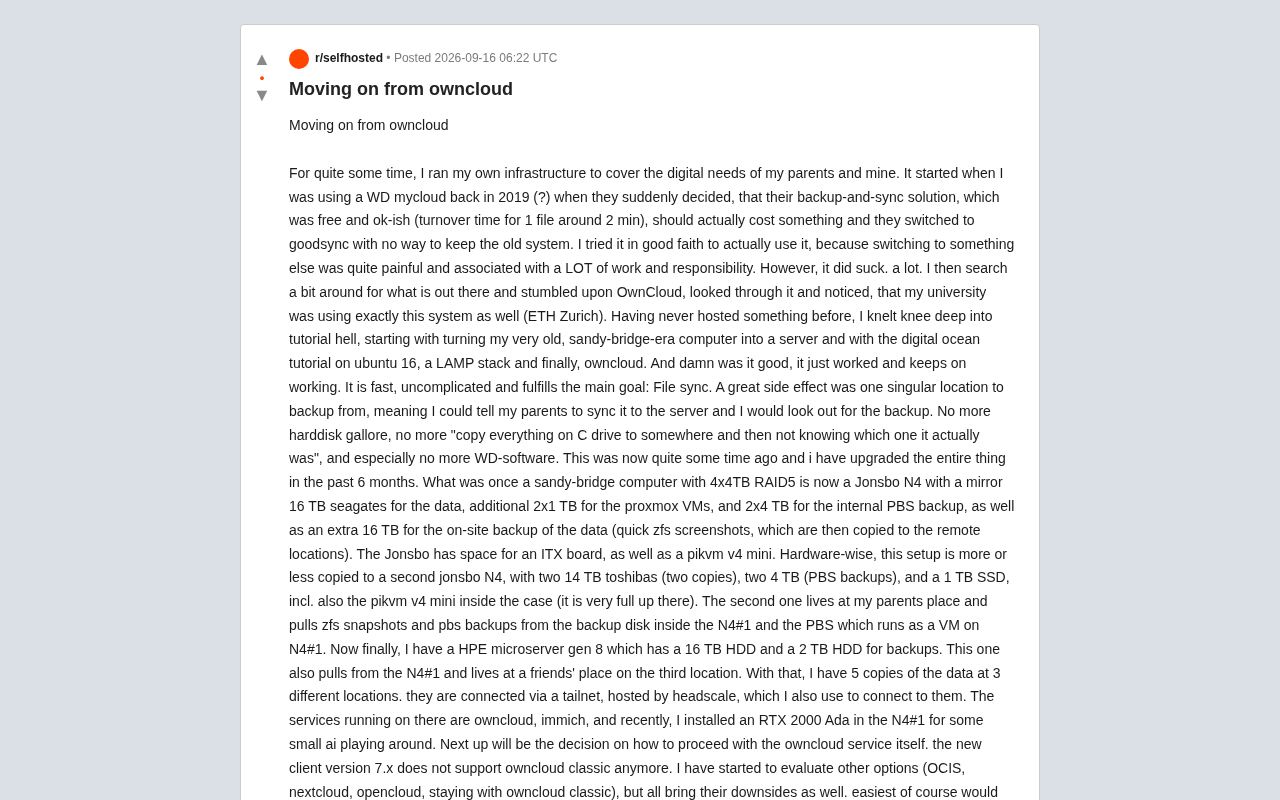
从 ownCloud 迁移:自建 5 副本 3 地备份的家庭 NAS 实践
一位 Reddit 用户分享了从 WD MyCloud 到自建 ownCloud 的完整历程,展示三地五副本的 ZFS+Proxmox 备份架构,并深入探讨 ownCloud 客户端停止支持经典版后向 OCIS、Nextcloud、OpenCloud 迁移的抉择。
Agent Skills 是什么?从理解到定制的开发入门指南
Agent Skills 是智能体开发中的重要一环。本文解析 Skill 的概念、在 Claude Code 等 Agent 生态中的位置,以及从理解、定制到应用的三步学习路径,帮助零基础开发者快速入门。