免费互动课程上线:AI Agent治理该怎么学
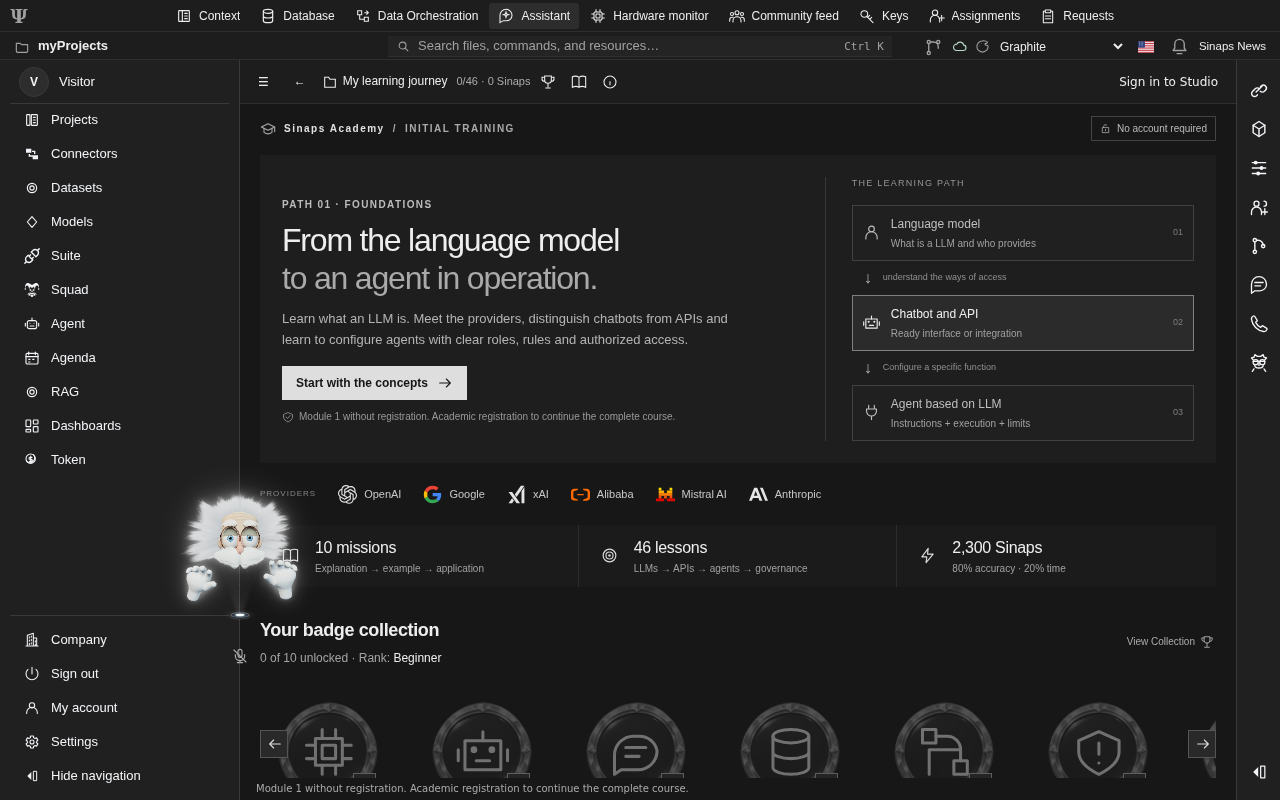
Hacker News上一门免费互动课程引出AI Agent治理的刚需与落地要点。
文章由Hacker News上一门免费的互动式AI agent治理课程切入,指出随着智能体从演示走向生产环境,治理已成为绕不开的门槛。智能体能力从单轮问答扩展到多步规划、调用API、修改文件甚至发起交易,失控成本显著上升,因此需要通过权限最小化、操作可审计、失败可回滚、责任可追溯等外部约束,让概率性系统变得可预期。互动课程把抽象治理原则转化为分支决策练习,适合作为团队内部培训的起点,但帖子本身信息有限,课程深度需自行验证。文章还梳理了权限授予过宽、缺少人工确认点、日志不可还原决策链路三个高频漏洞,并指出该话题讨论热度不高,说明智能体治理仍处于早期阶段。
AI Agent从演示走向生产环境,治理问题正在成为绕不开的门槛。Hacker News上一条Show HN帖子介绍了一门免费的互动式课程,主题正是AI agent governance(AI智能体治理)。帖子本身信息量很小,但它指向的需求很真实:当智能体开始自主调用工具、访问数据、执行多步任务,谁来定义边界、谁来兜底责任?
为什么AI Agent治理突然成了刚需
过去一年,智能体的能力边界扩张得很快:从单轮问答到多步规划,从只读信息到调用外部API、修改文件、发起交易。能力越强,失控成本越高。一个会自己写代码、自己部署、自己回滚的智能体,如果权限没有收口,出错时的影响面远大于一个聊天机器人。
治理的核心不是限制能力,而是让能力可预期。这包括权限最小化、操作可审计、失败可回滚、责任可追溯。这些词在传统IT治理里并不新鲜,但套到概率性输出的模型上,执行难度完全不同——你不能指望一个基于概率生成的系统天然遵守规则,只能靠外部约束把它框住。
这门课程选择用互动形式切入,说明作者判断这个领域需要的是动手练习,而不是又一篇白皮书。
权限最小化(Least Privilege) 是传统信息安全中的核心原则,指主体只应拥有完成当前任务所必需的最小权限集合,且权限应随任务变化动态调整。在AI Agent场景下,这一原则的落地方式通常是:为每个智能体实例定义明确的角色边界,通过作用域受限的凭据(如短期token、细粒度API key)限制其可访问的资源,并在每次权限扩展时触发审批与记录。与传统应用不同,智能体的行为路径具有概率性和不可完全预知性,因此权限设计不能仅基于“预期行为”做静态配置,而需要结合运行时监控与自动撤销机制,形成“授予—监控—回收”的闭环。
可审计性(Auditability) 指的是系统能够完整、可信地记录谁在何时对什么资源执行了什么操作,并支持事后追溯与责任认定。对于AI Agent而言,可审计性的难点在于决策链路的多步性和模型输出的非确定性:仅记录最终结果不足以还原问题根因,通常需要同时捕获工具调用序列、每次调用的输入参数与返回结果、以及模型的推理摘要或置信度信息。这些记录还需满足防篡改、可长期留存和便于检索等要求,才能支撑合规审查与事故复盘。
互动课程这种形式解决了什么
治理话题天然枯燥,规则、流程、合规条款堆在一起很难消化。互动课程的价值在于把抽象原则变成可操作的分支决策:给定一个智能体场景,你选择授予哪些权限、设置哪些检查点、在哪个环节引入人工审核,然后立刻看到后果。
据Hacker News帖子的信息,这门课程免费开放,定位是入门级的学习材料。对于正在搭建智能体应用的工程团队来说,这类材料适合作为内部培训的起点,让产品或运营同学也能理解治理的基本框架,而不是把所有判断都压在少数架构师身上。
需要说明的是,帖子只提供了课程的基本介绍,没有披露课程的具体章节结构、覆盖的治理框架或练习形式,实际内容深度还需学习者自行验证。
治理落地时最容易被忽略的几个环节
结合业界对智能体系统的讨论,治理实践中有几个高频漏洞。
权限授予过宽
为了让智能体"能干活",很多团队倾向于一次性给足权限,事后再补审计。正确顺序应该反过来:默认只给完成当前任务所需的最小权限,按需扩展,并且每次扩展都留下记录。
缺少人工确认点
并非所有操作都需要人工介入,但高风险动作——对外发送、删除数据、产生费用——应该设置明确的确认关卡。课程类材料的价值之一,就是帮你判断哪些动作属于高风险。
人机协同中的确认关卡(Human-in-the-Loop Checkpoint) 是指在智能体执行流程中预设的、需要人类明确批准才能继续的节点。其设计关键在于风险分级:低风险操作可自动放行,高风险操作(如对外发送消息、删除或覆盖数据、产生实际费用、变更生产配置)必须阻断并请求确认。有效的确认关卡还应提供充分的上下文——让确认者看到智能体即将执行的具体动作、涉及的数据范围和潜在影响,而不是只弹出一个“是否继续”的抽象询问。
日志不可用
智能体的决策链路比传统程序更难还原,如果日志只记录最终输出,出问题时几乎无法定位。治理要求记录中间步骤、工具调用参数和模型的推理摘要,让事后复盘成为可能。
谁适合学这门课
这门课程面向的应该是刚接触智能体治理的开发者、技术负责人和合规相关角色。如果你已经在生产环境跑智能体,课程可能只能提供框架性参考,具体策略仍需结合自身系统设计。
对于还在评估阶段的团队,这类免费互动材料是低成本建立共识的方式:先让团队对"治理要管什么"有统一认知,再讨论技术方案,比直接争论实现细节更有效率。
Hacker News上的讨论热度不高,说明这个话题目前仍处于早期——关注的人少,但需要解决的问题已经在积累。
相关推荐

Daybreak Red部署指南:监督式安全调查参考架构
Daybreak Red参考架构解析:介绍监督式安全调查的安全控制设计、部署配置流程与运行监控机制,为团队落地受控安全调查提供工程参考。

Gemini 4 Neon 登顶 Models Engineering Index 榜首
Gemini 4 Neon 在 Models Engineering Index 上成为新晋第一,Hacker News 社区热议其排名含金量与评测方法。本文梳理榜单变动、社区反应及对开发者选型的实际影响。

苹果自研AI智能体:能替你操作Mac的Agent要来了
苹果据报正在开发可操控Mac的AI智能体,对标Meta Muse、Claude、OpenAI Dots等产品。本文分析苹果在agent赛道的系统级优势、竞争格局与可能的落地路径。