免root让AI自己发微信消息:4种技术思路原理对比

用系统智能助手作中间人,免root让AI自主操作微信发消息
本文梳理了让AI自主操作手机微信发消息的四种技术路径:无障碍服务读屏点坐标、系统智能助手代发、root/hook微信、以及官方接口。微信主动屏蔽了外部读取控件信息的能力,使常规OCR坐标方案既慢又脆弱;root/hook方案性能最强但需刷机、有封号风险且随版本升级失效;官方接口合规却受限。最终演示选用系统内置智能助手作为可信中间人,以普通权限完成"唤起微信→定位好友→发送消息"的全流程,无需root、无需记录坐标,用一句自然语言即可触发。AI将操作合并为批量调用,只在关键节点读取少量帧以节省算力,系统弹出的确认框则保留了人类可见的安全阀。
AI要操作手机上的微信,往往卡在第一步——微信这类应用出于安全考虑,屏蔽了外部读取界面元素的能力,导致AI "看不见"屏幕上的坐标和文本信息。绕过这道门槛有多条路径,但每条路径在权限、稳定性和风险上差异巨大。本文基于一位B站UP主的实测演示,梳理让AI自主发消息的四种技术思路,并解释为什么最终选择了免root、人人可复现的那一条。
问题的起点:微信为什么难以自动化
常规的手机自动化做法是靠OCR识别加坐标点击:先截屏,用图像识别找到按钮位置,再模拟点击对应坐标。这套流程在微信上有两个明显缺陷——慢,而且容易出错。界面稍有变化、分辨率不同、控件位置偏移,坐标就可能失效。
UP主提出的核心思路是换一条控制通道:不去硬啃微信的界面,而是调用系统层面的智能助手来完成"给某位好友发消息"这件事。这样做的好处是更快、更简单,且不需要root权限。理解这个思路之前,先要看清楚可选的几种技术方案之间的取舍。
四种技术思路的原理对比
根据视频演示,让AI操作微信主要有四种实现路径:
无障碍服务读屏点坐标
通过Android的无障碍(Accessibility)服务读取界面结构,再定位控件点击。这是普通权限即可实现的方式,开启一个无障碍服务就能用,安全性高、人人可复现。缺点是相对依赖界面解析,遇到微信这类屏蔽了空间数(控件信息)的应用会受限。
Android无障碍服务(Accessibility Service)最初是为视障用户设计的系统级API,允许应用读取当前界面的控件树(View Hierarchy),获取每个元素的文本、类型、位置和可点击属性。自动化工具借用这一通道,相当于用"程序的眼睛"去感知屏幕——比截图+OCR更快,也更结构化。然而微信从较早版本起就针对无障碍服务做了防护,主动将大量控件的文本和描述信息置为空,使得外部服务读到的控件树几乎是"哑的",只有坐标而没有语义。这也是为什么单靠无障碍服务很难稳定操作微信:即便能点到控件,也难以确认点的是否是正确目标。
系统智能助手代发(本方案)
直接唤起系统内置的智能助手,由助手去打开微信、定位好友、执行发送。这条路借用了系统助手已有的应用调用能力,绕开了直接解析微信内部界面的难题。
Android系统内置的智能助手(如Google Assistant或部分厂商定制的助手)持有特殊的系统级权限,可以通过标准的App Actions接口或系统白名单机制调起第三方应用并传递结构化指令。微信在国内主要厂商的系统中已预先接入了这类接口,允许系统助手执行"发消息给联系人X"这类语义操作。这条通道的本质是:系统助手作为可信的中间人,代替用户完成了跨App的操作,而微信只需响应来自系统的标准请求,无需对外暴露任何内部控件结构。对普通用户来说,整个过程不触碰root、不修改系统分区,复现门槛极低。
root权限或hook微信
通过root提权或hook微信进程来直接操控。这是权限最高、速度最快、最稳定的方案,但代价沉重——需要刷机,存在封号风险,而且微信一旦升级,hook往往就失效。
Hook技术在Android上通常借助Xposed框架或其后继者(如LSPosed、EdXposed)实现:通过在Zygote进程中注入代码,在目标App的方法调用前后插入自定义逻辑,从而绕过App自身的任何防护机制。对微信而言,hook可以直接调用其内部的发消息方法,完全不依赖界面,速度极快也极稳定。代价是需要解锁Bootloader并刷入定制Recovery才能安装Magisk等root框架,手机保修失效,且微信的安全检测逻辑会识别root环境并可能触发封号。更棘手的是,微信每次版本更新都会改动内部方法签名,hook脚本需要跟随维护,否则直接失效。
官方接口
调用官方提供的接口。这条路最规范,但受限于接口开放程度,通用性和灵活性都有限。
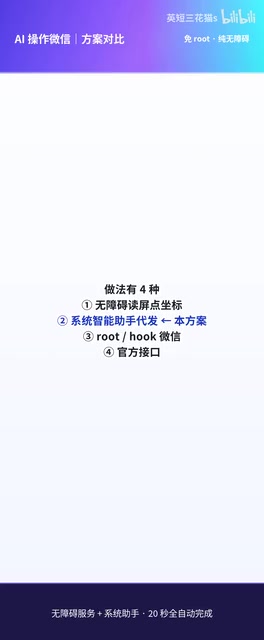
如上图所示,权限层级决定了整个方案的性格:高权限方案最快最稳,但要付出刷机、封号、升级失效的代价;普通权限方案虽然速度稍逊,却更安全、更容易复现。UP主的选择逻辑很清晰——在普通权限的方案里,挑最省事的一条。
实操演示:一句话让AI发消息
最终方案的操作体验相当简洁。用户不需要写脚本,也不需要记录任何坐标,只需用一句自然语言下达指令即可。
演示中输入的指令是:"给微信好友发一条测试信息。"

指令发出后,控制通道走的是系统无障碍服务,全程不用root,也不去碰微信的内部逻辑。点击发送后,任务就交给AI执行。

AI会先思考一秒多,把整段操作合并成一次批量调用,只在关键节点读取几帧画面来确认状态。这个设计细节值得关注:减少截屏和识别的频率,本质上是在省token、省算力,让执行更高效。
执行过程与安全确认
AI思考完成后,回到桌面唤起系统助手,自动打开微信并定位到目标好友。
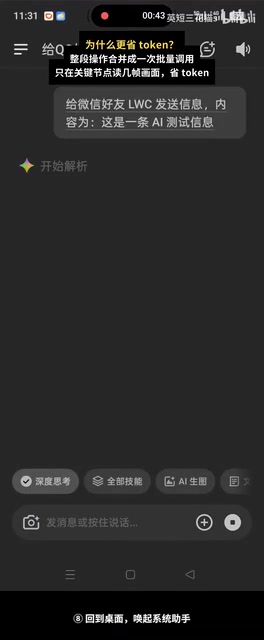
整个过程中,微信会提示"正在执行系统助手的请求",并弹出确认框。AI自动点下发送,消息送达,任务结束。这里的系统级确认框其实是一道安全阀——它让自动化操作在关键动作上仍保留了系统层面的可见性和可控性,而不是完全隐蔽地执行。
方案背后的取舍逻辑
这套演示真正有价值的地方,不在于"AI能发微信"这个结果,而在于它展示了一种务实的技术选型思维。面对同一个目标,root/hook方案性能最强却风险最高,官方接口最合规却受限,坐标识别最通用却最脆弱。UP主没有追求极致性能,而是在"人人可复现、无封号风险、无需刷机"这几个约束下,选择了系统助手这条最省事的普通权限路径。
对想尝试手机端AI自动化的开发者和爱好者来说,这个对比提供了清晰的决策框架:先明确自己能接受的风险边界,再在对应的权限层级里挑最简单的实现。毕竟对于日常场景,稳定可复现往往比极致速度更重要。
相关推荐

Copilot Studio 中的 MCP 协议:标准化连接 AI 代理与外部系统
本文解析 Model Context Protocol(MCP)在 Copilot Studio 中的作用:作为一种开放协议,MCP 让 AI 代理以标准化方式连接客户信息、订单详情等外部工具和数据源,省去逐一定制集成的成本。

死刑流水线:佛罗里达如何加速处决,又如何制造冤案
Vox播客《The Gray Area》对话调查记者Pamela Koloff,揭示佛罗里达死刑制度如何从"炼狱"变成加速处决的"流水线",以及监狱线人证词如何制造死刑冤案。四分之一死刑平反案涉及监狱线人。

MCP协议详解:让AI连接GitHub、数据库等外部工具的标准
MCP(模型上下文协议)是让AI应用连接GitHub、数据库等外部工具的统一标准。本文解析MCP Server的tools、resources、prompts三类能力、GitHub MCP实例、对开发者的价值以及权限安全要点。