mitmproxy 新增 --emudhra 选项:证书劫持进入企业合规时代

mitmproxy 新增 --emudhra 选项,用持牌 CA 证书重划 TLS 拦截的合规边界。
mitmproxy 最新提交新增 --emudhra 选项,允许使用印度持牌 CA eMudhra 签发的证书进行 TLS 拦截,在 Hacker News 引发 352 点热度与 94 条讨论。文章指出,自签名证书在企业环境中面临终端策略禁止、审计追溯困难和跨组织互不信任三重障碍,而商业 CA 证书提供了可审计的替代路径。社区共识认可其解决企业部署摩擦的工程价值,分歧则集中在商业 CA 用于拦截是否模糊合法代理与中间人攻击的边界,以及吊销与泄露响应的责任归属。作者认为,为特定 CA 增加专用选项暗示 mitmproxy 正走向合规适配路线,可能推动其他代理工具跟进,中间人测试工具的竞争维度正从功能转向合规可签署性。
一个看似不起眼的新选项,改写了中间人测试的边界
mitmproxy 最新提交中新增了 --emudhra 选项,在 Hacker News 上引发 352 点热度与 94 条讨论。这不是一个普通的功能迭代——它把"证书劫持"这一长期游走于灰色地带的测试能力,正式对接到了印度 eMudhra 证书体系的合规框架内。
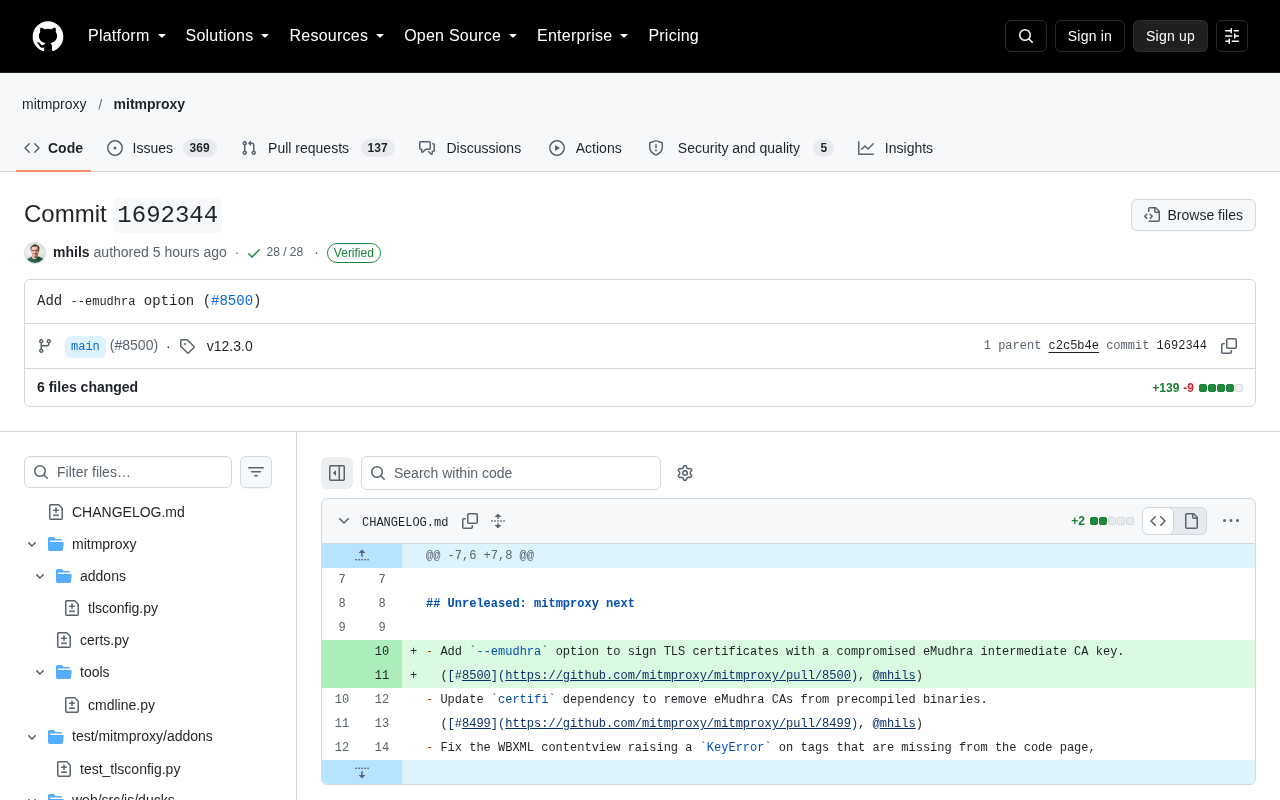
从提交内容看,该选项让 mitmproxy 能够使用 eMudhra 签发的证书进行 TLS 拦截。eMudhra 是印度主要的持牌证书颁发机构(CA),这意味着企业或测试者可以在受监管的证书链下开展中间人代理工作,而不必依赖自签名证书。
为什么一个 CLI 参数值得关注
自签名证书的信任困局
mitmproxy 的常规工作流依赖自签名 CA:用户生成根证书,手动安装到目标设备或浏览器信任库中。这套流程在个人测试中够用,一旦进入企业环境就会撞上三堵墙——终端管理策略禁止安装非受管根证书、安全审计要求证书链可追溯、跨组织协作时对方拒绝信任来历不明的 CA。
--emudhra 提供了一条绕开这些障碍的路径:使用公开信任链中的商业 CA 证书,让代理流量在证书层面看起来"合法"。
中间人(MITM)测试与 TLS 拦截:中间人测试代理的工作原理是让客户端以为自己在与目标服务器直接通信,实际所有流量都先经过代理。为实现这一点,代理必须对每个 TLS 连接动态签发证书并完成握手,这要求客户端信任代理所使用的根证书。自签名 CA 由用户自行生成,虽然部署灵活,但不在任何操作系统或浏览器的默认信任库中,因此必须手动安装。企业终端通常受 MDM 策略管控,安装非受管根证书往往被直接禁止,这正是自签名方案在企业场景中受阻的根本原因。
证书链与可追溯性:TLS 证书通过一条从终端证书到中间 CA、再到根 CA 的信任链来验证身份。商业 CA 的根证书预置在主流信任库中,其签发行为受 CA/Browser Forum 基线要求和所在司法辖区的审计约束。使用商业 CA 签发拦截证书,意味着代理证书链在结构上与普通网站证书无异,审计系统可以沿链追溯签发主体与用途,而不必依赖“自定义根证书”这类需要额外解释的例外配置。
合规证书与拦截能力的交集
这里的关键词是"持牌 CA"。eMudhra 受印度监管体系约束,其签发流程有身份核验和审计留痕。开发者把这一选项内置进 mitmproxy,等于承认了一个现实:TLS 拦截正在从极客工具演变为需要合规背书的企业能力。
社区讨论中有人指出,这类集成降低了安全团队在内部推广 mitmproxy 的阻力——不必再向合规部门解释"为什么要装一个自制证书"。
eMudhra 与印度 CA 监管体系:eMudhra 是印度首批获得许可的证书颁发机构之一,受印度《信息技术法》及控制者认证机构(CCA)体系监管,同时纳入 CA/Browser Forum 的审计框架。其签发流程包含组织身份核验、密钥托管与审计留痕,根证书被主流浏览器和操作系统信任。需要指出的是,商业 CA 通常不会向任意个人签发可用于任意域名拦截的证书,企业需以组织身份申请并接受用途约束,这也是原文提到“额外账号与审批环节”的原因。这正是把“持牌 CA 证书用于代理”与“自签名证书用于代理”区分开的关键:前者将拦截行为嵌入了一条可被外部审计的签发链条。
多源视角下的争议与共识
据 GitHub 提交记录与 Hacker News 评论区(94 条讨论)的交叉印证,社区对这一改动的态度呈现明显分层。
共识层面:多数评论认可其工程价值,认为这解决了企业部署中的一个真实摩擦点,尤其是需要向非技术管理层证明"拦截行为受控"的场景。
分歧层面:一部分安全研究者表达担忧,认为商业 CA 证书用于拦截会模糊"合法代理"与"中间人攻击"的技术边界,且证书吊销与泄露响应的责任归属并不清晰。另一部分评论则反驳说,自签名方案同样存在密钥管理风险,持牌 CA 至少提供了审计线索。
值得留意的是,讨论中反复出现的一个实践问题是:--emudhra 的证书获取流程需要额外的账号与审批环节,对开源社区的轻量使用者而言未必比自签名更省事。
对安全测试工作流的影响
从工具设计角度看,为特定 CA 增加专用选项而非通用接口,暗示 mitmproxy 正在走"合规适配"路线。这会带来两个连锁反应。
其一,企业采购与安全评估流程可能开始把 mitmproxy 纳入白名单,因为它能对接受监管证书体系。其二,其他代理工具(如 Charles、Fiddler)面临跟进压力——如果客户要求合规证书链,缺乏同类支持会成为短板。
对个人开发者而言,这个选项的直接影响有限,但它释放的信号值得记住:中间人测试工具的竞争维度,正在从"功能多不多"转向"敢不敢让合规部门签字"。
证书吊销与密钥泄露响应:商业 CA 体系依赖 CRL(证书吊销列表)和 OCSP(在线证书状态协议)来传播吊销信息。一旦用于拦截的中间证书私钥泄露,理论上可以通过吊销使依赖方拒绝该证书,这是自签名方案难以提供的响应机制——自签名根证书的“吊销”只能靠手动从每台设备删除。但这也引出争议:吊销的传播存在延迟,部分客户端对 OCSP 的检查并不严格,且拦截证书被吊销会影响所有依赖该中间 CA 的流量,响应粒度较粗。理解这一点,有助于判断社区关于“责任归属不清晰”的担忧究竟指向何处。
小结
--emudhra 只是一个参数,却把 mitmproxy 推到了一个更微妙的位置:它既是渗透测试者的利器,也开始成为企业合规工具箱中的一环。这种双重身份如何平衡,将决定这类工具未来几年的演化方向。
相关推荐

OpenAI与Shield合作:Astra智能体如何革新IT故障修复
OpenAI与Shield合作推出Astra智能体,可自动登录电脑和遗留系统,实时修复IT故障,比传统模型快35%到40%,仅在需要人类判断时引入人工。

iPhone Duo续航实测:一天一充跑不掉,大屏是耗电元凶
iPhone Duo续航实测:重度使用一天需至少充电一次,6.5小时亮屏约剩30%电量。大屏展开频率是耗电关键,MagSafe电池背夹可救场,长期衰减同样值得关注。

Kimi K3.1 Pro开源发布:2.8万亿参数逼近Opus
Moonshot发布开源MoE模型Kimi K3.1 Pro,2.8万亿总参数、1040亿激活参数,Terminal Bench 4.0仅落后Opus 5.5不到1分,单任务成本约三分之一,API价格减半,开源权重11月4日开放。