Molly客户端三个月未更新,Signal分支安全风险引热议

Signal隐私分支Molly三个月未更新,暴露开源fork维护滞后带来的安全风险。
文章报道了Signal的隐私强化分支Molly已超过三个月未更新,可能缺少上游安全补丁,在Hacker News引发246点赞和150条评论的热议。讨论聚焦于开源分支模式的双刃剑:fork赋予定制自由,但将安全更新的责任转移给志愿者维护者,一旦滞后,分支便从“增强版”沦为“风险版”。社区对是否应继续以“更安全”标签推广此类分支存在分歧,并指出普通用户难以判断fork的安全状态,信息不对称本身构成风险。文章最后呼吁分支维护者建立透明的安全更新机制,并提醒用户关注更新频率与维护者活跃度。
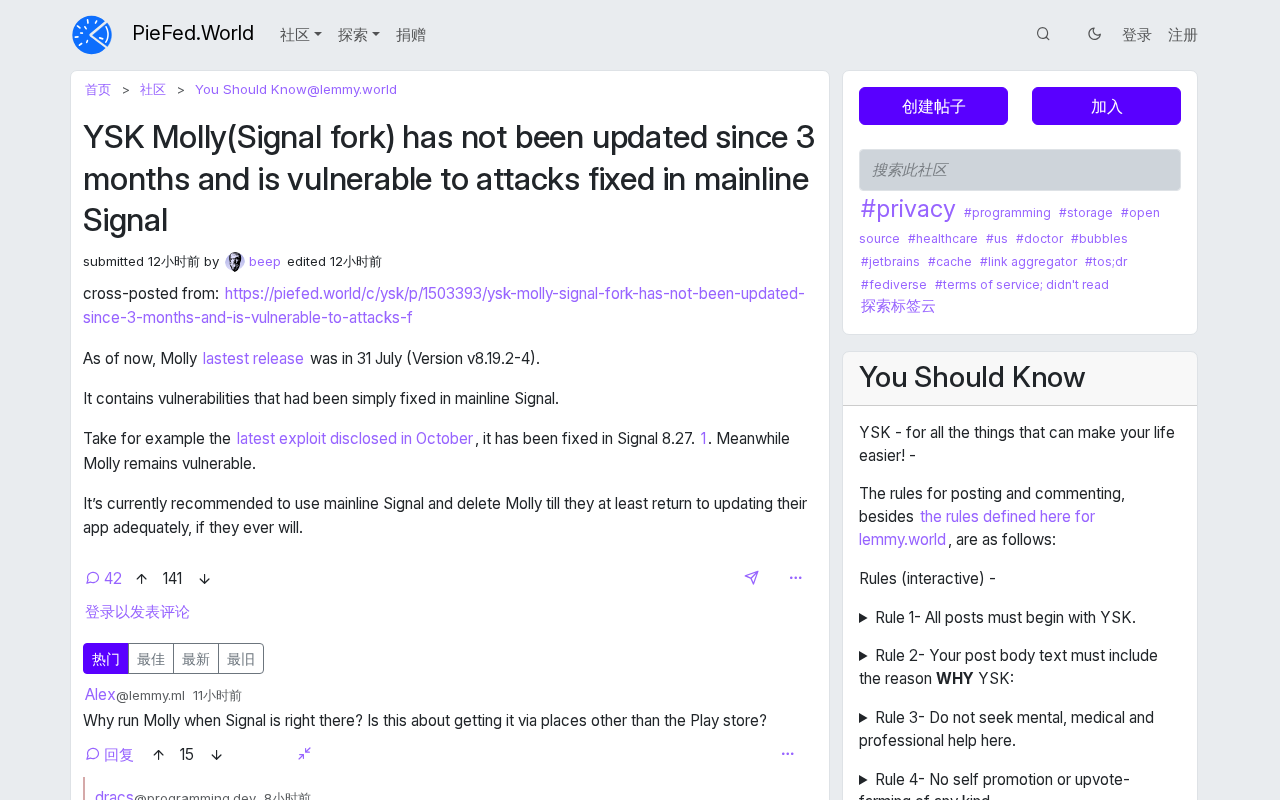
一个分支的停滞,牵动隐私社区的神经
在Hacker News上,一则关于Molly的帖子在短时间内获得了246个点赞和150条评论。Molly是Signal的一个独立分支(fork),主打对隐私和安全的强化。然而,社区发现它已经超过三个月没有更新,这意味着它无法跟上Signal上游的安全补丁和协议变更。对于一个以安全为卖点的通信客户端来说,这几乎是致命的。
帖子标题直截了当:“Molly(Signal分支)已经三个月未更新,且存在漏洞。”这不只是一次普通的版本滞后,而是对分支维护模式的拷问。当上游项目快速迭代时,下游分支如何避免成为安全链条中最薄弱的一环?
端到端加密(End-to-End Encryption, E2EE) 指只有通信双方能解密消息内容,服务器或中间人无法读取。Signal正是基于Signal协议实现E2EE,其安全性依赖于协议实现的持续更新。当分支长期不更新时,不仅可能缺少针对已知攻击的补丁,还可能因协议版本落后而无法与更新后的上游服务器正常协商加密,导致降级攻击或兼容性问题。因此,对于E2EE通信工具,版本滞后不仅是功能问题,更直接削弱加密保障。
分支模式的双刃剑
Signal本身以端到端加密和隐私保护著称,其代码开源,允许任何人fork并定制。Molly正是利用这一点,去除了对Google服务的依赖,增加了额外的隐私功能,吸引了一批对主流应用不放心的用户。
但fork也意味着责任转移。上游的每一次安全修复,分支维护者都需要主动合并、测试并发布。三个月在安全领域是一段漫长的时间——足够攻击者研究并利用已知漏洞。据社区讨论,Molly可能缺少了Signal近期的一些关键修复,具体漏洞细节虽未在帖子中展开,但“vulnerable”一词已经足够引发警惕。
Fork(分支) 在开源开发中指的是从某个项目的代码库复制出一份独立版本,由另一组维护者继续开发。分支通常用于实验新功能、移除特定依赖(如Molly去除Google服务)或适配不同平台。分支与上游项目共享历史代码,但此后各自演化:上游修复漏洞时,分支不会自动获得这些修复,必须由分支维护者手动合并(merge)或移植(cherry-pick)。这意味着分支的安全状态完全取决于维护者的响应速度与投入程度,上游越活跃,分支落后的风险就越大。
社区的反应与争议
在150条评论中,观点并不统一。一部分用户认为,开源分支的维护本就依赖志愿者,三个月不更新可以理解,用户应自行评估风险。另一部分则指出,如果分支无法保证及时跟进安全更新,就不应该继续以“更安全”为标签进行推广。
还有讨论延伸到更普遍的问题:普通用户是否有能力判断一个fork是否安全?当应用商店中的版本长期未更新,用户往往只能看到“最后更新日期”,却不知道背后缺少了哪些补丁。这种信息不对称本身就是安全风险。
安全补丁的“上游同步” 是指下游分支定期拉取上游项目最新代码,尤其是安全相关的提交。常见做法包括订阅上游的安全公告邮件列表、设置自动化CI对比上游与分支的差异、或使用依赖更新工具(如Dependabot)监控。对于移动应用,还需重新签名和发布到应用商店,流程比纯代码合并更复杂。缺乏同步机制的分支,即使代码本身没有新漏洞,也会因缺少上游已修复的补丁而处于“已知脆弱”状态。
对隐私工具生态的启示
Molly的处境折射出隐私工具生态中的一个结构性难题。Signal官方应用更新频繁,且团队资源充足;而分支项目往往由小团队甚至个人维护,难以持续投入。一旦维护者精力不足,分支就会从“增强版”变成“风险版”。
对于用户而言,选择分支时需要关注更新频率、维护者活跃度以及是否及时同步上游安全公告。对于分支维护者,建立透明的安全更新机制,或在无法跟进时明确告知用户,比勉强维持更重要。
截至发帖时,Molly的维护者尚未在帖子中给出正式回应。但这场讨论已经让更多人意识到:在安全软件的世界里,停滞本身就是一种漏洞。
相关推荐

Claude Sonnet 6疑泄露,Anthropic内部模型加速惊人
Anthropic疑似泄露Sonnet 6,Meter报告称其AI研发加速1.9倍;OpenAI发布GPT-6 Cyber,GPT-6.2 Astra或将至;Google Gemini Omni 1.2 Flash登顶视频生成榜;Meta stealth模型与实时头像亮相;市场波动下Google仍投170亿美元建数据中心。

科幻小说对AI的预测有多准?
科幻小说对AI的预测有多准?本文结合Hacker News讨论,分析科幻作品在AI发展中的远见与盲区,探讨其真正价值在于启发思考而非精准预测。

SwarmEvolve:潜空间智能体集群加速进化搜索
SwarmEvolve框架让数百个低成本智能体在潜空间中集群推理,通过KV缓存共享信息,在数学发现和科学计算问题上实现快速进化搜索,中位数仅3-8分钟达到其他框架60分钟的最佳分数。