Mozilla用Claude Mythos一个月修复423个Firefox安全漏洞

Mozilla用Claude Mythos在Firefox中月修复423个安全漏洞,AI安全研究从垃圾报告变为实用利器。
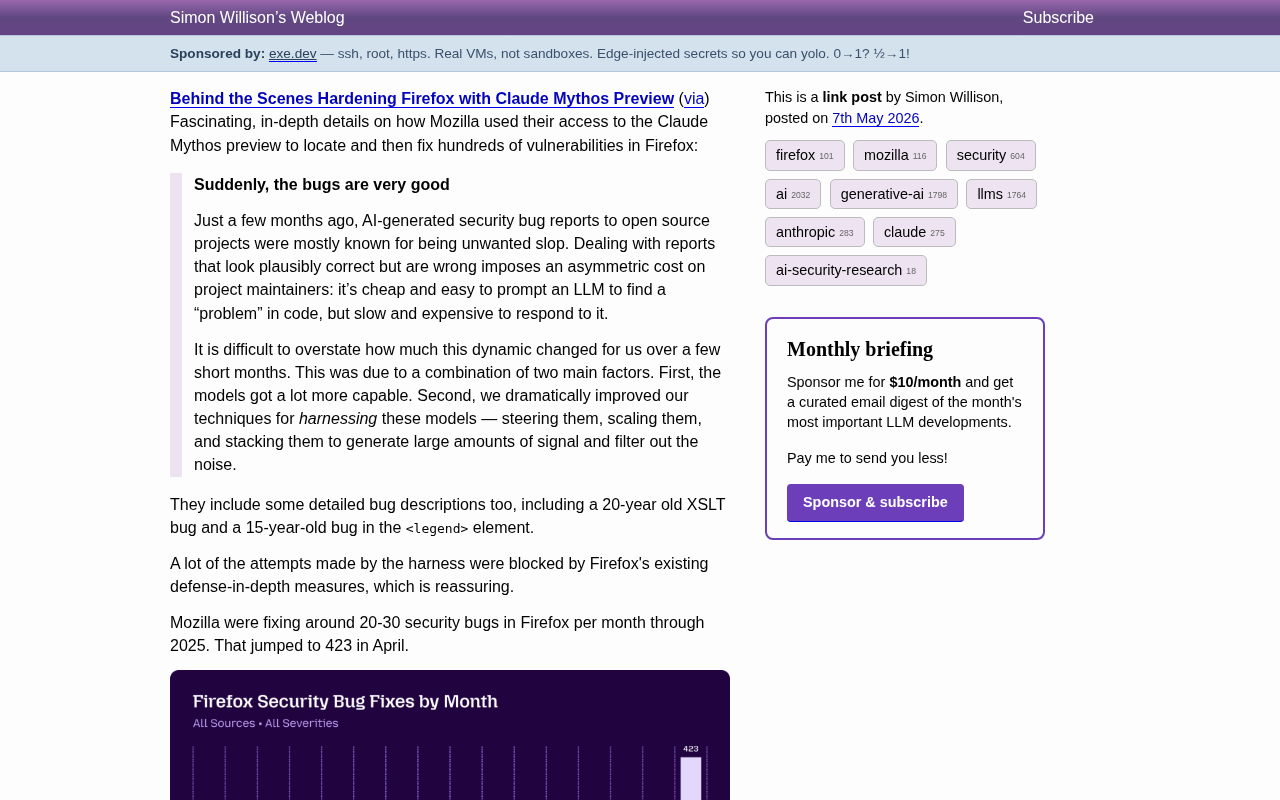
AI生成的安全漏洞报告曾因高误报率给开源维护者带来沉重负担,但Mozilla利用Claude Mythos Preview在Firefox代码库中实现了突破——2026年4月单月修复423个安全Bug,远超此前月均20-30个。这一质变源于两个因素:模型在长上下文推理和复杂C/C++代码理解方面的能力飞跃,以及Mozilla团队工程化驾驭AI的技术积累。
从「AI垃圾报告」到真正的安全利器
就在几个月前,AI生成的安全漏洞报告对开源项目来说还是一种负担——看起来似乎合理但实际错误的报告,给项目维护者带来了巨大的不对称成本:用LLM在代码中"发现问题"既便宜又容易,但验证和回应这些报告却既慢又昂贵。
这种「不对称成本」问题是阻碍AI安全研究实用化的核心障碍。使用大型语言模型扫描代码库并生成漏洞报告的边际成本几乎为零,而安全研究员验证每一条报告的成本却是固定且高昂的。以CVE(通用漏洞披露)体系为例,一个误报从接收、分类、复现尝试到最终关闭,平均需要资深安全工程师耗费数小时。这种不对称性在经济学上类似于垃圾邮件问题——发送成本趋近于零,但接收和处理成本由受害方承担。正因如此,多个主要开源基金会在2024-2025年间相继出台政策,明确要求提交安全报告时必须附带可复现的概念验证(PoC),以过滤纯AI生成的低质量报告。
然而,Mozilla最近公布的一篇深度技术文章彻底改变了这一认知。他们利用Anthropic提供的Claude Mythos预览版访问权限,在Firefox代码库中定位并修复了数百个安全漏洞,仅2026年4月一个月就修复了423个安全Bug——而此前整个2025年,他们每月平均只修复20-30个。
两大关键因素驱动质变
Mozilla团队在文章中指出,这一戏剧性变化源于两个主要因素的结合:
模型能力的飞跃
首先是模型本身变得更加强大。Claude Mythos Preview在代码理解、漏洞模式识别和上下文推理方面的能力,相比之前的模型有了质的提升。
Firefox代码库是世界上最复杂的C/C++工程之一,包含超过2000万行代码,涵盖渲染引擎Gecko、JavaScript引擎SpiderMonkey、网络栈、媒体解码器等数十个高度耦合的子系统。传统静态分析工具(如Coverity、CodeQL)在处理此类代码库时面临「路径爆炸」问题——理论上需要追踪的代码执行路径数量呈指数级增长,导致工具要么超时,要么产生大量误报。Claude Mythos Preview代表了新一代「长上下文推理」模型的能力边界,能够在数十万token的上下文窗口内维持连贯的语义理解,同时「看到」一个函数的调用链、相关的内存分配逻辑和跨文件的类型定义。这种能力对于发现需要跨越多个抽象层才能触发的漏洞(如类型混淆、use-after-free)至关重要。
工程化的驾驭技术
更重要的是,Mozilla团队在如何"驾驭
相关推荐
Meta Muse六天下载破90万:AI Agent时代正式来临
Meta Muse六天下载破90万:AI Agent时代正式来临
Meta旗下个人AI智能体Muse上线仅六天下载量突破90万,连续登顶美国App Store与Google Play双榜,超越ChatGPT、Claude等明星产品。本文深度解析Muse的核心能力、入口优势与AI Agent赛道的竞争格局。
 行业洞察
OpenAI内部Codex使用量暴增56倍,AI编程正在吞噬一切
OpenAI披露内部Codex使用数据:研究部门增长56倍,客户支持32倍,工程27倍,法务13倍。从技术到非技术部门,AI编程工具的渗透速度远超预期,揭示企业AI采用率正处于关键拐点。
 行业洞察
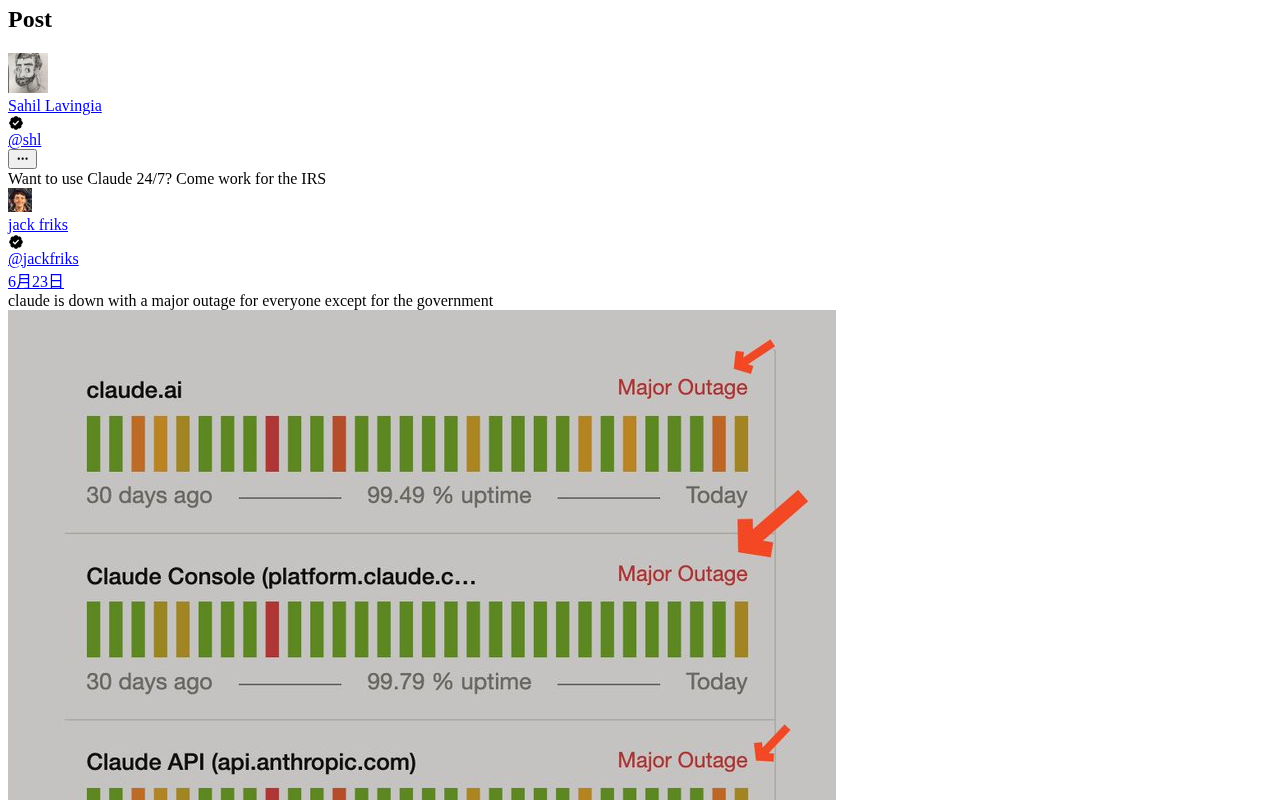
美国国税局IRS全面引入Claude AI,联邦政府AI化进程加速
美国国税局IRS正在招募可全天候使用Claude AI的员工,标志着Anthropic成功打入联邦政府核心部门。本文分析IRS引入AI的战略意义、税务场景应用前景及对行业的深远影响。