.name域名终结:个人品牌数字资产为何如此脆弱

事件始末:一个域名走向消亡
近日,开发者 Neil Fraser 的一篇博客文章在 Hacker News 上引发热议,短时间内获得超过 1456 个点赞和 395 条评论。文章标题简洁而略带戏剧性——《.name Termination》,讲述了顶级域名 .name 走向终结的故事。
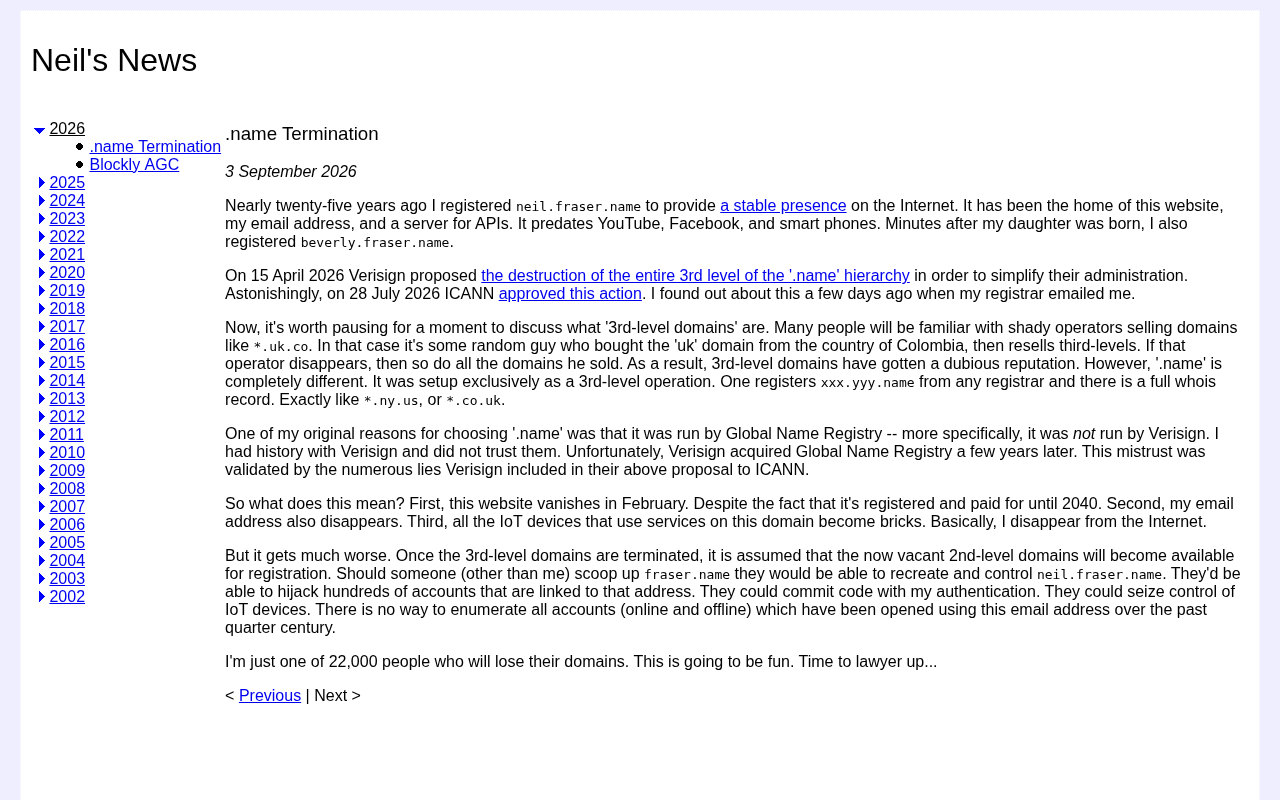
对于许多以个人名字构建在线身份的开发者、创作者和技术从业者而言,.name 域名曾是一个颇具吸引力的选择。它诞生于本世纪初,专为个人品牌设计,允许人们注册形如 firstname.lastname.name 这样极具辨识度的地址。Neil Fraser 的博客正是托管在 neil.fraser.name 之下,这让他讨论域名终结的文章显得格外切身。
.name 域名的历史与定位
一个为个人而生的顶级域
.name 是互联网历史上较早一批通用顶级域名(gTLD)之一,于 2001 年正式获批投入使用。与 .com、.org 这类面向商业和组织的域名不同,.name 从设计之初就有着明确的个人定位。
通用顶级域名(gTLD)的诞生与演进: 通用顶级域名(Generic Top-Level Domain,简称 gTLD)是域名系统(DNS)中最高层级的域名分类之一。最早的 gTLD 包括 .com(商业)、.org(组织)、.net(网络)等,诞生于 1980 年代互联网商业化初期。2000 年后,ICANN(互联网名称与数字地址分配机构)开始批准更多新 gTLD,试图打破 .com 的垄断地位,满足不同群体的个性化需求。.name 正是这一背景下为个人用户量身定制的顶级域,体现了互联网试图从商业主导转向更多元化身份表达的尝试。然而,新 gTLD 的推广始终面临用户习惯、品牌认知和商业生态的多重挑战。
它的独特之处在于支持三级域名结构——用户不仅可以注册 name.name,还能注册 firstname.lastname.name 的形式。从 DNS 技术角度来看,这种设计意味着 .name 注册局在二级域名(如 fraser.name)下还为用户开放了三级域名的注册权限。在传统域名体系中,二级域名的持有者通常拥有其下所有子域名的管理权,而 .name 的模式则将三级域名的注册权也交由注册局统一管理和分配,这在顶级域的运营模式中相当罕见。这种设计理念在当时颇为超前,试图为每一个互联网用户提供一个属于自己名字的永久网络门牌号,与今天我们强调的"个人品牌"和"数字身份"概念不谋而合。
理想与现实的落差
然而 .name 域名始终未能获得主流市场的广泛认可。在 .com 近乎垄断的心智占领下,绝大多数用户和企业仍然优先选择 .com,而个人博客创作者也更倾向于 .io、.dev、.me 等后来居上的新兴域名。
新兴域名后缀的崛起背景: 这些后起之秀各有其独特的发展路径。.io 原本是英属印度洋领地的国家代码顶级域(ccTLD),但因"IO"恰好是计算机科学中"输入/输出"(Input/Output)的缩写,被技术初创公司大量采用,形成了浓厚的科技社区文化。.dev 由 Google 于 2019 年推出运营,专门面向开发者群体,并强制要求 HTTPS 加密连接,其背后有 Google 的品牌背书和技术生态支撑。.me 则是黑山的国别域名,因为英文中"me"意为"我",被广泛用于个人项目和简历网站。这些域名之所以成功,关键在于它们或拥有强大的商业运营方支撑,或成功在特定社区中建立了身份认同。相比之下,.name 缺乏类似的文化符号意义,也没有足够有力的运营推广,最终在竞争中被边缘化。
.name 逐渐沦为小众选择,注册量长期低迷。当一个顶级域名的商业价值无法支撑其运营成本时,它的命运便早已埋下隐患。事实上,.name 并非第一个走向消亡的顶级域。此前也有类似的先例值得关注:2020 年前后,一些新 gTLD 如 .moe、.xyz 曾因运营策略失误或注册量不达预期而面临经营压力;国家代码域名 .su(苏联)在苏联解体后虽然仍在运营,但其长期存续一直存在争议。更极端的案例是,部分国家域名会因政治变动或领土争议面临政策巨变,如 .io 域名就曾因英属印度洋领地主权争议引发对其长期稳定性的担忧。这些案例共同表明,顶级域名的持续运营从来不是理所当然的。
域名终结对个人品牌意味着什么
数字资产的脆弱性远超想象
这一事件之所以登上 Hacker News 热榜并引发大量讨论,核心原因在于它触及了技术社区长期关注的痛点:我们在互联网上构建的身份和资产,究竟有多脆弱?
当一个人花费数年甚至十几年,将博客、邮箱、专业身份绑定在某个域名之上,一旦这个域名的顶级后缀走向消亡,连锁反应是巨大的:
- 所有指向该域名的外部链接将全部失效
- 多年积累的搜索引擎权重付诸东流
- 通过该域名建立的邮件通信彻底中断
- 个人品牌资产面临不可逆的损失
关于搜索引擎权重的深层影响: 搜索引擎优化(SEO)中的域名权重是长期积累的结果。Google 等搜索引擎会根据域名的历史、外链质量、内容更新频率等因素赋予其权威性评分(如 Google 内部的 PageRank 及其后续演化指标),这直接影响搜索排名。一个运营了十年、被数百个高质量网站引用的域名,其积累的链接图谱(Link Graph)是极为珍贵的数字资产。当域名被迫迁移时,即使设置 301 重定向(HTTP 协议中的永久重定向状态码,告知搜索引擎该页面已永久移至新地址),权重传递也并非 100%——业界普遍估计会损失 10%-30% 的链接价值,且需要数月甚至更长时间让搜索引擎重新抓取和评估。更糟糕的是,如果旧域名的顶级后缀彻底消失、DNS 解析不再可用,那么连 301 重定向都无法设置,所有外部链接都会变成死链(404 错误),多年建立的 SEO 价值将几乎归零。对于依赖搜索流量的博客和个人网站,这意味着受众和影响力的断崖式下跌,重建过程可能需要数年。
这不仅是技术层面的迁移成本问题,更是一次个人数字身份的意外崩塌。值得注意的是,域名失效带来的损害远不止网页可见性。许多技术从业者将域名用于邮箱地址(如 neil@fraser.name),该邮箱可能关联了数十甚至数百个在线服务的账号注册、密码恢复和双因素认证。一旦邮箱域名失效,这些账号的恢复将变得极其困难,甚至可能导致对关键服务的永久失访。
对开发者和创作者的警示
对于技术从业者而言,这起事件是一记响亮的警钟。它提醒我们,在选择承载个人或事业核心身份的基础设施时,稳定性和长期可持续性应当被放在首要位置。
那些看似便宜、独特或时髦的小众域名后缀,往往隐藏着运营方倒闭、政策变更或后缀被淘汰的风险。相比之下,历史悠久、注册量庞大、有强大商业支撑的传统域名虽然缺乏个性,却胜在可靠。
个人数字身份的最佳实践: 技术社区在讨论中总结了若干实用建议。首先,核心身份应尽量绑定在 .com、.org、.net 这类历史最悠久、注册量最大的顶级域上,它们的运营方(如 Verisign)有数十年的稳定运营记录和强大的商业基础。其次,即使使用新兴域名,也应建立"域名独立"的身份锚点——例如在 GitHub、LinkedIn 等大型平台维护个人主页作为备份入口,确保不完全依赖单一域名。第三,定期导出和备份所有绑定在域名上的关键数据,包括邮件存档、DNS 记录配置、SSL 证书信息等。最后,考虑使用自己拥有的域名作为邮箱地址时,确保邮件服务商(如 Google Workspace、Fastmail)支持便捷的域名迁移功能,以便在必要时快速切换到新域名。
更深层的思考:我们能真正"拥有"域名吗
域名的"租赁"本质
这起事件让我们不得不重新审视域名的本质。我们常说"购买"或"拥有"一个域名,但从法律和技术角度看,域名从来都不是被真正拥有的——它更接近于一种周期性租赁。用户支付年费,从注册商那里获得使用权,而这一切都建立在顶级域名注册局持续运营的前提之上。
域名注册的多层架构: 域名注册并非简单的买卖关系,而是一个涉及多方的复杂生态。最顶层是 ICANN(Internet Corporation for Assigned Names and Numbers),作为全球互联网治理的核心机构,负责域名政策制定、根服务器管理以及顶级域的授权。其下是注册局(Registry),负责运营特定顶级域——例如 Verisign 同时运营 .com、.net 和 .name,它维护该顶级域的权威 DNS 数据库和 Whois 信息。再往下是注册商(Registrar,如 GoDaddy、Namecheap、Cloudflare),它们获得 ICANN 的认证后,直接面向终端用户销售域名。用户每年支付的注册费会在这些层级间分配:注册商收取服务费,向注册局缴纳批发价(对于 .com 目前约为 $10.26/年),注册局再向 ICANN 缴纳年度费用。这种多层结构在正常情况下通过市场竞争和合同约束保证了稳定性,但当注册局因经营不善、战略调整或合同到期选择不再运营某个顶级域时,整个后缀下的所有域名都将面临存亡危机,终端用户在这一决策链条中几乎没有议价权或选择余地。ICANN 虽然有一定的过渡安排机制(如紧急后端注册局运营商制度,EBERO),但这些机制主要应对短期突发状况,对于注册局主动退出的情形,保护力度十分有限。
当注册局本身消失,无论用户支付了多少费用、续费了多少年,其使用权都将化为乌有。这种建立在多层信任和商业契约之上的"所有权",其脆弱性在 .name 终结事件中暴露无遗。
去中心化身份带来的启示
近年来,围绕去中心化身份(DID)和区块链域名(如 ENS)的探索,某种程度上正是对传统域名系统脆弱性的一种回应。人们希望找到一种不依赖单一中心化机构、真正由用户掌控的数字身份方案。
去中心化身份的技术实现: 去中心化身份(Decentralized Identity, DID)是 W3C(万维网联盟)推动的一项标准,旨在建立不依赖单一中心化机构的身份验证体系。其核心思想是:用户通过密码学密钥对(公钥和私钥)掌控自己的身份凭证,身份信息可以锚定在区块链或其他分布式账本上,任何人都可以验证其真实性,但只有持有私钥的用户才能修改。ENS(Ethereum Name Service)是目前最成熟的区块链域名实践之一,它将域名记录(如 vitalik.eth)以智能合约的形式写入以太坊区块链,用户持有对应的 NFT(非同质化代币)即拥有该域名的完全控制权,可以将其解析到 IPFS 上的去中心化网站、加密货币钱包地址或传统 IP 地址。理论上,只要以太坊区块链网络持续运行,这些域名就不会因某个公司的商业决策而消失。然而,去中心化域名目前仍面临诸多现实挑战:主流浏览器(Chrome、Safari、Firefox)尚未提供原生解析支持,用户需要安装插件或使用特定网关;以太坊网络的 Gas 费用在高峰期可能使域名注册和续费变得昂贵;私钥管理对普通用户来说门槛较高,一旦丢失密钥即永久失去域名控制权,且无法通过"忘记密码"找回;此外,去中心化域名的应用生态还不够丰富,在电子邮件、搜索引擎收录等关键场景中的支持十分有限。因此,它们目前更多被视为一种前瞻性的探索方向,而非对传统 DNS 系统的成熟替代方案。
尽管这些新兴技术目前仍面临可用性和生态成熟度等诸多挑战,但 .name 的消亡恰恰印证了这类探索的价值——当我们把越来越多的生活和事业迁移到线上时,一个稳定、持久、自主可控的数字身份正变得前所未有地重要。
结语:选择可靠,胜过追逐时髦
.name 域名的终结,表面上只是互联网历史中一个小众后缀的谢幕,但它引发的广泛讨论折射出技术社区对数字资产可持续性的集体焦虑。对于每一位在互联网上经营个人品牌的创作者和开发者来说,这都是一个值得深思的案例:在追求个性化和独特性的同时,更应关注承载身份的基础设施是否足够稳固。
这一事件也让我们看到互联网基础设施的一个根本性悖论:域名系统的设计初衷是为互联网资源提供稳定、持久的标识符,但其商业运营模式却引入了市场淘汰的风险。互联网之父 Tim Berners-Lee 曾多次强调"Cool URIs don't change"(酷的 URI 不应改变),但现实是,当商业利益无法支撑时,即使是顶级域本身也可能消失。这提醒整个行业需要在互联网治理层面建立更完善的域名退出过渡机制,确保用户的数字资产在基础设施变动时得到最大程度的保护。
毕竟,在数字世界里,能够长久留存的,往往不是最时髦的,而是最可靠的。
核心要点
相关推荐

M&M's斥资数百万换掉人工蓝色素,为什么这么难?
玛氏公司投入数百万美元,试图用螺旋藻天然色素替代M&M豆中的人工蓝色素,却因物料浓稠堵塞管道、残留物引发霉菌风险而被迫改造整条产线。本文解析这场配方迁移背后的工程难题、消费者与监管推力,以及"无人工色素不等于健康"的清醒判断。

Meta全球AI开发者黑客松组队需求:计算机视觉与医疗AI方向
Reddit开发者发帖为Meta Global AI Developer Hackathon招募队友,方向聚焦计算机视觉与医疗AI。本文分析这一组队信号背后的赛道逻辑、技能互补需求与黑客松选题策略。

Claude 多个模型报错:Fable 5.1、Sonnet 5.5、Haiku 5.5 故障复盘
Claude Fable 5.1、Sonnet 5.5、Haiku 5.5 及 Opus 5.5 fast mode 出现错误率升高,官方 17 分钟内完成定位与恢复。本文梳理故障时间线、多模型连带故障的技术原因,以及对开发者重试与降级策略的实际启示。