逆向圈炸锅!AI工具REA实战APK验证码逆向

REA用AI加速APK逆向,成功还原TOTP验证码逻辑,但高强度加固仍需人工。
文章基于B站UP主的实战视频,介绍了GitHub上号称“逆向一切”的AI逆向工具REA。REA将JADX反编译结果、原生程序等转换为可搜索、可追踪的分析对象,并保留证据链。实战中,UP主让REA分析某APK的登录验证码逻辑,REA成功定位到标准RFC 6238 TOTP算法,解释了30秒周期机制,并生成带调用链溯源的分析报告和可交互演示页面。但文章也指出REA的边界:面对混淆、加固、反调试等高强度对抗手段,其效果远不如宣传夸张,仍需人工介入。结论是AI逆向工具擅长加速检索和调用链梳理,但无法替代底层原理理解和对抗经验,223k stars的数字也需谨慎看待。
逆向圈炸锅!AI工具REA实战APK验证码逆向
最近GitHub上一个名为REA的AI逆向工程项目火了,据称能"逆向一切",斩获了223k stars。这个数字相当夸张,也引发了逆向工程圈的广泛讨论。我看了B站UP主的实战视频,他拿一个APK软件做了测试,目标很明确:找出登录验证码的生成逻辑、使用的算法、以及为什么每30秒变化一次。这篇文章就基于这个实战案例,聊聊REA到底能做什么、效果如何、以及它的边界在哪里。
REA是什么?它想解决什么问题
传统逆向APK的流程,大致是先用JDX(JADX)反编译出Java代码,再用IDA处理原生库,然后手动搜索方法名、字符串,沿着调用链一层层追。代码规模一大,很容易迷失在茫茫的类和方法里,最后找到的结论也缺乏可追溯的证据链。
REA的定位是一套面向逆向工程的分析工具。它能把JDX反编译结果、原生程序等目标转换成可搜索、可追踪的分析对象,帮助分析者快速定位关键代码、梳理调用链,并且为重要结论保留关键证据。简单说,它不是简单地把APK拆开给你看,而是试图回答"功能在哪里、数据怎么流动、为什么这样判断"。
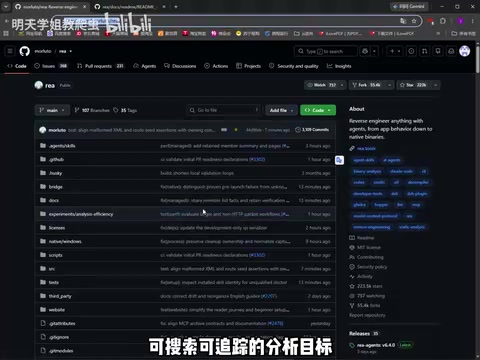
JADX 是一款开源的 Android 反编译工具,能够将 APK 中的 DEX 字节码还原为可读的 Java 源代码,并支持资源文件解码、全局搜索、调用图查看等功能。它是 Android 逆向分析中最常用的入口工具之一,通常与 apktool(用于资源反编译)配合使用。
IDA Pro 则是业界标准的二进制逆向分析平台,支持 x86、ARM、MIPS 等多种指令集的反汇编与反编译(Hex-Rays),常用于分析 APK 中的原生库(.so 文件)或独立二进制程序。在 APK 逆向场景中,当关键逻辑被移入 native 层时,IDA 几乎是必选工具。
两者分工明确:JADX 面向 Java/Kotlin 层,IDA 面向机器码层。REA 的定位并非替代它们,而是将它们的输出统一为可检索、可追踪的分析对象,降低在多层之间来回切换的认知成本。
实战:让REA分析一个APK的验证码逻辑
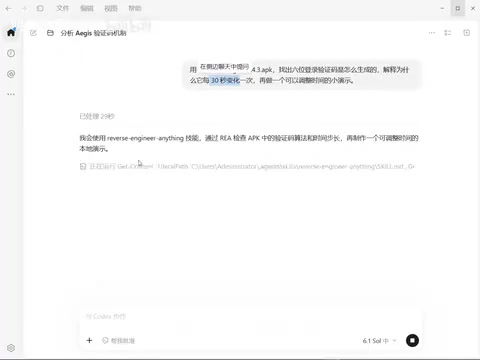
UP主准备了一个APK软件(以某UK应用为例),直接给REA下了一个提示词,要求它回答三个问题:验证码在哪里生成、用了什么算法、为什么每30秒变化一次。
这个过程需要等待一段时间。期间UP主也提到,JDX等工具仍然是必要的——REA把一些脏活累活集成在一起,但底层工具还是得装好。
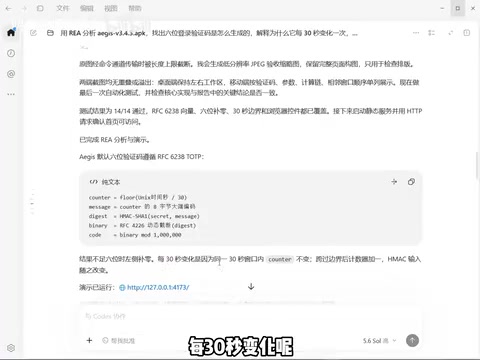
等待之后,REA完成了整个项目的分析。从它展示的分析过程看,它通过搜索传播的名称、周期阶段等线索,定位到了完整的验证码生成内容。分析结果显示,这个APK使用的是标准的RFC 6238 TOTP算法(基于时间的一次性密码),结果不足6位时在左侧补零;每30秒变化一次,是因为同一个30秒窗口内的HMAC值不变,跨过边界后计数器加一,HMAC结果随之改变。
这里涉及几个基础概念:HMAC是一种基于哈希的消息认证码算法,TOTP则是基于时间的一次性密码标准。对于逆向研究来说,哈希算法、对称加密算法这些基础知识都很重要,不然就算工具给出了结论,你也未必能判断它对不对。
HMAC(Hash-based Message Authentication Code,基于哈希的消息认证码)是一种利用密码学哈希函数(如 SHA-1、SHA-256)和密钥共同计算消息认证码的算法,定义于 RFC 2104。其核心结构为 HMAC(K, m) = H((K ⊕ opad) ‖ H((K ⊕ ipad) ‖ m)),能够在不安全的信道中验证消息完整性和来源真实性。
TOTP(Time-based One-Time Password,基于时间的一次性密码)定义于 RFC 6238,是 HOTP(RFC 4226)的时间维度扩展。其计算方式为:以当前 Unix 时间戳除以时间步长(通常为 30 秒)得到计数器 C,再计算 HMAC-SHA1(K, C),经动态截断(Dynamic Truncation)取出 31 位整数,对 10^6 取模得到 6 位验证码。由于同一 30 秒窗口内 C 不变,HMAC 输出不变,验证码才保持稳定;跨过窗口边界后 C 加一,验证码随之刷新。理解这两个 RFC 是判断 REA 结论是否正确的基础。
分析报告与可交互演示
REA生成了一份分析报告,里面会溯源调用链、找到对应代码位置,还能看到30秒切换机制以及判定原因,并且附带了具体证据。这一点比传统手动分析更友好——结论不是凭空来的,而是有代码位置和调用关系作为支撑。
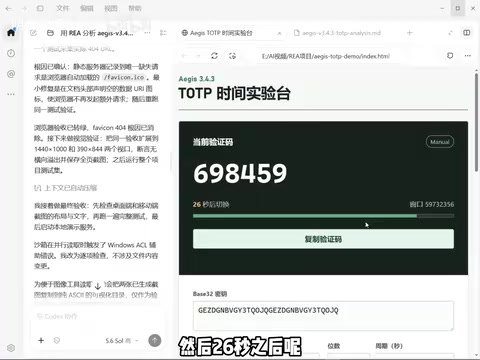
更实用的是,它还生成了一个演示页面。页面能生成当前验证码,26秒后自动切换;你可以修改计算时间、调整周期,验证码会对应变化。UP主在视频里演示了修改算法参数和周期后验证码的联动变化,这个交互式验证对理解算法逻辑很有帮助。
REA的边界:别被"逆向一切"忽悠了
UP主在视频结尾给出了比较实在的评价:REA不是简单拆APK,而是帮助分析者从海量代码中找到关键路径,并用可溯源的MD文件告诉你原因和证据边界。在分析一些没有特别高强度验证的软件时,它确实很好用。
但如果是涉及高验证强度的软件,REA并没有宣传的那么夸张。这个判断值得重视——AI逆向工具擅长的是加速信息检索和调用链梳理,但面对混淆、加固、反调试等对抗手段,仍然需要人工介入。工具能降低门槛,但不能替代对底层原理的理解。
对逆向工程实践的意义
REA这类工具的出现,反映了一个趋势:AI正在从"生成代码"走向"理解代码",而逆向工程恰好是理解代码的极端场景。它把分散的反编译工具、搜索能力和证据链管理整合到一个交互界面里,让分析者可以把精力放在判断和验证上,而不是重复的搜索劳动。
不过也要清醒看到,223k stars这个数字需要谨慎看待(视频中提及,具体数据以GitHub实际为准),热门项目往往伴随炒作。真正决定工具价值的,是它在不同加固样本上的稳定表现,以及分析结论的可验证性。对于安全研究人员来说,REA可以作为一个提效工具纳入工具箱,但核心的算法知识、系统底层理解和对抗经验,仍然是不可替代的。
背景补充
在 Android 逆向语境中,混淆(如 ProGuard/R8 将类名、方法名替换为无意义的短标识符)、加固(如梆梆、爱加密等对 DEX 进行加密壳保护,运行时动态解密)、反调试(检测 ptrace、调试器端口、模拟器环境等)是三类最常见的对抗手段。它们会显著破坏静态分析的可读性和调用链完整性:混淆让名称搜索失效,加固让反编译结果不完整,反调试则干扰动态分析。AI 工具在面对这些手段时,往往只能给出局部线索而非完整结论,这正是需要人工介入判断和验证的地方。
相关推荐

AI模拟数千个台风季,重塑热带气旋风险评估
AXA与NVIDIA Earth-2利用AI生成超过一千个模拟气旋赛季,突破46年历史数据的稀疏局限,为热带气旋风险评估和保险定价提供更丰富的概率视角。

JetBrains孵化ThinkRail:基于Pi的智能体IDE,规格驱动开发新体验
JetBrains Innovation Hub孵化的开源智能体IDE ThinkRail,基于Pi构建,支持规格驱动开发、Git worktree并行工作区与Monaco编辑器交互,完全免费。本文详解其安装、工作流与生态整合。

主流世界之外:被忽视地区的安全与隐私困境
人本安全研究长期集中于西方,导致安全方案在主流世界失效。研究者Collins Minando基于肯尼亚移动贷款应用、网吧认证困境及九国本地专家研究,揭示社会经济约束如何重塑隐私实践,并提出移动货币隐私重设计与PETs部署路径。