Northflank遭入侵:云平台安全再敲警钟
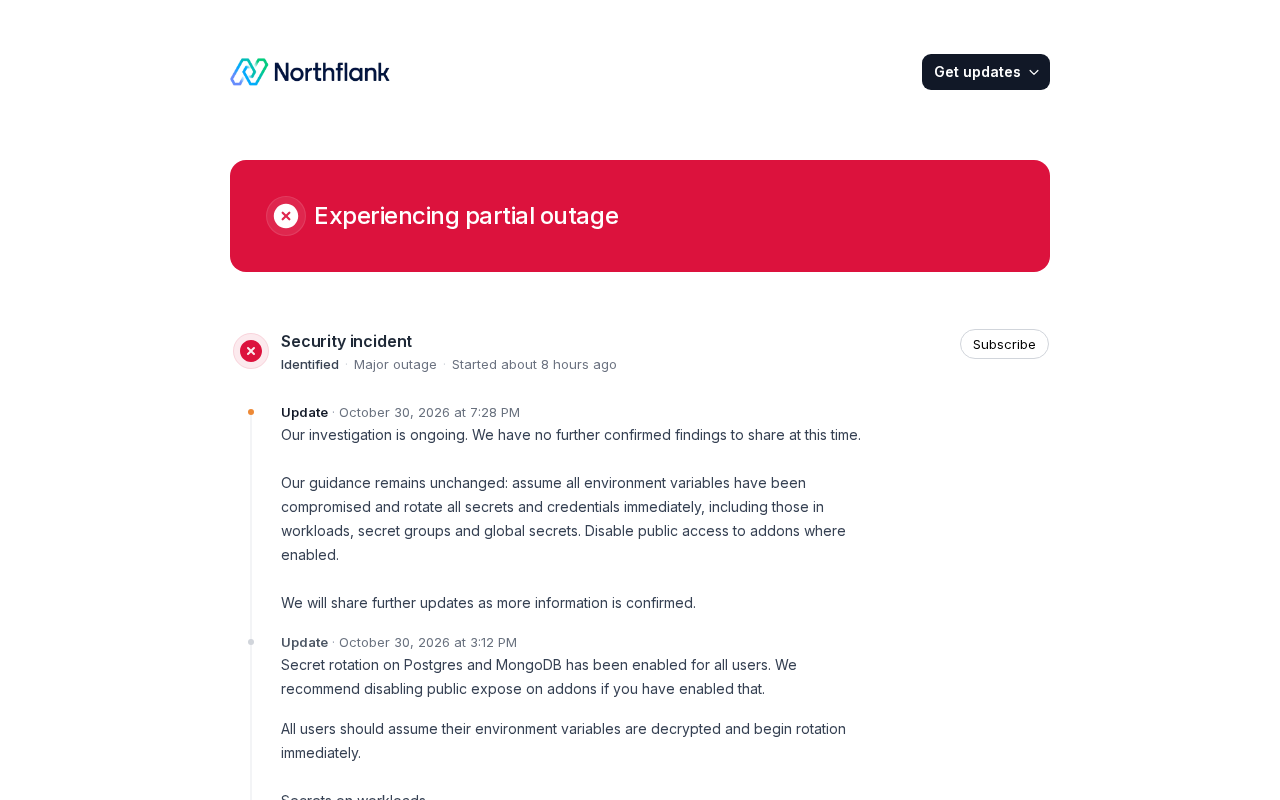
云开发平台Northflank遭入侵,状态页通报引发开发者社区对托管平台安全边界的热议。
云开发平台Northflank通过官方状态页通报了一起安全入侵事件,Hacker News讨论迅速获得278点和201条评论。由于此类平台持有代码仓库访问权限、部署凭证和环境变量,一旦被攻破可能成为横向渗透下游用户基础设施的跳板,社区焦点集中在密钥是否泄露、多租户隔离是否可靠以及披露透明度上。目前官方尚未公布攻击路径、受影响范围和数据泄露细节,文章建议开发者检查并轮换托管在平台上的凭证、评估访问控制策略,并持续跟进状态页更新。事件被视为对平台信任模型的一次压力测试,安全响应能力应与功能丰富度获得同等权重。
云开发平台Northflank近日遭遇安全入侵事件,官方状态页面已发布相关公告。这一消息在Hacker News上迅速引发热议,短时间内获得278点关注和201条评论,开发者社区对云平台安全性的担忧再次被推至台前。
事件概况:状态页成为唯一信源
根据公开信息,Northflank通过其状态页面(status.northflank.com)通报了此次入侵事件。目前可获取的信息主要来自该状态页以及Hacker News上的讨论帖,官方尚未披露入侵的具体路径、受影响范围以及数据泄露的详细情况。
Hacker News上的讨论热度(278点、201条评论)表明,这并非一起孤立的小型安全事件——开发者群体对托管平台的安全边界高度敏感,尤其是像Northflank这样承载CI/CD、部署和基础设施管理职责的平台。
为什么云开发平台的安全事件格外敏感
Northflank定位为开发者友好的云平台,提供应用部署、数据库管理和CI/CD流水线等能力。这类平台的特殊之处在于,它们往往持有用户的代码仓库访问权限、部署凭证、环境变量乃至数据库连接串。一旦平台侧被攻破,攻击者可能获得的不是单一账户的控制权,而是横向渗透到多个下游用户基础设施的跳板。
这也解释了社区反应为何激烈。在Hacker News的评论中,讨论焦点集中在几个方向:入侵是否触及用户密钥与凭证、平台的多租户隔离是否可靠、以及事件披露的及时性与透明度。
多租户隔离是理解此类平台风险的关键概念。云开发平台通常在同一套物理或虚拟基础设施上服务大量不同客户,通过命名空间、网络策略、容器运行时隔离以及基于角色的访问控制(RBAC)来确保租户之间互不可见、互不可达。一旦隔离层被突破,攻击者可能从一个租户的上下文跳转到另一个租户,形成所谓的“横向移动”。因此,社区在讨论入侵事件时高度关注隔离机制是否失效,因为这决定了事件是局部账户泄露还是平台级系统性风险。
CI/CD 流水线与密钥管理同样值得补充。现代 CI/CD 系统在构建和部署过程中需要动态注入凭证,如镜像仓库令牌、云厂商 API Key、数据库连接串等。这些凭证通常存储在平台的密钥管理服务中,并在流水线运行时以环境变量或临时令牌形式暴露给构建容器。若平台侧被攻破,攻击者可能读取这些密钥,或篡改构建产物以实现供应链攻击。这解释了为何事件披露后,凭证轮换成为开发者最直接的应对动作。
信息缺口与合理推断的边界
需要坦率指出的是,当前素材信息相当有限。除了状态页链接和社区讨论的存在,我们没有关于攻击手法、受影响用户数量、是否涉及数据外泄的任何确切细节。任何关于"攻击者如何进入"或"哪些数据被读取"的具体描述,都超出了现有信息可以支撑的范围。
对于关注此事的开发者和运维团队,务实的做法是:检查自身在Northflank上托管的密钥与凭证是否需要轮换,评估平台的访问控制策略,并持续跟进官方状态页的后续更新。
安全事件披露的常见框架有助于读者判断后续信息的价值。业界通常参考 GDPR 等法规下的“72 小时通报”要求,以及 NIS2 指令对关键基础设施运营者的披露时限。一份完整的披露一般包含:事件发现时间线、攻击向量、受影响系统与数据类别、已采取的遏制措施、对用户的具体建议。当前 Northflank 仅通过状态页确认事件存在,尚未提供上述结构化信息,因此社区对透明度的质疑具有合理性。后续若官方发布事件报告(post-mortem),应重点关注其是否区分“确认事实”与“初步判断”,以及是否给出可验证的改进项。
对平台信任模型的一次压力测试
安全事件本身并不罕见,真正决定平台长期信誉的是响应质量——披露速度、信息颗粒度、以及事后改进的透明度。Northflank此次选择通过状态页同步信息,是一个起点,但社区显然期待更详尽的说明。
在云基础设施日益成为软件供应链关键环节的当下,这类事件提醒我们:选择托管平台时,安全响应能力应当与功能丰富度获得同等权重。
(本文信息主要来自Northflank状态页及Hacker News社区讨论,事件细节以官方后续披露为准。)
相关推荐

腾讯WorkBuddy实测:AI Agent如何碾压传统聊天助手
腾讯WorkBuddy实测对比豆包:AI Agent如何直接操作电脑完成PPT转PDF、文件归档等任务。从安装门槛、国内生态、价格、插件市场四方面分析WorkBuddy优势,并给出AI Agent选择建议。

奥特曼称个人PC囤RAM“相当糟糕”,数据中心利用率更高
OpenAI CEO萨姆·奥特曼在Reddit引发热议的表态中称,个人PC配备大量RAM是“相当糟糕”的资源利用方式,数据中心凭借集中调度能实现更高内存利用率。本文解析这一观点背后的技术逻辑与行业信号。

付费5美元教AI说话:一场关于AI训练本质的社会实验
一位开发者搭建了运行真实语言模型的「假AI实验室」,用户支付5美元即可教模型一句话。这个社会实验揭示了AI训练中数据成本、用户参与和话语权的深层关系。