NVIDIA NemoClaw:掌控全栈,构建安全专用AI Agent
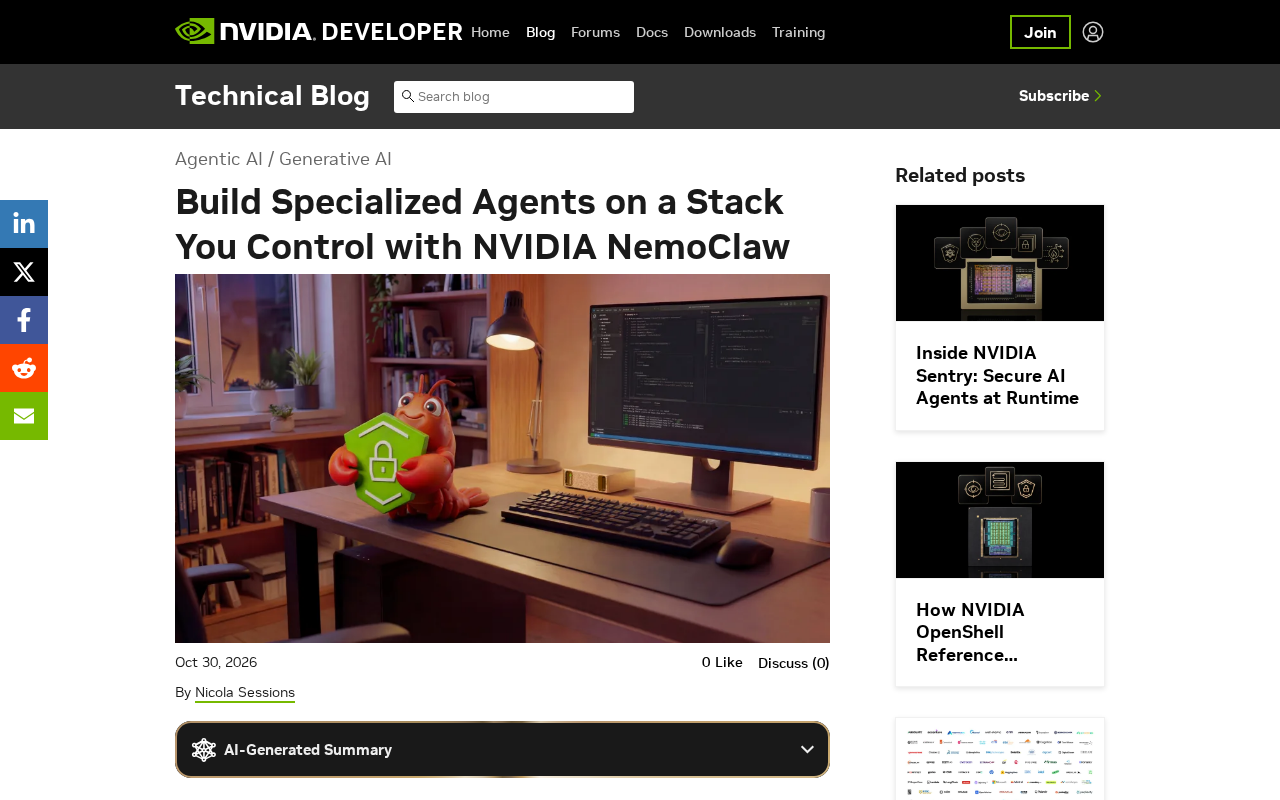
NVIDIA NemoClaw 主张用可控技术栈与运行时约束构建安全可靠的专用智能体。
NVIDIA 在开发者博客中发布 NemoClaw,一套面向专用智能体的构建方案。文章指出,构建自主 Agent 需要模型、harness 与领域工具三层配合,但真正决定能否落地的不是能力而是控制权。NemoClaw 的核心主张是把安全约束从提示词层面下沉到运行时,强制执行工具白名单、路径限制与动作边界,使其不依赖模型服从度、也无法被提示注入绕过。标题中的“可控技术栈”强调开发者对模型选择、工具接入与数据流向的完整决定权,适合接触内部数据的私有场景;专用化路线则通过收敛工具集换取可靠性与安全性。文章同时提醒,本次发布未披露 API、部署流程与兼容细节,评估时需重点验证约束能否被真正强制执行。
构建一个能真正执行任务的自主智能体,需要三样东西:一个足够强的模型、一套负责编排与调度的运行框架(harness),以及贴合业务场景的领域工具。但把这些拼装起来之后,开发者面对的真正难题并不是能力,而是控制权——谁能保证智能体按照预期行动,谁能在它越界时及时拦住。NVIDIA 在其开发者博客中给出的答案是 NemoClaw:一套强调安全运行时与全栈可控的专用 Agent 构建方案。
从“能跑”到“敢用”:Agent 缺失的是运行时约束
NVIDIA 在文章开头点明了这类系统的构成要素:模型、harness 与领域工具三者缺一不可。这一拆分本身并不新鲜,真正有信息量的是随后那句判断——为了更安全地部署智能体,开发者需要一个能够强制执行约束的运行时。
这句话触及了当前 Agent 落地的核心痛点。多数团队在演示阶段只关心模型能否理解指令、工具调用是否成功;一旦进入生产环境,问题立刻转向权限边界、行为可审计、异常可中断。一个能调用文件系统、浏览器或内部 API 的智能体,如果没有运行时层面的硬性限制,任何一次提示注入或推理偏差都可能变成实际损失。NemoClaw 的定位,正是把这类约束从“提示词里的君子协定”下沉到运行时执行层面。
提示注入(Prompt Injection) 是理解运行时约束必要性的一类关键风险。它指攻击者把恶意指令藏在模型会读取的内容里——网页文本、文档、工具返回结果甚至文件名——诱导智能体把这些内容当成用户指令执行。与传统的代码注入不同,提示注入利用的是模型对自然语言指令的服从倾向,因此无法靠输入过滤彻底消除。当智能体具备文件读写、浏览器操作或调用内部 API 的能力时,一次成功的注入就可能触发数据外泄或越权操作。这也解释了为什么仅靠提示词层面的“君子协定”不够:模型本身无法可靠区分“数据”与“指令”,必须由运行时在工具调用、路径访问、动作触发等环节设置硬性拦截,才能把注入的影响面限制在可控范围内。
技术栈自主权为何成为关键议题
标题中的 “a Stack You Control” 值得单独拆解。它表达的不只是“可以在本地跑”,而是开发者对模型选择、工具接入、数据流向与执行策略拥有完整的决定权。
这一点对企业场景尤其重要。专用 Agent 往往需要接触内部知识库、业务系统和敏感凭据,把这些能力托管在不可控的第三方编排层上,意味着安全边界被外包。NVIDIA 强调的可控技术栈,实际上是在主张:Agent 的模型、harness 与工具应当部署在开发者自己能够审计和调整的环境中,安全策略、工具白名单、人工介入点都由自己定义。
原文配图中出现了 DGX Spark 桌面设备与代码界面的组合,暗示这套方案面向的是本地或私有环境下的开发与部署形态。对于希望在自有硬件上完成 Agent 开发、调试与运行的团队来说,这一方向减少了对外部服务的依赖。
Harness(运行框架/编排层) 是模型与外部世界之间的中间层,负责把模型的意图转化为具体动作并管理整个执行过程。它通常包含:任务分解与规划、工具调用的解析与路由、上下文与状态的维护、多轮执行的循环控制,以及错误处理与重试。模型只负责“想”,harness 负责“做”和“记住做到哪了”。正因为 harness 掌握着工具调用与状态流转的咽喉,安全策略、工具白名单、人工确认点等约束放在这一层执行最为自然,也最难被模型自身绕过。不同 harness 在可扩展性、可观测性和安全机制上差异很大,选择哪一个直接决定了智能体能否被审计和约束。
专用化而非通才:Agent 设计思路的分野
标题里的 “Specialized Agents” 同样是一个明确的产品哲学信号。通用型 Agent 试图用一套提示词与工具集覆盖所有任务,结果往往是样样能碰、样样不精,且权限面被无限放大。NemoClaw 指向的是另一条路径:针对特定领域构建、工具集收敛、行为边界清晰的专用智能体。
专用化带来两重收益。其一是可靠性,窄领域的工具调用路径更短,出错面更小;其二是安全性,因为能接触的资源和能执行的动作都被限定在明确范围内,运行时约束更容易落地为具体规则,而不是抽象原则。
工具集收敛(Tool Surface Reduction) 是专用化路线的具体落地手段。通用智能体往往挂载大量工具,权限面随之膨胀,任何一个工具被误用或滥用都会扩大攻击面。专用智能体则只保留完成目标必需的最小工具集,并对每个工具的参数范围、可访问资源做显式限定。这种“最小权限”思路与操作系统的权限模型一脉相承:能接触的资源越少,出错和越权的空间就越小。工具集收敛同时降低了模型在众多工具间选择时的歧义,使调用路径更短、行为更可预测,这也是专用 Agent 在可靠性与安全性上同时获益的原因。
落地时值得关注的几个实践要点
尽管 NVIDIA 的这篇发布内容以方案定位为主,未展开详细的 API 与部署流程,但从中可以提炼出几条对开发者有直接指导意义的判断。
明确区分三层职责。 模型负责推理与决策,harness 负责编排与状态管理,工具负责与外部世界交互。三层之间的接口越清晰,越容易在 harness 层施加安全策略,而不必反复修改模型提示词。
把安全约束做成运行时能力。 与其在提示中反复叮嘱“不要执行危险操作”,不如在运行时直接限制可调用的工具、可访问的路径与可触发的动作。这种约束不依赖模型的服从度,也不会被提示注入绕过。
优先选择可控的部署环境。 对于涉及内部数据的 Agent,把模型与编排层放在自有硬件或私有环境中,能显著降低数据外流与供应链风险。
编辑观点
NemoClaw 的出现,反映的是 Agent 竞争重心的迁移:从“谁的模型更聪明”转向“谁能让智能体在真实组织里安全地跑起来”。模型能力仍然重要,但决定项目能否从 PoC 走进生产的是运行时控制与边界设计。NVIDIA 选择在这个时间点强调全栈可控与专用化,等于把安全运行时当作差异化卖点,这与它在开发者工具链上的一贯布局相吻合。
需要清醒看待的是,本次发布内容对 NemoClaw 的具体能力边界、与现有 harness 生态的兼容方式、以及运行时约束的具体实现机制着墨有限。对于准备评估这套方案的团队,建议先围绕自身场景梳理清楚需要哪些硬性约束,再对照文档验证这些约束能否在运行时层面被真正强制执行,而不是停留在配置说明里。
专用 Agent 的价值不在于它能做多少事,而在于它被明确限定不该做的事,并且这个限定是被系统而不是被模型遵守的。
相关推荐
Claude Code v2.1.316 更新解析:企业级网关与多项稳定性修复
Claude Code v2.1.316 发布:新增企业网关池化组预算、分层策略模式、子智能体 effort 控制,修复 Shell、网络与会话恢复等数十项问题,并弃用 Opus 4.8 fast 模式。
17世纪英国洪水与末日恐慌:天气史新解
基于Hacker News讨论的'17世纪英国洪水与不祥预感',解读极端天气如何被赋予神意与政治预兆意义,并探讨天气史对当代气候传播与灾害舆情的启示。

合理使用制度为何对AI时代人人有益
从Hacker News讨论出发,解析合理使用(Fair Use)原则在AI训练与内容创作中的法律逻辑、争议焦点及其对创作者与技术生态的双重影响。