omerta:用真实环境变量值拦截 .env 密钥泄露

omerta 通过比对真实环境变量值而非正则模式,减少密钥扫描的漏报和误报。
本文介绍了 Product Hunt 上新发布的密钥扫描工具 omerta,它采用与 git-secrets 等传统工具不同的思路:直接比对真实环境变量值,而非依赖正则表达式匹配。文章分析了传统扫描工具的局限,详细说明了 omerta 的两种使用方式(pre-commit 钩子和 CLI 工具),并指出其适用场景与注意事项,例如适合自定义密钥格式或排查历史泄露,但无法检测从未出现在本地 .env 文件中的硬编码密钥。最后,文章将 omerta 与现有工具进行对比,强调其“白名单比对”的思路优势,并提醒用户保护 .env 文件本身仍是第一道防线。
在开发过程中,.env 文件泄露密钥到 Git 仓库是常见的安全隐患。传统的密钥扫描工具通常依赖正则表达式匹配密钥格式,但这种方式容易漏报或误报。Product Hunt 上新发布的 omerta 提出了一种不同的思路:直接比对真实环境变量值,而非依赖模式匹配。
传统扫描工具的局限
大多数密钥检测工具(如 git-secrets、truffleHog 等)通过预设的密钥格式规则(例如 AWS Key 的固定前缀)来识别敏感信息。这种方法的缺陷在于:
- 开发者可能使用自定义的密钥命名或格式,导致规则无法覆盖
- 某些密钥没有明显特征,难以用正则表达式描述
- 容易产生大量误报,干扰正常开发流程
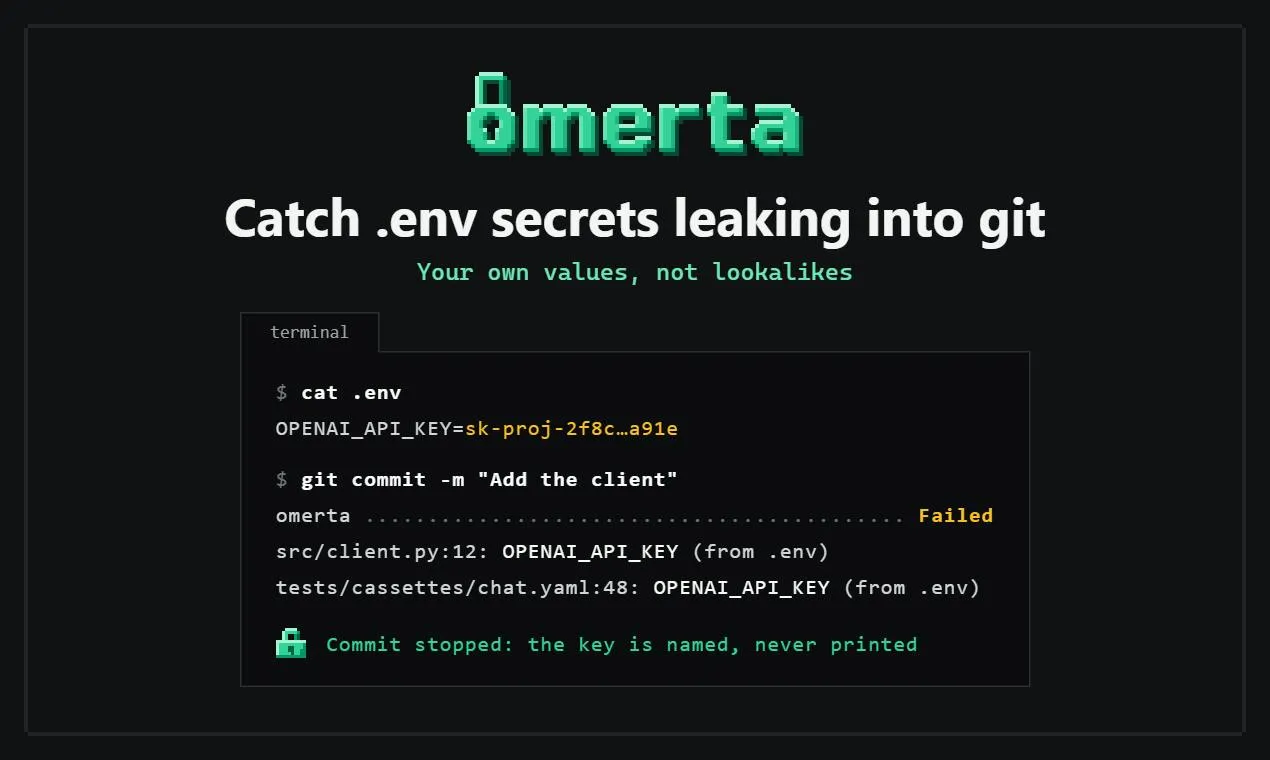
omerta 的制作者 Sergii Shcherbak 显然注意到了这个问题。产品的核心逻辑是:使用你环境文件中的真实值进行检测,而不是模式。这意味着无论密钥长什么样,只要它出现在 Git 的暂存区、已跟踪文件或历史记录中,都会被捕获。
git-secrets 是 AWS Labs 开发的开源工具,旨在防止将密码、密钥等敏感信息提交到 Git 仓库。它通过安装 Git 钩子(如 pre-commit、commit-msg)来扫描提交内容,并基于正则表达式模式(如 AWS 访问密钥格式)进行匹配。git-secrets 允许用户自定义禁止的模式,并支持白名单机制,但其核心检测逻辑仍依赖于预定义或用户配置的模式规则。
truffleHog 是另一款流行的开源秘密扫描工具,专注于在 Git 仓库中查找高熵字符串和已知的密钥格式。它通过计算字符串的熵值(随机性)来识别可能的密钥,并支持验证某些密钥的有效性(如 AWS、Slack 等)。truffleHog 可以扫描整个 Git 历史,包括分支和提交,但其检测同样基于模式或熵值,可能产生误报或漏报,尤其是对于自定义格式的密钥。
omerta 如何工作
根据产品描述,omerta 提供了两种使用方式:
- pre-commit 钩子:在提交前自动检查暂存的文件,如果发现任何环境变量的真实值被包含,则阻止提交
- CLI 工具:可以手动运行,扫描已跟踪文件或整个 Git 历史记录
这种设计的优势在于精准性。因为比对的是具体的值,所以不会因为密钥格式不标准而漏掉,也不会因为代码中恰好出现类似密钥的字符串而误报。
pre-commit 钩子 是 Git 提供的一种客户端钩子,在开发者执行 git commit 命令时自动触发。它允许在提交信息编辑之前运行脚本,用于检查代码风格、运行测试或执行安全扫描等。如果钩子脚本以非零状态退出,提交过程将被中止。开发者可以通过在 .git/hooks/pre-commit 放置可执行脚本,或使用 pre-commit 框架来管理钩子,从而在提交前自动拦截潜在问题(如密钥泄露)。
Git 暂存区(也称为索引)是一个临时区域,用于存放即将提交的文件更改。开发者通过 git add 命令将工作目录中的修改添加到暂存区,随后 git commit 会将暂存区的内容提交到仓库。暂存区允许开发者精心挑选要提交的更改,并可在提交前审查。omerta 的 pre-commit 钩子会检查暂存区中的文件内容,确保没有环境变量的真实值被意外包含。
适用场景与注意事项
omerta 特别适合以下情况:
- 团队使用自定义环境变量命名,没有统一的密钥格式
- 项目历史中可能已经混入了敏感值,需要全面排查
- 希望在不增加复杂配置的前提下,获得可靠的提交前防护
不过,这种基于真实值的检测也有其前提:你需要让工具知道哪些值是敏感的。这意味着 omerta 需要读取你的 .env 文件作为参照。因此,保护 .env 文件本身不被提交仍然是第一道防线。
.gitignore 是一个文本文件,用于指定 Git 应忽略的文件和目录模式。将 .env 文件添加到 .gitignore 中可以防止其被意外提交到仓库,这是保护敏感信息的第一道防线。然而,如果 .env 文件已被跟踪或已提交到历史记录中,仅添加 .gitignore 并不足以移除它,需要使用 git rm --cached 停止跟踪,并可能需使用 git filter-branch 或 BFG Repo-Cleaner 等工具清理历史。omerta 作为补充工具,可以在提交前检查暂存区,但前提是 .env 文件本身未被提交。
与现有工具的对比
与常见的模式匹配工具相比,omerta 的思路更接近“白名单比对”。它不关心密钥长什么样,只关心它是否来自你的环境文件。这在一定程度上弥补了规则库的不足,但也意味着它无法检测那些从未出现在本地 .env 文件中的泄露密钥(例如从其他来源硬编码的密钥)。
据 Product Hunt 页面显示,omerta 获得了 72 个投票和 5 条评论,在当天的产品中排名第 16。作为一个开源开发者工具,它瞄准的是 Git 工作流中一个具体而真实的痛点。
总结
omerta 提供了一种务实的安全防护思路:用真实值代替模式匹配,减少漏报和误报。对于经常与 .env 文件打交道的开发者来说,它是一个值得尝试的 pre-commit 钩子工具。当然,任何工具都不能替代良好的安全习惯——确保 .env 文件被正确加入 .gitignore,并定期轮换密钥,仍然是必要的措施。
相关推荐

Cognition SWE-2 实战:一个提示词搞定产品发布全流程
解析 YouTube 创作者用 Cognition SWE-2 发布产品的完整提示词:落地页、七封邮件序列与未购买用户跟进工具三段式结构,以及"测试并汇报"这一约束如何改变 AI 的交付质量。
AWS AgentCore Gateway:用MCP打通AI Agent与企…
AWS AgentCore Gateway:用MCP打通AI Agent与企业后端
AWS AgentCore Gateway如何作为主MCP服务器聚合REST API、Lambda与已有MCP服务?解析其AST实时映射、零冷启动、语义搜索治工具过载、会话隔离与密钥注入安全设计,以及企业AI Agent解耦后端的架构思路。

一个链接给Figma AI装上新技能:MCP连接器实战
通过粘贴一个MCP服务器链接,Figma中的AI Agent就能获得新工具能力。本文拆解配置流程、超过20个一键接入应用、读写权限与执行策略设置,以及公开HTTPS链接这一关键限制。