OneMemory 1.4.2 发布:为AI代理打造的自托管共享记忆工具

OneMemory 1.4.2 发布:自托管 AI 代理共享记忆服务器,新增写入者追踪、不信任列表和离线命令排队。
OneMemory 1.4.2 是一个自托管、单用户的 AI 代理共享记忆服务器,同时支持 MCP 和 REST 接口,旨在解决代理会话上下文无法持久化的问题。新版本根据社区反馈加入了三类关键改进:服务端强制记录笔记写入者 token(不可伪造)并支持按写入者过滤;管理员可将可疑写入者标记为不信任,其笔记默认隐藏且永不作为命令执行;针对宿主机离线场景增加 runner-status 命令和命令排队机制。此外,升级前自动做校验备份,跨平台运行 1313 个测试。作者明确限定为个人工具,不适合多租户或强安全隔离场景。
AI 代理的记忆问题一直是个痛点:每个会话都从零开始,上下文无法跨代理、跨会话持久化。开发者 Daniel Calas 在 Reddit 上发布了 OneMemory 1.4.2,一个自托管的共享记忆服务器,同时支持 MCP 和 REST 接口,试图用最轻量的方式解决这个问题。
OneMemory 是什么
OneMemory 的定位很明确:单用户、自托管、面向 AI 代理的共享记忆层。它通过 MCP(Model Context Protocol)和 REST 两种接口暴露能力,代理可以写入笔记(notes)、读取笔记、按条件过滤,也可以把某些笔记当作命令来执行。安装方式是一行命令:npm i -g onememory-mcp,项目托管在 GitHub 上,采用开源模式。
作者在帖子中坦率地说明了边界:这是一个单用户工具,不适合敌意多租户场景,也没有做安全加固。这种自我限定反而让它的适用场景更清晰——个人开发者、小团队内部使用,而不是企业级共享基础设施。
1.4.2 版本的核心变化
这个版本的大部分改动来自社区反馈,作者在帖子中逐条列出了哪些人的意见直接改变了代码。这种响应速度在个人开源项目中并不常见。
来源可追溯:每条笔记都记录写入者
此前的一个关键缺陷是:无法知道一条笔记是谁写的。用户 kantorcodes1 提出了这个问题后,1.4.2 让每条笔记都记录写入它的 token,而且由服务端强制设置,客户端无法伪造。管理员还可以按写入者过滤笔记。
这个设计选择值得注意——写入者身份由服务端赋值而非客户端上报,意味着在信任模型上把客户端视为不可信。对于一个自托管工具来说,这是合理的默认姿态。
不信任列表:隔离可疑来源
在写入者追踪的基础上,管理员可以将某个写入者标记为“不信任”(distrusted)。被标记者的笔记默认对代理隐藏,并且永远不会被当作命令执行。这相当于给共享记忆加了一层来源黑白名单,防止某个被污染的代理向整个系统注入指令。
考虑到 AI 代理领域正在兴起的提示注入攻击面,这个功能虽然是实验性质的,但方向是对的:记忆共享天然扩大了攻击面,来源管控是必要的缓解手段。
提示注入攻击(Prompt Injection) 是 AI 代理领域的一类新兴安全威胁:攻击者通过在被代理读取的数据(如网页、文档、记忆笔记)中嵌入恶意指令,诱导代理执行非预期操作。在共享记忆场景下,风险被放大——如果一个代理被污染并写入恶意笔记,其他读取该记忆的代理可能被“传染”。OneMemory 的不信任列表机制正是针对这一攻击面:将被标记来源的笔记对代理隐藏,并禁止其作为命令执行,从而阻断注入链的传播。这类似于传统安全中的来源信誉机制,但在代理记忆系统中尚属早期探索。
离线状态处理:命令排队而非丢失
用户 TheMuffledCrocodile 提出了一个很实际的问题:“如果 PC 休眠了怎么办?”1.4.2 增加了 runner-status 命令和状态横幅。当承载命令执行的主机离线时,命令会进入等待队列,界面会显示“PC offline, N commands waiting”。
对于一个跑在个人电脑上的自托管服务,这个问题几乎必然会遇到。把命令排队而不是直接失败,意味着代理的自动化流程不会因为宿主机休眠而静默中断。
升级安全:变更前先备份
新版本在修改数据库之前会先做一次经过校验的备份,如果备份失败就停止升级流程。测试覆盖 Windows、Mac 和 Linux,每次推送运行 1313 个测试。对一个个人项目来说,这个测试规模说明作者在跨平台兼容性上投入了不少精力。
实验性功能:签名导出与跨服务器写入者 ID
签名导出和跨服务器写入者 ID 已经进入代码库,但作者明确标注为实验性。这两个功能指向的是多服务器协作场景,与当前的“单用户自托管”定位存在一定张力——它们更像是为未来的多实例部署做准备。
技术观察:为什么 MCP + REST 双接口有意义
MCP 是 Anthropic 推动的代理-工具连接协议,在 Claude 生态中已经有实际采用。OneMemory 同时提供 MCP 和 REST,意味着它既能被支持 MCP 的客户端直接调用,也能被任何能发 HTTP 请求的脚本或代理使用。这种“双轨”设计降低了接入门槛:不需要为了使用共享记忆而改造现有的代理框架。
作者提到项目“在 Claude 的大量帮助下构建”。这本身也是个有意思的信号——一个用于 AI 代理的记忆工具,本身由 AI 辅助开发完成。这种自举式的开发模式在当前的独立开发者社区中越来越常见,但把它明确写进发布说明的还不多。
MCP(Model Context Protocol) 是 Anthropic 于 2024 年底推出的开放协议,旨在标准化 AI 代理与外部工具、数据源之间的连接方式。它采用客户端-服务器架构:代理作为客户端,通过 JSON-RPC 消息调用服务器暴露的工具、资源或提示模板。MCP 的核心价值在于解耦——工具提供方只需实现一次 MCP 服务器,就能被所有支持该协议的代理框架使用,无需为每个框架单独适配。目前 Claude Desktop、Claude Code 以及部分开源代理框架已原生支持 MCP。
REST 接口则是一种通用的 HTTP 风格 API,几乎任何编程语言或脚本都能调用。OneMemory 同时提供两种接口,实质上是覆盖了两类使用场景:MCP 面向“代理原生”的集成,REST 面向“脚本化”或“遗留系统”的集成。这种双轨设计在工具类项目中越来越常见,因为 MCP 生态仍在早期,REST 作为兜底能保证可用性。
适用场景与限制
OneMemory 适合的场景:个人开发者想让多个代理会话共享上下文;小团队内部需要一个简单的记忆中枢;想在本地环境快速试验代理记忆机制。
不适合的场景:多租户 SaaS、需要强安全隔离的生产环境、对高可用有要求的系统。作者自己的说明已经划清了这条线,使用前应当认真对待。
说个细节,工具的成熟度不仅取决于功能列表,还取决于异常路径的处理。1.4.2 在备份、离线排队、来源不可伪造这几点上的改进,恰恰是在补异常路径的课。
小结
OneMemory 1.4.2 的更新节奏和反馈闭环是这个项目最值得关注的地方:用户提出的三类问题——来源归属、离线处理、升级安全——都在一个版本内得到了具体回应。对于想给 AI 代理加一层共享记忆的开发者,这是一个值得试用的自托管方案,但请把它放在“个人工具”而非“基础设施”的预期位置上使用。
相关推荐
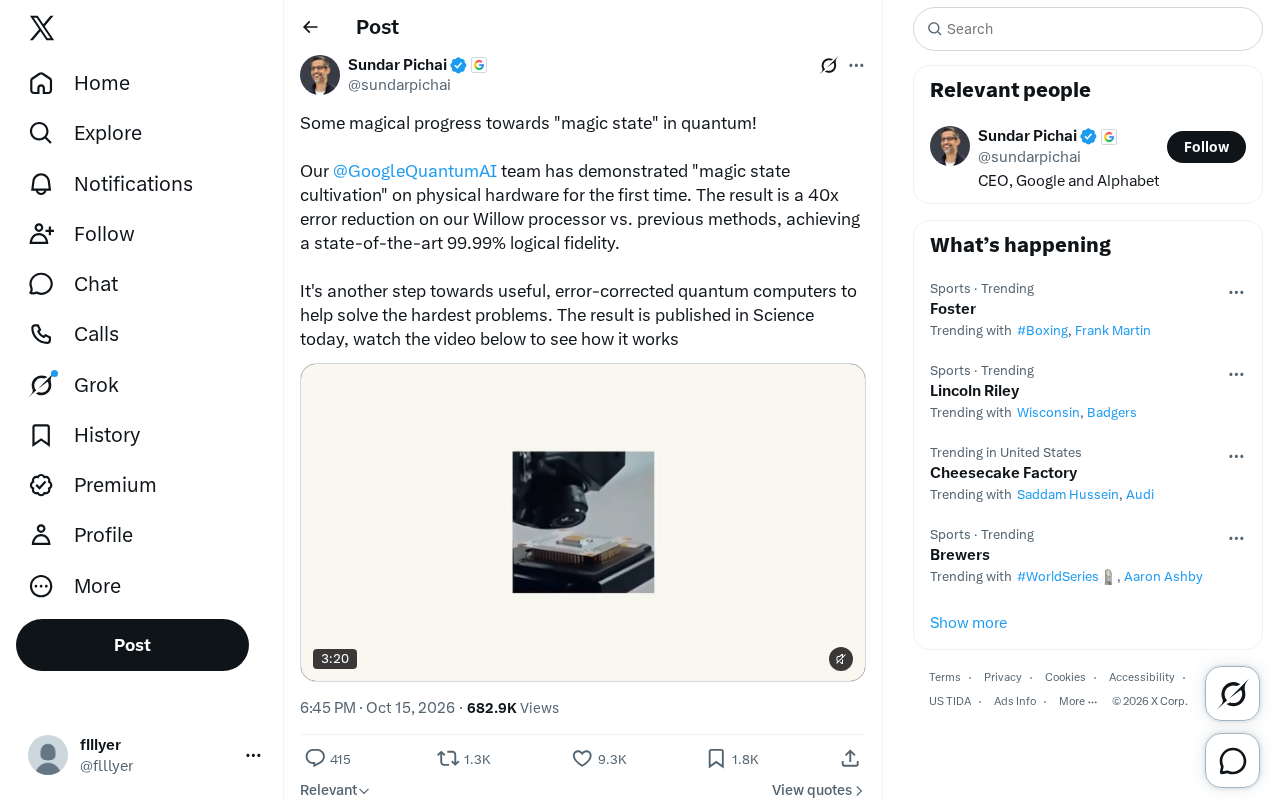
谷歌量子AI首次实现“魔法态培育”,逻辑保真度达99.99%
谷歌量子AI团队首次在物理硬件上实现魔法态培育,在Willow处理器上错误率降低40倍,逻辑保真度达99.99%,论文发表于《Science》,推动容错量子计算发展。
Gemini 4 Argon 实战:千次迭代生成3D动画,代码与工具调用能力跃升
谷歌员工分享 Gemini 4 Argon 实战案例:从 Pixel CAD 文件出发,通过 Blender MCP 生成爆炸视图动画,经 1000 轮迭代自我优化代码,展现强大的编码与多步骤工具调用能力。
老旧Beam+机器人复活指南:破解服务器依赖与ROS改造
本文探讨如何复活已停止服务的Awabot/Suitable Tech Beam+远程呈现机器人,涵盖认证绕过、ROS改造、硬件替换等社区方案,并分析老旧智能硬件的改造风险与社区协作价值。