OnlyMCP:一个MCP服务器统一你的记忆、技能与智能体
OnlyMCP 用统一 MCP 服务器让技能、智能体和记忆跨客户端与设备共享。
OnlyMCP 提出"One MCP, every device"的思路,试图解决 AI 工作流被锁在单台设备上的问题。它不取代 Claude Code、Codex、Cursor、ChatGPT 等客户端,而是作为其下的统一接入层,用户连接一次服务器后,技能、智能体和记忆即可在任意客户端与设备上调用。其中记忆与所接触内容建立链接,形成带关系结构的知识网络而非孤立文本。工具调用也集中到一个入口,降低多客户端配置漂移的风险。安全上采用新设备一次性代码确认、会话与设备列表可见、可随时撤销的机制。但公开信息仍停留在概念演示层面,存储位置、加密方式、集成细节与定价均未披露。
AI工作流往往被锁在一台设备上:换台电脑,Claude Code、Cursor里的技能、智能体和记忆都要重新配置。OnlyMCP提出的思路是把这些资产放到一个MCP服务器后面,用一次连接串起所有客户端与设备。
从“每台设备重装一遍”到“一次连接处处可用”
据YouTube频道对该产品的介绍,OnlyMCP的核心主张可以概括为一句话:One MCP, every device。它并不试图取代Claude Code、Codex、Cursor或ChatGPT这些客户端,而是位于它们之下,充当统一的接入层。
用户只需连接一次服务器,之后无论在哪个客户端里调用智能体,工具都可以通过OnlyMCP被访问。视频中强调的场景很具体:你的AI工作区不再绑定在某台机器上,新设备不需要从零搭建。
MCP(Model Context Protocol) 是 Anthropic 于 2024 年底提出的一种开放协议,用于让 AI 应用以标准化方式连接外部工具、数据源和服务。它采用客户端-服务器架构:Claude Code、Cursor 这类宿主应用作为 MCP 客户端,通过统一的 JSON-RPC 接口与 MCP 服务器通信,服务器则负责暴露具体的工具、资源和提示模板。在 MCP 出现之前,每个 AI 客户端都要为接入同一工具写各自的适配代码;MCP 的价值在于把"工具接入"从点对点集成变成一次实现、多处复用,这也是 OnlyMCP 这类统一接入层能够成立的前提。
三大资产:技能、智能体与记忆
OnlyMCP把需要跨设备同步的内容归为三类,这并不是简单的云盘式备份,而是带有上下文关联的设计。
技能与智能体
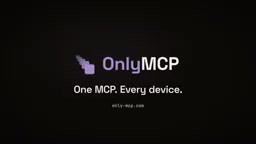
技能和智能体在每台机器上都可调用,这是最直观的跨设备能力。视频截图显示,用户在任意设备上都能看到自己的技能与智能体。对于习惯在多个客户端之间切换的开发者来说,这省去了重复配置的成本。
带有链接关系的记忆
记忆部分是OnlyMCP比较有特点的设计。据视频描述,智能体学到的东西会写入记忆,并且与它所接触的内容建立链接。这意味着记忆并不是孤立的文本片段,而是带有关系结构的知识网络,理论上更利于后续检索与复用。不过,素材中没有披露这套记忆的具体存储格式、检索机制或容量限制。
带链接关系的记忆在技术上通常对应知识图谱或双向链接式存储:每个记忆条目是一个节点,条目之间通过显式引用建立边,检索时可以沿边扩展,召回语义相关而非字面相似的上下文。相比把对话历史切片存入向量库的做法,这种结构更能表达"某条经验来自哪次任务、与哪些工具或项目相关",但代价是需要额外的抽取与维护逻辑,且随着节点增多,链接质量会直接影响检索准确度。这也是评估 OnlyMCP 记忆设计时值得追问的点。
工具调用的统一入口
OnlyMCP的另一层价值在于MCP服务器的接入管理。按照视频的说法,用户只需连接一次服务器,智能体就可以从任何地方调用其工具。
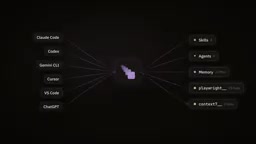
这对多客户端用户是一个实际痛点:不同客户端对MCP配置的格式与位置要求不同,逐个维护容易出错。把连接集中到一个入口,至少降低了配置漂移的风险。不过需要说明的是,视频并未给出多客户端并发连接时的性能表现或协议兼容性细节。
安全模型:会话可见、权限可撤销
跨设备访问必然带来授权问题。OnlyMCP的做法是为新设备设置一次性代码确认:新设备登录时需要一个用户确认的代码。
同时,每个会话和每台设备都会被列出,用户可以对任意一个执行撤销。这种“可见即可控”的设计思路与主流的设备管理实践一致,对于把记忆和智能体托管到远程的用户来说,审计与回收能力是必要的安全底线。
一次性代码确认是一种常见的新设备授权模式:已在受信设备上的用户会看到一个短期有效的验证码,在新设备上输入后即完成绑定。它的安全意义在于把"是否允许新设备接入"的决策权交给已认证的用户本人,而不是仅凭账号密码,从而缓解凭证泄露导致的静默接入。配合会话列表与单点撤销,整体构成了"最小授权 + 可审计 + 可回收"的闭环,这与 OAuth 设备授权流程以及主流密码管理器的设备管理逻辑属于同一类实践。
值得关注的几点
从产品定位看,OnlyMCP切中的是AI编程工具普及后出现的新问题:资产分散。当技能、提示、记忆和MCP配置散落在多台设备、多个客户端里,迁移成本会随使用深度增加而上升。
但目前的公开信息仍停留在概念演示层面。视频没有说明数据存储位置、是否端到端加密、与各客户端的具体集成方式,也没有披露定价与开源情况。对于关心隐私的团队,记忆与技能托管在第三方服务器上是否可接受,需要等待更详细的技术文档。
如果你的日常是在Cursor、Claude Code和ChatGPT之间来回切换,并且经常更换设备,OnlyMCP提出的统一层思路值得跟进;若你只在单一设备上使用单一客户端,当前的收益可能并不明显。
相关推荐

自博弈AI为何总被廉价兵种打崩?RTS开发者亲述困境
独立开发者用纯自博弈训练RTS指挥官AI,却发现AI对历史版本胜率极高,却被人类玩家用廉价一级兵种击溃。本文分析自博弈策略坍塌的成因,探讨剥削者、多样性奖励与奖励设计等解决路径,并介绍其开放Bot Kit与AI联赛计划。

多智能体平台哪家强?小团队实战踩坑与选型思考
一位27人初创公司运营负责人四个月内试了两套多智能体平台均告失败,引发社区讨论。本文分析小团队多智能体方案为何容易散架,并从集成度、可观测性和渐进落地等角度给出选型思路。
76亿美元私有化:Thrive Holdings收购ADT
Thrive Holdings以76亿美元全现金收购ADT,交易预计2027年一季度完成,ADT将私有化退市。本文分析交易结构、ADT的资产价值及对智能家居安防行业的影响。