OpenAI Agents Python SDK v0.22.3:修复与安全加固全解析

openai-agents-python v0.22.3 发布,聚焦工具调用安全、会话管理与依赖安全治理的多项补丁修复。
OpenAI 官方 SDK openai-agents-python 发布 v0.22.3 补丁版本,在不引入破坏性 API 变更的前提下,从多个维度提升了框架的稳定性与安全性。核心修复包括:让条件审批机制与经过校验的工具参数对齐,消除"所见非所执行"的安全隐患;修复服务端会话恢复时工具未找到的输出传递问题;以及解决异步 SQLite 并发启动的竞态条件。依赖安全方面,在不改变公开接口的前提下更新了漏洞依赖,并新增 CodeQL 扫描和 Dependabot 冷却期等工程治理措施。cryptography 库跨越多个主版本升级至 50.0.0,使用相关功能的项目升级后需进行回归测试。本次版本迎来 5 位新贡献者,社区生态持续活跃,建议生产环境用户尽快升级。
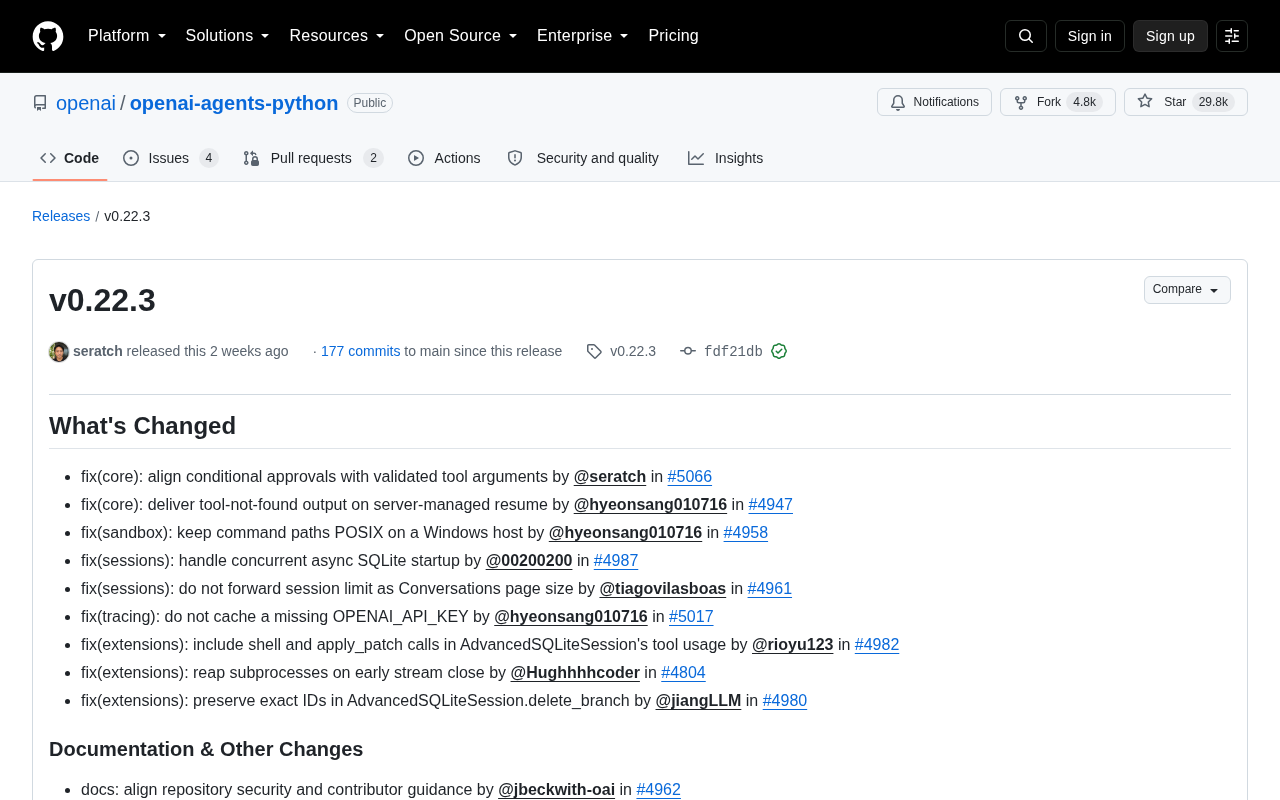
OpenAI 官方维护的 openai-agents-python 发布了 v0.22.3 版本。作为一个已经收获近 3 万 Star、被 Fork 4800 多次的开源项目,这个 SDK 是构建 OpenAI 智能体(Agents)应用的核心工具链。本次更新虽然是一个补丁版本,但涵盖了核心逻辑、会话管理、沙箱执行、依赖安全等多个维度的修复,值得正在使用该框架的开发者关注。
核心功能修复:对齐工具调用的严谨性
本次版本在 core 模块的几处修复直接关系到智能体工具调用的可靠性。其中最值得关注的是 fix(core): align conditional approvals with validated tool arguments(#5066,由 @seratch 提交)。这个修复让条件审批(conditional approvals)机制与经过校验的工具参数保持一致——换句话说,当智能体在执行工具前需要人工审批时,审批所依据的参数将确保是已经验证过的版本,避免出现审批内容与实际执行参数不符的安全隐患。
另一项修复 deliver tool-not-found output on server-managed resume(#4947)解决了在服务端托管的会话恢复场景下,工具未找到时的输出传递问题。对于依赖服务端会话状态管理的应用来说,这类边界情况的处理直接影响到对话流程的健壮性。这也是贡献者 @hyeonsang010716 在该项目的首次贡献。
条件审批(Conditional Approvals) 是智能体框架中的一种人机协作机制(Human-in-the-Loop):当智能体准备调用某个高风险工具(如文件写入、代码执行、外部 API 调用)时,系统会暂停执行并将待执行的工具名称与参数呈现给人类审核员,由其决定是否放行。这一机制的安全性前提是:审批界面展示的参数必须与实际执行时使用的参数完全一致。若审批依据的是未经 Schema 校验的原始参数,而执行时使用的是经过类型转换或默认值填充后的参数,就会产生"所见非所执行"的安全盲区——此次修复正是堵上了这一潜在漏洞。
会话管理与跨平台支持
会话(Sessions)相关的两处修复针对的是并发与分页的典型问题。handle concurrent async SQLite startup(#4987)修复了异步 SQLite 在并发启动时的竞态条件,这在高并发的智能体服务中是一个容易踩坑的点。而 do not forward session limit as Conversations page size(#4961)则纠正了会话限制参数被错误地当作 Conversations 分页大小传递的问题,避免了语义混淆导致的数据获取异常。
跨平台兼容性方面,keep command paths POSIX on a Windows host(#4958)修复了在 Windows 主机上沙箱命令路径的格式问题,确保 POSIX 风格的路径能够被正确处理。对于需要在混合操作系统环境中运行智能体的团队,这类细节修复能省去不少调试时间。
竞态条件(Race Condition) 是并发编程中的经典问题:当多个异步任务同时尝试初始化同一个 SQLite 连接时,若缺乏适当的锁机制,可能导致数据库文件被重复创建、表结构被并发写入,甚至引发数据损坏。SQLite 本身是单写多读的轻量数据库,在异步框架(如 asyncio)中需要额外的序列化保护。修复此类问题通常通过引入异步锁(asyncio.Lock)或单例初始化模式来确保启动流程只执行一次,这对于在同一进程中并发启动多个智能体实例的场景尤为关键。
扩展模块与追踪能力
扩展(extensions)模块集中修复了 AdvancedSQLiteSession 的多个问题,显示出该项目对持久化会话能力的持续打磨:
include shell and apply_patch calls in AdvancedSQLiteSession's tool usage(#4982):将 shell 和 apply_patch 调用纳入工具使用统计,让工具使用追踪更完整;preserve exact IDs in AdvancedSQLiteSession.delete_branch(#4980):在删除分支时保留精确的 ID,避免误删;reap subprocesses on early stream close(#4804):在流提前关闭时回收子进程,防止僵尸进程堆积。
追踪(tracing)方面,do not cache a missing OPENAI_API_KEY(#5017)修复了当 API Key 缺失时被错误缓存的问题——这意味着后续补上环境变量后无需重启即可正常追踪,是一个提升开发体验的实用修复。
依赖安全与工程治理
本次版本有相当大比例的改动集中在依赖安全与仓库治理上,由 @jbeckwith-oai 主导的一系列工作尤为突出。update vulnerable dependencies without changing SDK APIs(#4963)在不破坏 SDK 公开接口的前提下更新了存在漏洞的依赖,这是企业级项目维护的典型做法——安全修复与 API 稳定性兼顾。
配套的工程治理措施包括:启用 Python Dependabot 并设置发布冷却期(release-age cooldowns,#4964)、新增 Python 和 Actions 的 CodeQL 安全扫描(#4974)、添加代码所有权与发布评审规范(#4965、#5058)。这一套组合拳反映出 OpenAI 正在把该 SDK 的维护流程进一步规范化、安全化。
依赖升级清单也相当长,涵盖 fastapi、uvicorn、sqlalchemy、cryptography、starlette、typing-extensions 等多个关键库的版本提升,多数由 Dependabot 自动提交。其中 cryptography 从 45.0.7 升级到 50.0.0 是一次跨度较大的升级,使用相关加密功能的开发者升级后建议进行回归测试。
CodeQL 是 GitHub 提供的静态代码分析工具,能够扫描代码库中潜在的安全漏洞,包括 SQL 注入、命令注入、不安全的反序列化等常见攻击面。Dependabot 则是 GitHub 的自动依赖更新机器人,能够定期检测依赖库的安全公告(CVE)并自动提交升级 PR。设置"发布冷却期"(release-age cooldowns)意味着 Dependabot 不会立即跟进刚发布的新版本,而是等待一段时间让社区验证稳定性后再提议升级,从而平衡安全响应速度与升级风险。cryptography 库从 45.x 跳升至 50.0.0 属于主版本跨越,可能包含已废弃 API 的移除,使用 hazmat(危险材料)底层接口的代码需重点排查兼容性。
社区活跃度与升级建议
本次版本迎来了 5 位新贡献者(@hyeonsang010716、@jbeckwith-oai、@00200200、@jiangLLM、@tiagovilasboas),显示出该开源项目健康的社区生态。从 v0.22.2 到 v0.22.3 的完整变更来看,这是一个以稳定性和安全性为主的维护版本,没有引入破坏性的 API 变更。
对于已经在生产环境使用该 SDK 的团队,建议尽快升级到 v0.22.3,尤其是那些依赖条件审批、服务端会话恢复、并发 SQLite 会话或在 Windows 环境运行沙箱的场景——这些正是本次修复的重点。而对加密依赖有敏感要求的项目,升级后需留意 cryptography 大版本跳跃可能带来的兼容性影响。
相关推荐

顶尖企业用好AI的秘诀:从实验走向成熟管理层
基于KPMG第三季度AI Pulse调查,解析用好AI的顶尖企业与实验阶段企业的关键差距:模型路由、数据主权、AI管理层、成本与价值管理,以及从效率到机会的用途转变。

付费用户因"网络滥用"遭ChatGPT封号:1分钟秒拒的申诉机制引众怒
一名付费ChatGPT用户因"网络滥用"被无预警封号,三次申诉均在一分钟内被机器人驳回,全程无人工审核。本文梳理事件经过、可能的误判原因,并剖析AI平台自动化治理的申诉困境与开发者应对建议。

OpenSOP:用Git管理多语音Agent提示词的开源方案
OpenSOP 是一个开源工具,用 Git、YAML 和 Markdown 管理多个AI语音Agent的提示词,解决提示词重复、漂移和手动同步难题,支持改动影响预览和一键回滚。