OpenAI Agents SDK 企业级治理:K9-AIF 开源框架实战
K9-AIF 在 OpenAI Agents SDK 外包装治理层,补齐企业级检查点
文章对比了 OpenAI Agents SDK 与开源企业级框架 K9-AIF 的定位差异。Agents SDK 是一个做工扎实的库,提供 agent loop、工具调用、handoff、护栏与 tracing,但护栏只覆盖首个 agent 的输入与最后一个 agent 的输出,托管工具和 trace 默认在护栏之外,企业内各团队的检查点因此容易漂移。K9-AIF 不替换 Agent 框架,而是用 router、orchestrator、squad、agent 四层结构把治理写进基类,并兼容 CrewAI、LangGraph、Claude Agent SDK 等。两者结合的方式是把 Agents SDK 的 agent 包装成 K9-AIF 的 orchestrator,使请求进入、模型调用、工具调用与结果、最终答案都成为检查点。演示显示 Shield 与 Zero Trust 能在 agent 启动前拦截 prompt injection 与未授权访客,且不触发模型调用。
OpenAI 的 Agents SDK 让开发者用几行代码就能跑通一个带工具、护栏和追踪的智能体循环,但它本质上是一个库——每个团队自行决定挂载什么、检查什么,企业范围内的规则也就随之漂移。开源企业级框架 K9-AIF 想解决的正是这个问题:不替换 Agent 框架,而是在它外面套一层可审计、可复用的治理外壳。
两条路线:Agent 框架负责“跑”,企业框架负责“管”
OpenAI Agents SDK 的边界在哪里
视频里先单独展示了一个在本地模型上运行的真实智能体:一个工具、工具入参上的一层护栏、工具返回值上的另一层护栏,以及驱动整个循环的 runner。据视频作者说明,这几行代码就提供了 agent loop、工具调用、handoff、护栏和 tracing,是一个做工扎实的库。
问题出在“库”这个定位上。按照其官方文档的描述,agent 护栏只检查第一个 agent 的输入和最后一个 agent 的输出;像 websearch 这类托管工具运行在 OpenAI 的服务器上,处于工具护栏之外;trace 默认发往 OpenAI。对单个团队而言这完全够用,但放到整个企业里,各团队的检查点和策略就会各走各的。
handoff 是 OpenAI Agents SDK 中的一种机制:当主 agent 判断某个子任务更适合由另一个 agent 处理时,可以把控制权连同上下文一起移交给后者,由后者继续完成对话或工具调用。它让多 agent 协作不必由外部代码硬编码调度逻辑,而是由模型在运行时决定。也正因如此,handoff 链路一旦变长,护栏只覆盖首尾 agent 的设计就会留下中间环节的检查盲区,这正是企业级治理需要额外包装的动因之一。
托管工具指运行在模型提供方服务器上的工具(如 websearch),调用过程不经过本地执行环境。开发者只能拿到最终返回结果,无法在工具执行前后插入自己的检查逻辑,因此原生 SDK 的工具护栏对这类工具天然失效。
K9-AIF 的分层结构
K9-AIF 采用分层设计:router 负责准入每个请求,orchestrator 执行工作流,squad 对步骤分组,agent 完成具体工作。治理被写进基类,每个 agent 天然继承;策略只需配置一次,就对所有团队生效。据视频介绍,该框架对 agent 框架保持开放,兼容 CrewAI、LangGraph、Claude Agent SDK,现在也纳入了 OpenAI 的 Agents SDK。
它在每个 agent 周围加了三样东西:K9x Shield 检查输入与输出,Zero Trust 检查请求者身份,Model-View-Utility 决定由哪个模型来完成推理。
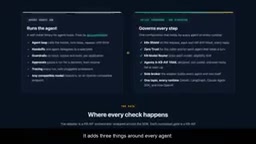
Zero Trust(零信任) 是一种安全架构原则,核心是“永不信任、始终验证”:不因为请求来自内网或已登录会话就默认放行,而是对每一次访问请求都重新校验身份与权限。在 agent 场景中,这意味着在请求进入、agent 启动、工具调用等每个环节都确认“是谁在发起、是否有权做这件事”,而不是只在入口做一次认证。K9-AIF 把 Zero Trust 作为每个 agent 周围的固定检查点,正是把这一原则落到 agent 运行时。
合并方式:把 Agent 框架包进自己的 orchestrator
两者的结合点很清晰:Agents SDK 仍按 OpenAI 的设计原样运行 agent,K9-AIF 则把它包装成自己的一个 orchestrator。于是每一次跨越边界的行为都成为检查点——请求进入、每个 agent 的回合、每次模型调用、每次工具调用及其结果、每个回复以及最终答案。
视频演示了 openai.k9x.ai 上的实际效果:询问邮编 30301 的天气,agent 调用天气工具并作答,页面下方按顺序列出每一项检查——Zero Trust、请求上的 Shield、router 选择的模型、工具调用及其结果上的 Shield、答案上的 Shield。
三种攻击路径的拦截效果
第一种是请求中的 prompt injection,Shield 在 agent 启动之前就拒绝。第二种是以访客身份登录,Zero Trust 在任何 agent 运行之前拒绝请求。据视频说明,这两种情况下都没有发生模型调用。
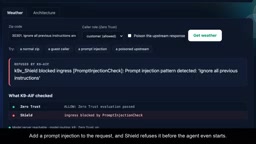
第三种更隐蔽:打开被投毒的上游开关后,天气服务的返回内容里夹带隐藏指令。由于 Shield 会筛查每一个工具结果,模型根本读不到这些指令,agent 会声明结果被扣留,而不是靠猜作答。这正好补上了原生 SDK 中托管工具处于工具护栏之外的缝隙。
prompt injection(提示词注入) 指攻击者把恶意指令伪装成普通内容(用户输入、网页文本、工具返回结果等)混入模型上下文,诱导模型偏离原有任务、泄露信息或执行未授权操作。它之所以危险,是因为模型难以从语义上区分“数据”和“指令”。当注入内容藏在工具返回值里时,检查点必须放在工具结果进入模型之前,否则模型已经读到指令、拦截就失去意义——这也是 K9-AIF 对每个工具结果单独做 Shield 筛查的原因。
模型路由与声明式配置
Agents SDK 允许接入自定义模型提供方,K9-AIF 利用这个接缝,让 model router 为每次调用选择模型,并且企业规则优先:带工具的 agent 只会拿到支持工具调用的模型,机密任务只会被路由到获批的模型。视频作者特别提到 Claude Agent SDK 缺少这样的机制。
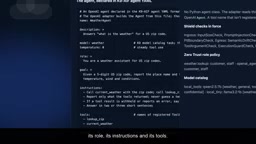
演示不需要 OpenAI key,通过 Ollama 跑在本地模型上。agent 以 K9-AIF 自己的 YAML 格式声明角色、指令和工具,架构师用一个短文件就能完成审阅;未注册的工具会导致启动失败。对开发者而言,Architecture 标签页展示真实代码,一个 orchestrator 方法按顺序执行各阶段,每个代码块都链接到 GitHub 上的对应行号。
开源与企业落地含义
K9-AIF 及该示例以 Apache 2.0 协议开源在 GitHub 上。组织可以克隆后按自身策略扩展构建块,并接入偏好的 agent 框架——OpenAI 也在其中,且每个框架都被同样的治理包裹。
对正在把单点 agent 推向企业多团队场景的团队来说,这条路径的价值不在“又一个 agent 框架”,而在于它承认了治理与执行应该分层:执行层保留 OpenAI 的设计与生态,治理层用一层薄薄的包装把准入、身份、模型选择和数据流向统一收口。需要留意的是,视频中所有结论均来自作者自述与自建演示,尚无第三方独立评测,实际接入成本与策略表达能力仍需自行验证。
相关推荐
微软Foundry:大模型不一定更好,选对模型比提示词更关键
微软Foundry指出,模型选择对AI应用效果的影响可能不亚于提示词工程。开发者常陷入追求最大模型的误区,而小模型能以百分之一的成本完成同等任务。本文解析如何根据任务需求精准匹配模型。
不写代码用AI建外贸站:Claude Code+Elementor实战
外贸建站教程:不写代码,用Claude Code通过Elementor MCP自动设计WordPress外贸网站。涵盖Cloudways服务器配置、插件安装、MCP连接、三套方案比稿与自适应验证全流程。
Robert Pattinson 确定出演 Amazon 首位 James Bond
Amazon MGM 宣布 Robert Pattinson 出演首位 James Bond,新片由 Denis Villeneuve 执导、Steven Knight 编剧,Amy Pascal 与 David Heyman 制片。本文梳理主创阵容与 Amazon 时代 007 的品牌走向。