OpenAI安全报告负责人离职,公开批评公司安全文化
OpenAI安全报告负责人离职后公开批评公司安全文化,折射出前沿AI实验室发布节奏与安全审查之间的结构性张力。
OpenAI一位深度参与模型发布安全流程的核心负责人在离职后公开批评公司的安全文化,引发行业广泛关注。事件的核心不仅是一次人事变动,而是指向了前沿AI实验室普遍面临的结构性矛盾:在激烈的竞争压力和快速迭代的发布节奏下,安全团队的审查意见是否真正具有决策权重,还是流于形式。由于发声者亲历过完整的安全评估流程,其批评比外部质疑更具直接冲击力,也促使外界重新审视实验室对外公布的安全承诺与内部实际运作之间可能存在的落差。随着AI能力不断增强,如何保障安全团队的话语权,正成为衡量前沿实验室是否值得信任的关键标准。
事件概览
OpenAI的一位安全报告负责人在离职后公开批评了公司的安全文化,这一消息迅速引发行业关注。根据北京时间10月3日发布的报道,这位曾深度参与模型发布安全流程的核心人员,选择在离开后谈论自己的离职原因,让外界对前沿AI实验室的发布节奏与安全审查机制产生了更多疑问。
当一位直接负责安全评估的人决定离开,并公开发声时,这往往不只是个人职业选择的问题,更可能折射出组织内部在安全优先级上的某种张力。对于一家正在推动最前沿模型落地的公司而言,这类声音值得被认真对待。
为什么这件事值得关注
前沿AI实验室的模型发布,本质上是在能力推进与风险控制之间寻找平衡。安全报告负责人处在这个平衡的关键节点上——他们的工作是在模型对外发布前,评估潜在风险、给出审查意见。当这样一个角色选择离开并公开批评,意味着内部流程可能存在某些难以通过常规渠道解决的分歧。
行业此前已多次出现类似信号。过去一段时间里,围绕AI安全与商业化节奏的争论始终没有停止,部分核心研究人员的流动也屡屡成为话题焦点。这次事件再次把一个核心问题推到台前:在激烈的竞争压力下,安全审查是否被赋予了足够的权重?
发布节奏与安全审查的矛盾
前沿模型的迭代速度越来越快,这意味着每一次发布背后的安全评估窗口也在被压缩。如果安全团队的意见无法在决策链中获得足够分量,审查就可能流于形式。离职者的公开表态,恰恰指向了这种潜在的结构性问题——不是没有安全流程,而是流程的执行是否受到足够的尊重。
在AI行业,"安全评估窗口"通常指模型正式对外发布前,安全团队进行红队测试(Red Teaming)、危害评估和政策审查所占用的时间。主流前沿实验室普遍建立了分级的安全框架——例如Anthropic的"负责任扩展政策"(RSP)和OpenAI的"准备框架"(Preparedness Framework)——规定模型在达到特定风险等级时必须满足相应的缓解措施才能发布。然而,这些框架的实际约束力高度依赖内部执行文化:当商业压力或竞争时间节点与安全评估结论产生冲突时,最终拍板的决策权归属往往决定了安全承诺是真正的"硬性门槛"还是可协商的"软性建议"。离职者的公开批评,正是对这一执行层面可信度的直接质疑。
对行业的潜在影响
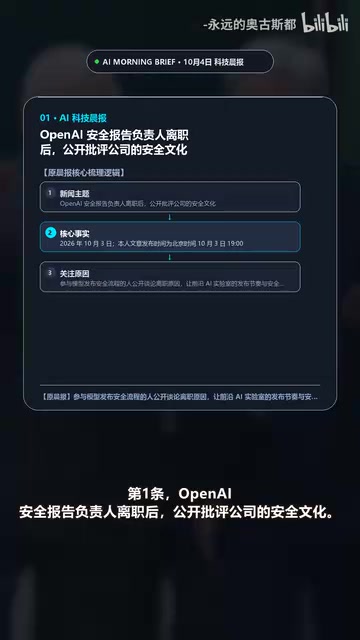
这类来自内部的批评,比外部监管或媒体质疑更具冲击力,因为发声者亲历过完整的安全评估过程。它会促使更多人重新审视:前沿实验室对外公布的安全承诺,与内部实际运作之间是否存在落差。
对整个行业来说,这也是一个提醒。随着AI能力不断增强,公众和监管机构对透明度的要求只会越来越高。实验室如何处理内部不同意见、如何保证安全团队的话语权,正在成为衡量一家公司是否值得信任的重要标准。
这并非OpenAI首次面临来自内部的安全文化质疑。2023年至2024年间,多位安全研究人员和高管相继离开,包括联合创始人Ilya Sutskever、超级对齐团队负责人Jan Leike等人,其中部分人在离职时明确表达了对公司安全优先级的担忧。这种人员流动模式在硅谷通常被视为组织文化信号,而非单纯的个人职业选择。监管机构和研究社区已开始将"核心安全人员留存率"纳入评估AI实验室治理成熟度的非正式指标之一,因为安全能力在很大程度上依赖人员的经验积累与组织记忆,而非仅仅依靠书面流程。
还有哪些待观察的问题
目前公开信息仍然有限,离职者具体批评了哪些环节、OpenAI方面是否会作出回应,都还需要进一步跟进。但可以确定的是,这件事不会是孤立的个案,而是前沿AI治理这一宏大议题中的又一个注脚。
对关注AI发展的读者而言,这类事件的价值不在于某一次具体的争议,而在于它提醒我们:技术能力的狂飙突进,必须有与之匹配的安全治理机制。否则,再强大的模型也可能埋下难以预估的隐患。后续的进展,值得持续关注。
相关推荐

WorkBuddy保姆级教程:半小时跑通自动化工作流
WorkBuddy 自动化工作流保姆级拆解:为什么大多数人只把它用成聊天软件,27 个支点课程与 12 个模板如何帮助新手半小时跑通落地实操,附使用边界提醒。

Codex云端模式详解:环境配置与适用场景
本文详细解析Codex云端模式的工作原理、环境配置步骤及适用场景,包括如何创建环境、连接GitHub仓库、设置定时任务,并对比云端与本地模式的差异,帮助开发者高效利用Codex。

Claude Code免费使用真相:三条路与一个骗局
Claude Code 免费使用是否可行?本文拆解 Pro、Max 的真实成本(含汇率与税费)、社区免费方案的技术原理与隐私代价,以及假安装包、钓鱼页面等安全陷阱,并给出访客通行证、开源贡献者计划和本地模型三条合法免费路径。