OpenAI发布前沿AI民主治理蓝图:赋能网络安全防御者
OpenAI发布前沿AI民主治理蓝图第二部分,聚焦赋能网络安全防御者。
OpenAI发布前沿AI民主治理蓝图第二部分,聚焦如何赋能网络安全防御者。文章指出,前沿AI正重塑网络攻防格局,治理需平衡安全底线与防御创新。蓝图围绕四大支柱展开:以前沿AI直接赋能防御者、强化模型层安全保障、推动网络安全现代化、建设更具韧性的公共机构。这一取向将“赋能防御”置于治理核心,可能影响未来AI安全监管基调从合规要求转向防御能力建设。但落地仍面临合法与滥用边界界定、工具普及和国际协调等挑战。
在人工智能技术飞速演进的时代,如何对前沿AI进行民主治理已成为全球性议题。OpenAI近期发布了系列文章的第二部分,聚焦于一个关键领域:如何赋能网络安全防御者,利用前沿AI构建更强的数字防线。
为什么网络安全成为前沿AI治理的焦点?
前沿AI模型展现出的能力正在重塑网络攻防的格局。一方面,攻击者可能利用AI加速漏洞发现、自动化钓鱼攻击或生成更难以检测的恶意代码;另一方面,防御方同样可以借助AI实现威胁的实时识别、异常行为分析和自动化响应。OpenAI在这份蓝图中明确提出,政策制定者、技术开发者与公共机构需要协同行动,确保AI的安全红利能够被防御方充分获取,而非让攻击方抢占先机。
这一议题的核心在于“治理”与“赋能”的平衡。过于严苛的管制可能延缓防御技术的迭代,而过于宽松的环境则可能纵容滥用。OpenAI的提议倾向于在建立明确安全底线的前提下,为合法的网络安全研究与应用开辟通道。
前沿AI模型通常指能力接近或超越当前最先进水平的大规模人工智能系统,如大型语言模型、多模态模型等。这类模型具有通用性强、能力涌现快、潜在风险高的特点,其开发与部署往往涉及巨额算力和数据资源。与传统的专用AI不同,前沿AI的滥用门槛更低、影响范围更广,因此成为治理讨论的核心对象。在网络安全领域,前沿AI可能被用于自动化漏洞挖掘、生成高逼真度的钓鱼内容或绕过现有防御机制,这使得针对其的治理框架必须兼顾能力提升与风险控制。
民主治理在AI语境下并非指代国家政治制度,而是强调多元利益相关者(包括开发者、用户、政府、公民社会等)共同参与决策的治理模式。其核心要素包括透明度、问责制、包容性协商和可申诉机制。OpenAI提出的“前沿AI民主治理蓝图”旨在通过公开议程、多方对话和制度设计,避免少数技术巨头或单一政府垄断AI规则制定权。这种治理思路试图在创新激励与公共安全之间建立动态平衡,但也面临执行效率与代表性之间的张力。
蓝图的四大支柱:从防护到制度韧性
根据OpenAI的概述,该蓝图围绕四个相互关联的方向展开:
第一,以前沿AI直接赋能防御者。 这包括开发专门面向安全运营的AI能力,例如更精准的威胁情报分析、自动化的事件分类与响应建议,以及帮助防御者理解复杂攻击链的辅助工具。关键在于让防御方能够以与攻击方相当甚至更快的速度利用AI技术。
第二,强化安全保障措施。 OpenAI强调需要在模型层面建立更坚固的护栏,防止前沿AI被用于恶意网络活动。这涉及访问控制、滥用监测以及针对高风险能力的部署限制。
第三,推动网络安全的现代化。 传统安全基础设施在面对AI驱动的攻击时可能力不从心。蓝图呼吁对防御体系进行升级,包括采用AI原生安全工具、改进漏洞管理流程,以及促进威胁信息的共享机制。
第四,建设更具韧性的公共机构。 网络安全不仅是技术问题,更是治理能力问题。OpenAI提出应加强政府机构、关键基础设施运营方与私营部门之间的协作,建立适应AI时代的应急响应框架和监管能力。
威胁情报分析是指收集、处理和分析关于潜在或现有网络攻击的信息,以帮助组织预防和响应安全事件。在AI赋能下,威胁情报系统可以自动聚合多源数据(如漏洞数据库、恶意软件样本、暗网论坛信息),利用自然语言处理和知识图谱技术提取攻击者战术、技术与程序(TTP),并预测攻击趋势。前沿AI模型能够加速情报的关联分析与优先级排序,使防御者更快识别高风险威胁。然而,情报的准确性和隐私合规仍是关键挑战。
AI原生安全工具指从设计之初就以人工智能为核心驱动力的安全产品与平台,而非在传统安全工具上简单叠加AI模块。这类工具通常具备持续学习、自主决策和自适应响应能力,例如基于强化学习的入侵检测系统、利用生成模型模拟攻击路径的自动化渗透测试平台。其优势在于能够应对高速演变的攻击模式,但也带来可解释性不足、对抗性攻击脆弱等新风险。蓝图中呼吁的“网络安全现代化”正是希望推动这类工具的规范发展与广泛部署。
对行业与政策制定者的启示
这份蓝图的发布,反映出前沿AI开发者在治理议题上主动设置议程的倾向。对于网络安全行业而言,这意味着AI安全工具将迎来更明确的政策支持与市场需求。对于政策制定者,则需要在鼓励创新与防范风险之间找到可操作的平衡点。
一个值得关注的信号是,OpenAI将“赋能防御者”置于治理框架的核心位置,而非仅仅强调限制。这一取向如果得到广泛采纳,可能会影响未来AI安全监管的基调——从单纯的合规要求,转向对防御能力建设的实质性投入。
不过,蓝图的落地仍面临挑战。如何界定“合法防御”与“潜在滥用”之间的边界,如何确保中小企业和公共机构也能获得先进的AI防御工具,以及如何在国际层面协调治理标准,都是后续需要回答的问题。OpenAI的提案提供了讨论的起点,但真正的考验在于多方利益相关者能否形成共识并付诸行动。
相关推荐
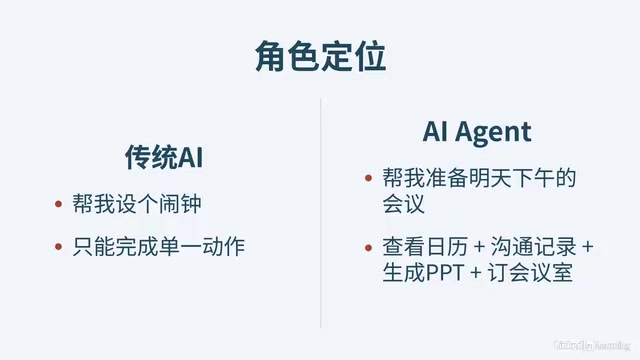
AI Agent快速上手指南:从概念到实战的完整拆解
基于B站《AI Agent快速上手》课程,系统梳理AI Agent的定义、三大核心能力、工作流程、发展简史与五类形态,并剖析理解失败、记忆错乱、工具调用故障与权限越界等真实落地边界,附搭建组件清单与实践建议。

Java+AI工程落地:SpringAI与LangChain4j实战解析
基于B站UP主虚树的Java AI应用教程,解析SpringAI与LangChain4j的技术差异与选型逻辑,涵盖RAG、MCP、模型微调及智能客服、知识库系统实战路径,帮助Java开发者快速切入AI应用开发。
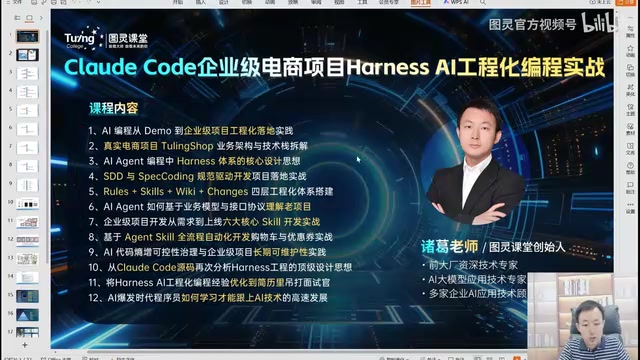
DeepSeek Harness实战:AI工程化编程从入门到企业级落地
基于B站诸葛老师课程,系统梳理Harness AI工程化编程:从提示词工程到智能体的演进、Claude Code结合国产大模型的企业级电商项目实战,以及幻觉、代码不规范、降智等AI编程痛点的应对方法。