OpenShip:无锁定的开源 PaaS,云端与自建自由切换

OpenShip 是一款开源 PaaS,主打零供应商锁定,支持云端与自建双轨部署。
OpenShip 是一款以「零锁定」为核心卖点的开源 PaaS 平台,在 Product Hunt 上获得第 4 名。它提供类似 Heroku、Railway 的一键部署体验——自动处理构建、部署、域名、SSL、监控、备份与密钥管理——同时通过无专有运行时的设计保留用户的退出自由:即便移除 OpenShip,底层应用仍可正常运行。平台支持官方云端托管与用户自建/本地部署两种模式,且两者之间可无缝迁移。目标用户主要是重视数据主权、对成本敏感或警惕供应商绑定的技术团队。作为新产品,其功能承诺的实际兑现程度、迁移的无摩擦程度以及开源社区的活跃度,仍有待真实生产环境的检验。
一款主打「零锁定」的开源部署平台
在 Product Hunt 上,OpenShip 以开源 PaaS(平台即服务)的定位登上榜单第 4 名,获得 117 个投票与 15 条评论。它的核心卖点直击开发者的老痛点:既想要托管平台的省心,又不想被单一供应商绑死。
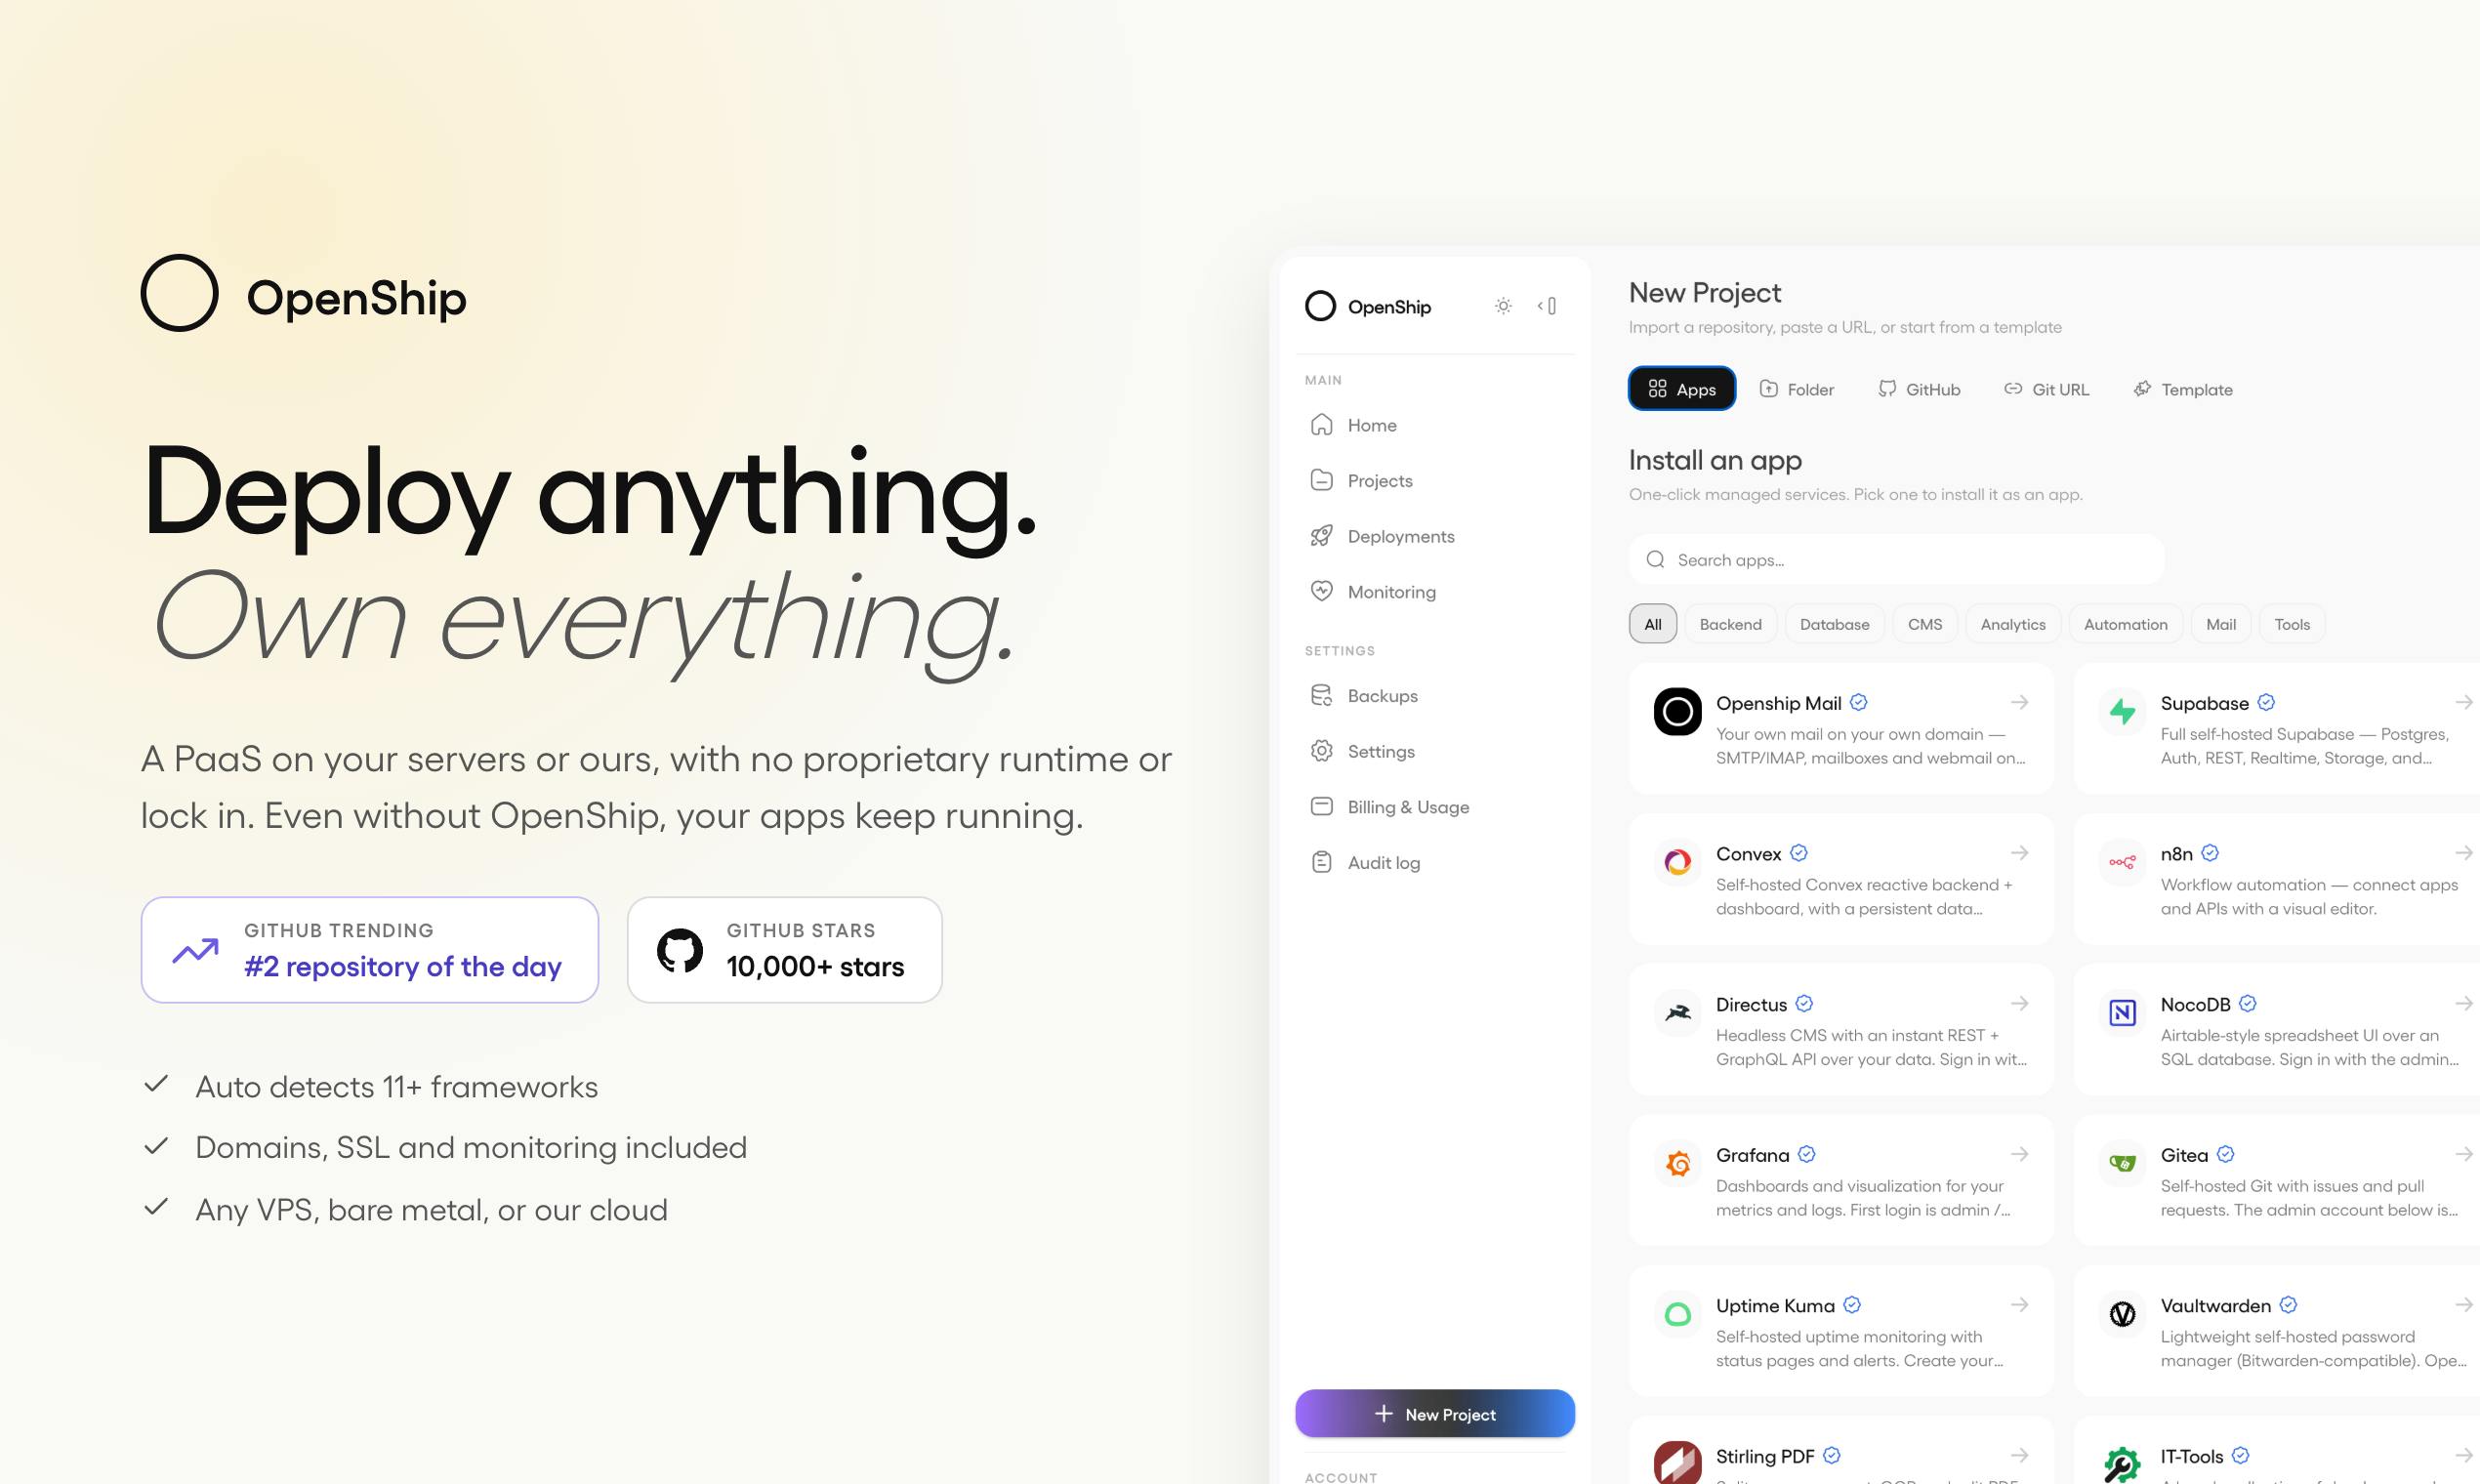
OpenShip 的口号简洁有力——「Deploy anything. Own everything.(部署任何东西,拥有一切)」。它承诺你只需推送代码,平台便会自动处理构建、部署、域名、SSL 证书、监控、备份、密钥管理,以及应用所依赖的各类服务。这套流程与 Heroku、Vercel、Railway 等成熟 PaaS 的体验并无二致,但差异在于它的开源属性与运行位置的灵活性。
「No Lock In」到底意味着什么
供应商锁定(vendor lock-in)是云原生时代绕不开的话题。许多 PaaS 依赖专有运行时或私有协议,一旦迁移,往往要重写部署配置甚至改造应用架构。OpenShip 试图从根本上规避这一点。
官方描述强调三个关键承诺:没有专有运行时(No proprietary runtime)、没有供应商锁定(No vendor lock in),以及最有说服力的一句——「Remove OpenShip and your apps keep running.(移除 OpenShip,你的应用照常运行)」。这意味着 OpenShip 更像是标准化容器与部署流程的编排层,而非把应用捆绑进自己的封闭生态。理论上,即便有一天你决定弃用它,底层应用不会因此瘫痪。
云端托管与自建部署的双轨模式
OpenShip 提供两种运行方式:一是使用官方的 OpenShip Cloud 全托管服务,开箱即用;二是把它自托管在你自己的云服务器或本地机房(on-prem)上。真正有价值的是——你可以在两者之间自由迁移,而无需改变部署方式。
这种设计对不同阶段的团队都有吸引力:初创项目可以先用云端快速起步,随着规模增长或出于合规、成本考量,再平滑迁移到自有基础设施,避免了推倒重来的迁移成本。
「没有专有运行时」这一承诺的技术实现通常依赖容器化标准,尤其是 Docker 与 OCI(Open Container Initiative)镜像规范。传统 PaaS 如早期的 Heroku 使用私有 Buildpack 和 Dyno 运行时,应用打包方式与平台深度耦合;而以容器为核心的部署方案,只要宿主环境支持 Docker 运行时,镜像即可在任何云或本地机器上执行。OpenShip 声称的「移除后应用照常运行」,本质上是将应用交付单元标准化为可移植容器,而非平台私有格式。这与 Kubernetes 生态的设计哲学一脉相承——平台作为调度层存在,不侵入应用本身的运行态。
「on-prem(本地部署)」是 on-premises 的缩写,指将软件运行在企业自有的物理服务器或私有数据中心,而非使用第三方云服务商的基础设施。选择 on-prem 的常见动因包括:数据合规要求(如 GDPR、医疗或金融监管要求数据不得出境)、长期运营成本优化(大规模工作负载下自有硬件可能比按需付费的云更经济),以及对网络延迟和数据主权的精细控制。对于 PaaS 产品而言,同时支持云端与 on-prem 是一项架构挑战,因为两种环境在存储后端、网络拓扑和身份认证机制上存在显著差异,这也是文章「值得关注的问题」一节中所提隐性迁移摩擦的主要来源。
面向哪些开发者
从 Product Hunt 的分类标签看,OpenShip 归属于 Open Source、SaaS、Developer Tools 与 GitHub 生态。它的目标用户画像相当清晰:
- 重视数据主权的团队:希望应用与数据留在自己掌控的服务器上。
- 对成本敏感的中小团队:自托管可以规避托管平台随规模增长的费用膨胀。
- 推崇开源、警惕锁定的技术团队:开源意味着可审计、可定制、可长期维护。
对这类用户而言,OpenShip 想成为 Heroku 式体验的开源替代品,同时保留退出的自由。
值得关注的问题
作为一款刚在 Product Hunt 亮相的新产品,官方文案对功能承诺很丰满,但外部可验证的信息相对有限。几个仍待观察的方面:
- 成熟度与稳定性:构建、监控、备份、密钥管理等是一整套复杂系统,实际的可靠性需要更多真实生产环境的检验。
- 迁移的无缝程度:「无需改变部署方式」的承诺听起来理想,但云端与自建环境在网络、存储、权限上的差异,往往会带来隐性摩擦。
- 社区与生态:开源 PaaS 的长期竞争力很大程度上取决于社区活跃度、插件生态与文档质量。
小结
OpenShip 抓住了「托管便利」与「基础设施自主」之间的经典矛盾,用开源 + 双轨部署的组合给出自己的答案。它的理念——让开发者既能享受一键部署,又不被平台绑架——对厌倦供应商锁定的团队颇具吸引力。至于产品能否兑现这些承诺,则要看它在真实场景中的表现与社区的持续投入。对正在评估 Heroku、Railway 等平台替代方案的团队来说,OpenShip 值得放进待观察清单。
相关推荐

AI Agent上线一周被回滚:链式衰退如何毁掉自动化
一位开发者分享AI Agent上线一周即回滚的真实复盘:业务成功率链式衰退导致端到端成功率不足60%。本文剖析根因,并给出精简步骤、确定性收敛进代码、增加人工卡点三大优化方案。

AI数字员工系统拆解:Agent工作流真能平替基础岗位吗?
一篇关于AI数字员工系统与Agent自动工作流的深度拆解,分析智能体、数字人、短视频矩阵、智能获客与AI员工等功能的真实能力与风险,帮你理性看待"一键平替岗位"的营销话术。

钉钉官方开源CLI:用一个dws把企业协作变成AI可编程工作台
钉钉官方开源命令行工具 dws,用一个统一入口串起企业协作能力,并针对 AI Agent 做了结构化 JSON、字段投影、OAuth 安全等深度适配,让智能体直接操作真实业务,形成从读取到执行的完整闭环。