Palo Alto Networks 45亿美元收购Applied Compute
Palo Alto Networks 45亿美元收购Applied Comp…
Palo Alto Networks拟以45亿美元收购Applied Compute,向计算层安全延伸。
Palo Alto Networks宣布将以45亿美元收购Applied Compute,原始信息仅来自Hacker News的一条简短帖子,未披露支付方式、交割时间与监管状态。Applied Compute的业务细节同样缺失,其技术方向只能从名称和收购方战略推测。文章分析认为,随着AI推理和数据密集工作负载在企业自有环境中运行,攻击面正从网络边界向计算运行时迁移,安全厂商需要介入计算过程本身以维持可见性。45亿美元的价码表明Palo Alto Networks对该方向战略估值较高,但交易属于能力补强还是防御性卡位,仍需等待官方披露。
Palo Alto Networks 45亿美元收购Applied Compute
根据Hacker News上的一条简短信息,网络安全厂商Palo Alto Networks宣布将以45亿美元收购Applied Compute。这条帖子在发布时仅获得6个点数、0条评论,说明它在技术社区中尚未引发广泛讨论。但交易金额本身足以说明,这笔收购在网络安全与AI计算交叉领域值得关注。
交易概况:一笔45亿美元的收购
Hacker News的信息非常精简,只有标题与交易金额,没有披露支付方式(现金或股票)、交割时间、监管审批状态等细节。可以确认的事实只有两条:收购方是Palo Alto Networks,被收购方是Applied Compute,交易对价为45亿美元。
对于Palo Alto Networks而言,45亿美元属于其历史上规模较大的并购动作之一。这家公司长期通过收购扩展能力边界,从传统防火墙业务逐步延伸到云安全、SASE、SOAR等方向。此次将标的指向一家名为Applied Compute的公司,延续了“用并购补齐技术拼图”的一贯路径。
Applied Compute 是谁:名称背后的信号
原始素材没有提供Applied Compute的业务描述、产品线或客户信息,因此无法对其技术细节下定论。但从公司名称来看,“Applied Compute”通常指向将计算能力应用于具体场景的方向,而不是通用芯片或基础算力租赁。
结合收购方身份,一种合理的解读是:Palo Alto Networks希望把安全能力嵌入到计算发生的更底层位置。当AI推理、数据密集处理等工作负载越来越多地运行在企业自有环境中,安全厂商需要理解甚至介入这些计算过程本身,而不只是在外围做流量检测。需要强调的是,这一判断属于对交易逻辑的推演,原始素材并未给出Applied Compute的具体产品形态。
为什么安全厂商要买“计算”
传统网络安全产品的价值锚点在于边界与流量:防火墙看包、EDR看端点、CASB看SaaS访问。但当企业开始把敏感数据和模型推理放在自己的基础设施上运行时,攻击面会向计算层迁移。安全厂商如果只停留在网络层,会逐渐失去对关键风险的可见性。
把计算能力纳入安全栈,可能带来几个直接好处:更细粒度的运行时监控、对AI工作负载的上下文感知、以及在数据被处理的过程中实施策略。这也是近年来安全与基础设施厂商频繁交叉并购的宏观背景。45亿美元的价码表明,Palo Alto Networks认为这一方向的战略价值足够高,愿意支付显著溢价。
运行时监控(Runtime Monitoring)指的是在应用程序或工作负载执行过程中,持续采集其行为数据(如系统调用、内存访问、网络连接、文件操作等),并与预期基线比对以发现异常的技术手段。与传统静态扫描或边界流量检测不同,运行时监控能捕捉到攻击者在计算发生时的实际动作,尤其适用于AI推理服务这类动态生成代码、频繁加载模型权重的场景。在云原生环境中,eBPF等技术使运行时监控可以低开销地嵌入内核层,成为安全厂商向计算层延伸的关键抓手。
SASE(Secure Access Service Edge)和SOAR(Security Orchestration, Automation and Response)是Palo Alto Networks通过收购扩展的两大方向。SASE将网络连接与安全策略(如零信任、CASB、防火墙即服务)融合为云交付服务,代表其从硬件防火墙向订阅制云安全转型;SOAR则聚焦安全事件的编排与自动化响应,提升运营效率。这两类并购的共同逻辑是:在传统边界模糊化后,通过补齐云侧和运营侧能力维持平台完整性。此次收购计算层标的,可视为这一逻辑向更底层基础设施的延伸。
信息缺口与需要关注的问题
这笔交易目前公开的信息极少,以下问题尚待披露:Applied Compute的收入规模与盈利能力、收购是否包含对赌或留任条款、是否涉及反垄断审查、以及该团队将并入Palo Alto Networks的哪条产品线。
Hacker News上0条评论也说明,技术社区还没有形成对这笔交易的讨论与拆解。对于关注网络安全与AI基础设施的读者,建议等待官方新闻稿与监管文件,再判断这笔收购属于能力补强还是防御性卡位。就现有信息而言,唯一可以确定的是金额与双方名称;其余分析都应被视为对交易动机的合理推测,而非事实。
相关推荐
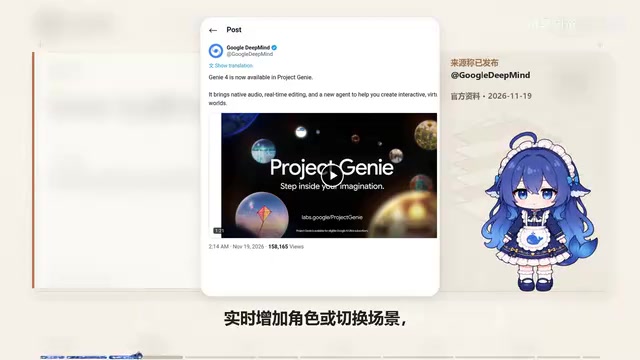
Gemini 4双模型曝光,Genie 4世界模型上线,AI研发自我加速
11月19日AI晚报汇总:DeepMind Gemini 4 Sodium传闻曝光,Cursor上线Gemini 4 Neon拿下CursorBench 4.1 63.7%;Genie 4世界模型上线支持实时编辑与原声音频;WorkBuddy接入GPT-6.2系列;OpenAI披露AI芯片设计提效与RSI研究指标。
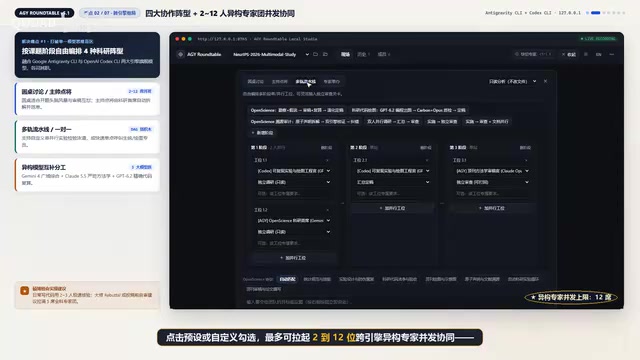
HY Roundtable:本地开源多智能体圆桌,让多个大模型盲评互怼审论文
HY Roundtable 是一款本地开源多智能体圆桌工具,把 Gemini 4、Claude Opus 5.5 与 GPT 6.2 请进本地研讨室,通过盲评互怼、交叉质询与代码复算,在投稿前揪出论文硬伤,并内置 Open Science 协议校验统计与配图。
GPT 6.2、Fable 5.2、Gemini 4 实测:一张图生成游戏UI谁最强
B站UP主实测GPT 6.2、Fable 5.2、Gemini 4用一张游戏原图生成完整UI:功能都能跑通,但设计还原度和交互质感差距明显。Fable 5.2表现力最佳却出现死循环事故,GPT 6.2均衡但图标跑偏,Gemini 4观感廉价。附LGUI Agent工作流与引擎导出方案解析。