Passport:一次登录,让工作应用与AI代理尽在掌控
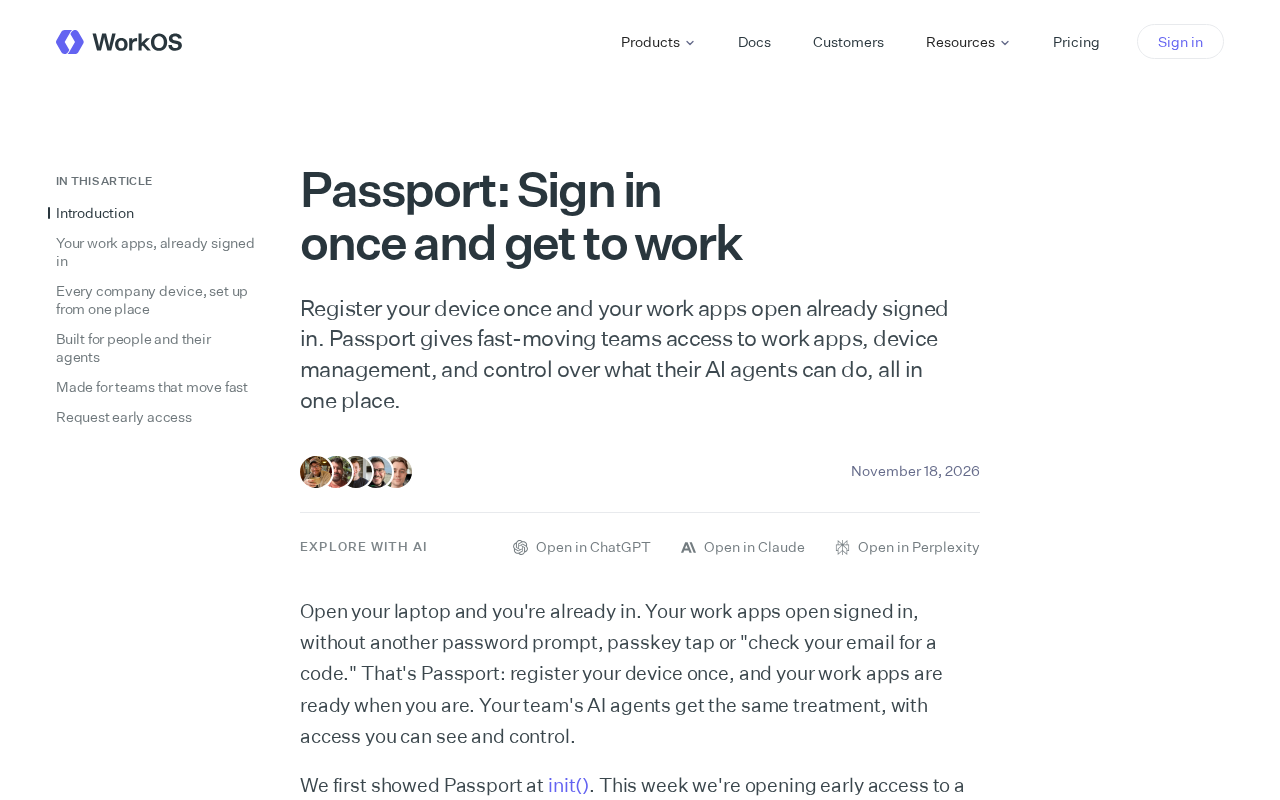
Passport 以设备注册为入口,整合应用登录、设备管理与 AI 代理控制。
Passport 提出“注册一次设备,所有工作应用自动登录”的体验,旨在解决团队在多应用间反复认证的碎片化问题。其核心是将工作应用访问、设备管理和 AI 代理控制三项能力整合到一个平台,让设备成为信任起点,并顺带管理 AI 代理的权限边界。文章分析了这种整合的价值:减少登录摩擦、降低工具切换成本,同时将代理治理纳入同一信任体系。但也指出公开信息以产品理念为主,设备信任撤销、代理权限细粒度控制和集成生态等关键细节尚不明确,产品能否兑现承诺仍需验证。
告别重复登录,Passport 重新定义团队工作入口
对于快节奏的团队来说,每天在多个工作应用之间切换、反复输入账号密码,不仅消耗时间,也分散了专注力。Passport 提出的解决方案很直接:注册一次设备,所有工作应用即已处于登录状态。这个看似简单的体验背后,是将设备管理、应用访问和 AI 代理控制整合到一个统一入口的产品思路。
根据官方描述,Passport 面向的是"快速移动的团队",核心能力包括三部分:快速访问工作应用、设备管理,以及控制 AI 代理能做什么。这三项能力放在同一个平台里,意味着团队不必在身份认证、终端管理和 AI 治理之间来回切换工具。
一次设备注册,解决应用登录碎片化
传统的工作流中,员工入职后需要为每个应用单独创建账号、设置密码,IT 部门还要逐一配置权限。Passport 的做法是反过来的:先注册设备,再让应用自动继承登录状态。
这种模式的优势在于减少了身份认证的摩擦。设备成为信任的起点,员工打开工作应用时无需再次证明身份。对于经常更换设备或远程办公的团队,这能显著降低因登录问题导致的工作中断。官方强调的"fast-moving teams",正是那些对工具切换成本敏感、需要快速响应的团队。
不过,这种便利性也引出新的问题:设备注册的边界在哪里?如果设备丢失或共享,信任如何撤销?官方素材没有给出细节,但这是评估此类方案时绕不开的维度。
设备信任(Device Trust) 是零信任安全模型中的基础概念:系统不再默认信任任何网络位置或用户,而是将“已注册且合规的设备”作为访问资源的前提条件。设备注册时通常会采集硬件标识、安全状态(如是否加密、是否越狱)等信息,并颁发设备证书或绑定密钥。此后应用访问时,系统通过验证设备证书来确认身份,而非反复要求用户输入密码。这种模式的优势是减少认证摩擦,但也带来设备丢失、共享或被盗用时的信任撤销难题——通常需要远程注销、证书吊销和重新注册机制。Passport 的“注册一次、应用自动登录”正是设备信任的典型应用,其安全性高度依赖设备生命周期的管理严谨性。
设备管理与 AI 代理控制合二为一
Passport 的另一层价值在于把设备管理和 AI 代理控制放在一起。随着 AI 代理开始代替员工执行任务,企业面临一个新的治理难题:代理能访问哪些数据、能执行哪些操作、在什么设备上运行。
把代理控制纳入与设备管理相同的平台,逻辑上是合理的——设备和代理其实是同一套信任体系的两端。员工用哪台设备工作,代理就在那台设备代表的身份下行动。这种设计让权限管理从"人"延伸到"人加代理"的组合,更贴近当前团队的实际工作方式。
官方将这三项能力描述为"一站式",但具体如何实现代理权限的细粒度控制、是否支持审计日志,目前公开信息有限。对于关注 AI 治理的团队,这些是后续需要重点验证的细节。
AI 代理治理指的是企业为自主执行任务的 AI 代理(如自动处理邮件、调用内部 API 的智能体)建立的一套权限与审计框架,核心包括:代理能以什么身份访问哪些数据、可执行哪些操作、行为如何被记录与回溯。与传统“人”的权限管理不同,代理的身份往往依附于其运行设备和发起员工,因此需要将设备信任与代理授权绑定。当前业界常见做法是采用最小权限原则、短期凭证和操作日志审计,但细粒度控制仍缺乏统一标准。Passport 将代理控制与设备管理合并,实质上是把“设备即身份”的思路延伸到非人类主体,这一方向与零信任架构中“永不信任、持续验证”的理念一致,但落地效果取决于其权限模型是否足够精细。
对团队工作流意味着什么
从产品定位看,Passport 切入的是身份、设备与 AI 代理之间的交叉地带。这个位置此前通常由独立的身份提供商、MDM 方案和 AI 治理工具分别覆盖,整合到一个入口可以减少管理复杂度,但也要求产品在每一块都不掉队。
对中小团队而言,"一次登录就能开工"的体验本身就具备吸引力,因为它直接对应了新成员上手速度和日常工具切换成本。对安全要求更高的组织,则需要进一步评估设备信任模型和代理权限设计的严谨性。
目前 Passport 的公开信息仍以产品理念为主,缺少具体的实现细节和集成生态说明。它能否真正成为团队的工作入口,取决于后续在身份安全、设备覆盖和代理治理上的落地深度。
MDM(移动设备管理) 是企业 IT 用于统一配置、监控和保护员工终端(手机、笔记本、平板)的软件方案,典型功能包括设备注册、策略下发、应用分发、远程擦除和合规检查。传统上,MDM 与身份认证(如 SSO)、AI 治理工具是相互独立的产品类别,企业往往需要采购多套系统并做集成。Passport 将设备管理与应用访问、AI 代理控制合并到一个入口,实际上是在挑战这种“分而治之”的采购模式,优势是降低管理复杂度,劣势是每一块都需要达到专业工具的水准。对团队而言,这意味着更少的工具切换,但也需要评估其 MDM 能力是否覆盖现有终端类型和安全策略。
小结
Passport 试图用"注册一次、自动登录"的体验,把工作应用访问、设备管理和 AI 代理控制打包成一个入口。这个方向切中了团队在工具碎片化和 AI 治理上的真实痛点,但产品能否兑现承诺,还需要更多关于安全性、权限模型和生态集成的信息来验证。
相关推荐
黎曼猜想被Lean形式化验证?联合声明引发热议
Lean社区博客发布黎曼猜想形式化验证联合声明,在Hacker News引发359分、263条评论的热议。本文解析Lean与mathlib的形式化验证背景、社区两极反应,以及为何在读到原文前不宜断言黎曼猜想已被证明。

FBI与USDA遭黑客攻击:关键基础设施安全再响警报
FBI与USDA据报遭黑客攻击,FBI近几个月内第二次被入侵,本次目标为国家犯罪信息中心(NCIC)。本文分析事件细节、NCIC的战略价值及政府机构面临的共性安全挑战。
英国电网电池储能如何赚钱?
解析英国电网电池储能的盈利模式:频率响应、容量市场与批发套利如何叠加收入,以及运营中的策略权衡与市场风险。