PHP两个AI发现的高危漏洞,为何让半个互联网宕机?
两个AI发现的PHP高危漏洞波及4chan、Wikipedia等海量网站,凸显开源安全危机。
两个由AI发现的PHP高危漏洞导致4chan、DeviantArt、Wikipedia及大量个人博客出现严重问题,影响范围覆盖任何基于PHP构建的网站,尤其是WordPress站点。文章指出,漏洞可能允许远程代码执行、数据窃取或服务瘫痪,具体技术细节尚未公开。事件凸显了AI在漏洞挖掘中的双刃剑效应:既能辅助防御,也可能被攻击者利用。PHP因广泛部署、历史遗留系统和插件生态质量参差不齐而成为攻击重点,此次事件再次暴露互联网底层依赖的脆弱性,并引发对开源维护者如何跟上AI驱动漏洞报告速度的反思。
PHP,这个驱动了WordPress和无数网站的老牌编程语言,又一次因为安全漏洞成为焦点。据RSS来源报道,两个由AI发现的“ критических уязвимостей ”(critical vulnerabilities)导致了4chan、DeviantArt、Wikipedia以及无数个人博客在今天出现严重问题。这不仅仅是几个网站的小故障,而是波及全球互联网基础设施的连锁反应。
漏洞影响范围:从4chan到街角博客
报道明确指出,受影响的不只是4chan、DeviantArt和Wikipedia这些知名站点,还包括“街角酒吧发布狗狗照片的博客”——这意味着任何基于PHP构建的网站都可能中招,尤其是那些运行WordPress的站点。PHP作为服务器端脚本语言,支撑着互联网上绝大多数的内容管理系统,其安全漏洞的杀伤力呈指数级放大。
目前关于漏洞的具体技术细节尚未公开,但“critical vulnerabilities”的定性表明攻击者可能利用这些漏洞执行远程代码、窃取数据或直接导致服务瘫痪。对于普通用户而言,最直观的感受就是网站无法访问或功能异常。
远程代码执行(RCE) 是Web安全中危害最高的漏洞类型之一。当攻击者能够通过精心构造的输入,让服务器执行任意系统命令或脚本时,就实现了RCE。在PHP场景下,常见成因包括不安全的反序列化(unserialize() 处理用户可控数据)、文件包含漏洞(include/require 路径未过滤)以及危险函数(如 eval、system、exec)的误用。RCE一旦得手,攻击者可窃取数据库凭据、植入后门、横向移动至内网,甚至完全接管服务器。对于WordPress这类插件生态庞杂的CMS,一个存在缺陷的插件就可能成为RCE入口,且影响所有安装该插件的站点——这正是此次事件从知名平台蔓延至个人博客的典型路径。
AI发现漏洞:安全攻防的新变量
值得关注的是,这两个漏洞是由AI发现的。这标志着安全研究正在进入一个新阶段:AI不仅能辅助代码审计,还能主动挖掘出人类可能忽略的深层缺陷。虽然报道没有透露具体使用了哪种AI工具或方法,但这一事实本身已经足够震撼——AI正在成为漏洞挖掘的重要力量。
从积极的一面看,AI可以帮助开发者在漏洞被恶意利用之前进行修复;但从消极的一面看,攻击者同样可能利用AI来加速漏洞发现。这种双刃剑效应,让PHP这类广泛使用的开源技术的安全性面临更严峻的考验。
模糊测试(Fuzzing) 是漏洞挖掘的经典自动化手段:向目标程序输入大量随机或半随机的畸形数据,监控其是否崩溃或产生异常行为,从而定位潜在缺陷。现代AI增强的模糊测试结合了机器学习模型来生成更有针对性的输入,显著提升覆盖率与效率。此外,大语言模型(LLM)辅助代码审计 通过理解代码语义、识别危险模式(如未过滤的用户输入流入敏感函数)来发现逻辑漏洞。这些方法能够处理海量代码库,发现人类审计员因疲劳或经验盲区而遗漏的问题。但AI同样可能被攻击者用于自动化生成利用代码或加速漏洞挖掘,形成攻防两端的速度竞赛,这也是此次事件中“AI发现漏洞”引发广泛关注的技术背景。
为什么PHP漏洞总能掀起大风浪?
PHP之所以成为攻击者的“富矿”,与其历史包袱和广泛部署密不可分。大量遗留系统仍运行着旧版PHP,而WordPress等生态系统的插件质量参差不齐,进一步扩大了攻击面。此次事件再次提醒我们:互联网的底层依赖远比想象中脆弱。
对于网站管理员来说,当务之急是关注PHP官方和安全社区发布的补丁信息,及时更新版本。对于开发者而言,则需要在代码层面加强输入验证和权限控制,减少对危险函数的依赖。
WordPress插件生态 是PHP安全风险的重要放大器。WordPress本身核心代码经过严格审计,但全球有超过5万个插件,质量参差不齐,许多插件由个人开发者维护,缺乏安全审查和及时更新。插件通常拥有与核心相同的数据库和文件系统权限,一旦某个插件存在漏洞,攻击者便可绕过核心防护直接利用。更棘手的是,大量站点安装了不再维护的“僵尸插件”,即使官方发布补丁也无人更新。这种“长尾”分布使得单个PHP漏洞的影响面远超预期——从大型媒体到街角博客,只要运行着相同的脆弱插件组合,就会在同一时间被批量波及。
后续:补丁与反思
截至发稿,尚未有官方补丁发布的详细信息,但可以预见PHP社区将很快推出修复版本。此次事件也引发了一个更深层次的讨论:在AI辅助漏洞挖掘日益普及的今天,开源项目维护者如何跟上漏洞报告的速度?或许,AI不仅是漏洞的发现者,也应当成为自动化修复方案的一部分。
无论如何,这三个字母(PHP)再次证明了它在互联网中的分量——只是这一次,是以一种令网站所有者头疼的方式。
相关推荐
零成本AI超级员工系统实测:Agent自动化办公全链路拆解
拆解B站热传的零成本AI超级员工系统:Agent智能体、数字人口播、地图获客、AI客服法务等模块实测分析,揭示免费背后的算力门槛、数据合规风险与真实适用场景。
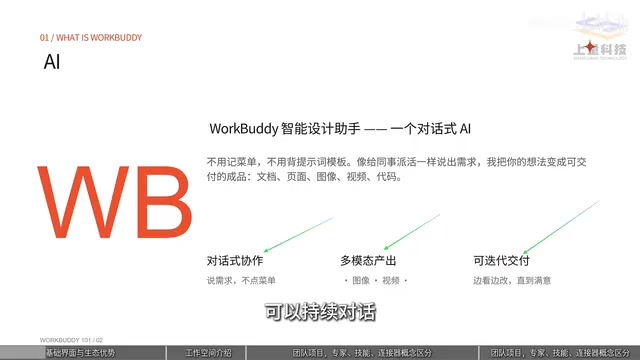
WorkBuddy智能体自动化实战:从零搭建AI工作流
WorkBuddy智能体教程精讲:解析腾讯WorkBuddy的界面布局、专家/技能/MCP连接器三大核心概念,以及助理、项目、定时任务和资料库的协作用法,附AI漫剧工作流实战思路。

AI跨界创作:Gemini作曲+Claude动画的万圣节实验
Reddit创作者用Gemini生成万圣节主题音乐,用Claude Opus 5.5制作复古风格动画,展示AI多工具协作的创作新路径,融合80年代乐观主义与60年代诡异美学。