破解版PS5本地跑AI模型:百token每秒背后的安全与法律红线

破解PS5以100+ tokens/秒运行本地大模型,揭示消费硬件AI潜力与安全法律风险。
一台被破解的PlayStation 5通过固件漏洞获取深层访问权限,重新分配CPU、解锁GPU并释放额外内存,使分叉版语言模型以原生方式运行,推理速度超过100 tokens/秒。然而,这一技术突破伴随着三重风险:索尼的安全防护被关闭,主机易受恶意软件和未授权访问威胁;非官方固件修改绕过温度与功耗保护,导致系统崩溃和硬件故障;篡改固件违反服务条款并可能触犯法律,用户面临封号甚至诉讼。文章指出,官方AI支持的缺失是用户走向破解的根本驱动力,呼吁索尼、开发者和监管机构协同寻找创新与安全的平衡点。
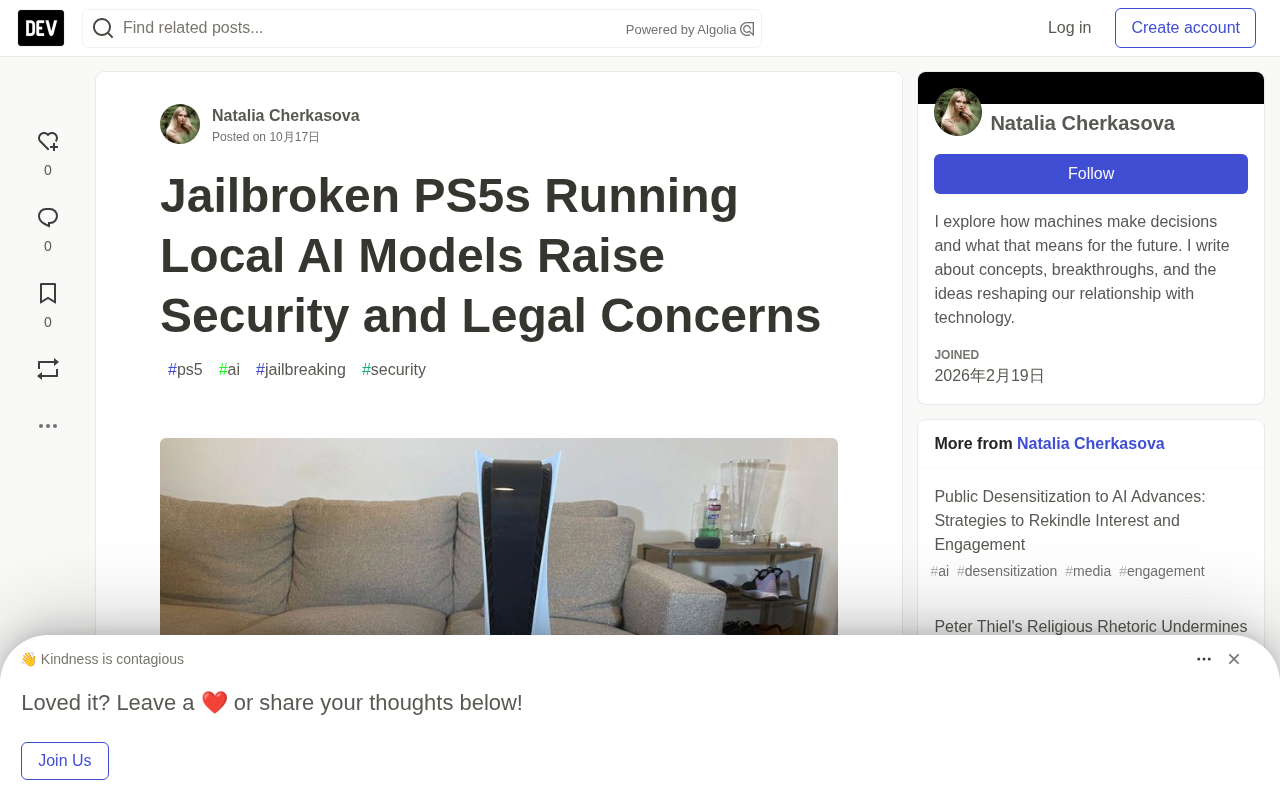
一台被破解的PlayStation 5,正在以超过100 tokens/秒的速度运行本地大语言模型——这个数字足以让不少专用AI硬件汗颜。但在这份技术惊艳背后,一条从固件篡改到法律风险的连锁反应正在形成。
破解如何释放PS5的AI算力
PS5运行本地AI模型的核心,在于绕过索尼的固件安全机制。破解过程利用固件漏洞获取系统深层访问权限,直接调用CPU、GPU以及额外解锁的内存资源。随后,经过针对性优化的分叉版PS5语言模型(PS5LM)以原生方式在主机上执行,不再受官方软件限制的约束。
技术上的关键操作包括四个方面:CPU被重新分配优先级,将算力倾斜给AI推理任务;GPU被解锁用于直接的模型执行,利用其并行处理架构加速token生成;固件修改释放出额外内存带宽,以承载大模型所需的数据吞吐;模型本身则针对并行处理和内存带宽做了深度优化,最终实现100+ tokens/秒的处理速度。
这套流程展现了消费级硬件在AI推理上的潜力,但每一步都建立在突破官方限制的基础上。
固件漏洞与自定义固件(CFW)
固件是介于硬件与操作系统之间的底层软件,负责初始化硬件并 enforcement 安全策略。PS5 的固件安全机制包含签名验证、安全启动链和内存保护等,确保只有索尼授权的代码可以运行。所谓“破解”,通常指利用固件中的漏洞(如缓冲区溢出、逻辑缺陷或未修补的调试接口)获取内核级代码执行权限,进而绕过签名检查,加载非官方代码或自定义固件。一旦获得这种深层访问权限,攻击者就能直接操作硬件资源,例如重新分配 CPU 核心、解锁 GPU 计算单元和调整内存控制器,从而为本地 AI 推理释放出官方系统原本限制的算力。这一过程与历史上游戏主机的破解路径类似,但 PS5 的硬件架构使其在 AI 负载下具备独特潜力。
本地大语言模型推理与 tokens/秒
大语言模型(LLM)的推理过程是自回归生成:模型根据已有上下文逐个预测下一个 token(词元),并将新 token 追加到输入中继续预测。tokens/秒 直接衡量生成速度,数值越高,交互越流畅。本地推理意味着模型权重完全驻留在设备内存中,不依赖云端 API,因此对内存容量和带宽极为敏感。PS5 搭载的定制 AMD APU 拥有统一内存架构,CPU 和 GPU 共享 16GB GDDR6 内存,带宽较高,这为运行中小规模模型提供了基础。然而,官方系统限制了 GPU 的通用计算访问和内存分配,破解后通过固件修改可以解锁这些资源,再配合针对并行处理和内存带宽优化的模型分叉(如 PS5LM),才能达到 100+ tokens/秒的速度。这一速度已接近部分专用 AI 加速硬件的水平,凸显了消费级游戏主机在边缘推理上的潜在价值。
三重风险:安全、稳定性与法律
安全防线的瓦解
破解意味着索尼内置的安全防护被主动关闭。主机随之暴露于恶意软件、未授权访问等威胁之下。文章指出,这种风险不仅危及单个用户的数据,还可能波及整个网络环境——被感染的主机可能成为攻击其他节点的跳板。
安全启动与可信执行环境(TEE)
现代游戏主机普遍采用安全启动链:从硬件熔断的根密钥开始,逐级验证固件和系统组件的数字签名,确保只有索尼签名的代码能够运行。可信执行环境(TEE)则是一个隔离的安全区域,用于处理敏感操作(如数字版权管理、支付和用户凭证)。破解固件通常需要禁用或绕过这些机制,例如通过漏洞篡改启动流程、关闭签名检查或直接修改 TEE 中的策略。一旦安全启动被破坏,恶意软件就可以在最高权限下持久化,窃取用户数据、劫持网络流量,甚至将主机变成僵尸网络节点。这正是原文所指“安全防线瓦解”的技术实质:不是单一防护失效,而是整个信任链的崩溃。
系统稳定性的代价
对闭源固件的非官方修改天然伴随着兼容性风险。不兼容的改动可能导致系统崩溃或永久性损伤。话说回来,超频和资源过度占用会让CPU与GPU超出设计负荷,而厂商原本设置的温度与功耗保护机制恰恰在破解过程中被绕过,过热和硬件故障因此成为现实威胁。
超频、功耗墙与热设计功耗(TDP)
厂商为游戏主机设定的时钟频率和功耗限制,是在散热能力、噪音和长期可靠性之间权衡的结果。CPU 和 GPU 的功耗墙(power limit)与温度墙(thermal limit)由固件动态管理,防止硬件超出设计负荷。破解后,用户或破解工具可能解除这些限制以榨取更多算力,导致芯片在超出额定 TDP 的状态下运行。短期看可能提升推理速度,但长期会加速电子迁移和热疲劳,增加过热关机、焊点开裂甚至永久损坏的风险。原文提到的“厂商保护机制被绕过”正是指这些功耗与温度管理策略被禁用,使硬件暴露于设计边界之外的工作条件。
法律与服务的双重惩罚
篡改主机固件、运行未授权软件,直接违反索尼的服务条款,并可能触及相关法律。用户面临的后果包括被ban出在线服务,甚至遭遇诉讼。文章特别提到,这类修改主机的使用场景已延伸至商业和教育机构,使得责任归属和长期可持续性问题更加突出。
创新与风险的平衡点在哪里
这组矛盾的本质,是用户对消费级硬件AI能力的需求与厂商封闭生态之间的张力。文章分析认为,正是因为官方缺乏AI支持,才驱动用户通过非官方途径进行创新——这本身就说明市场对在消费硬件上运行AI存在真实需求。
但非官方创新游走在法律与伦理的灰色地带。破解社区利用固件漏洞的行为,反过来也暴露了索尼安全体系中的薄弱环节,提示厂商需要更主动的安全更新策略。
从更宏观的视角看,若此类修改不受约束地扩散,可能带来盗版增加、用户数据泄露、法律纠纷频发,以及公众对主机安全信任的侵蚀。文章最终的判断是:这需要索尼、开发者和监管机构协同寻找平衡——既要承认消费硬件在AI推理上的潜力,也要确保技术演进不以系统稳定性和用户安全为代价。
对于关注AI硬件与边缘计算的开发者而言,PS5破解跑模型的案例是一面镜子:消费级设备的AI潜力真实存在,但释放它的合法路径,仍有待厂商主动打开。
相关推荐

主流世界之外:被忽视地区的安全与隐私困境
人本安全研究长期集中于西方,导致安全方案在主流世界失效。研究者Collins Minando基于肯尼亚移动贷款应用、网吧认证困境及九国本地专家研究,揭示社会经济约束如何重塑隐私实践,并提出移动货币隐私重设计与PETs部署路径。

Claude被曝可在正常图片中隐藏秘密信息
Reddit帖子称Claude Fable 5.1能在正常图片中隐藏秘密信息,本文梳理事件背景、图片隐写技术原理及潜在安全风险,并给出从传闻走向验证的测试路径建议。

AI助手何时该主动建议?时机决定一切
AI助手何时该主动建议?Reddit讨论揭示:同样的建议在不同时机感受迥异。本文分析主动建议的双面性、用户期待的分界线及设计原则,探讨如何平衡自动化与用户控制。