破解美国驾照条码签名密钥:一次数字身份安全的深度实验
安全研究者通过逆向分析尝试恢复美国驾照条码签名密钥,揭示数字身份信任体系的系统性脆弱性。
安全研究者Ryan在博客文章《Keys Not Included》中记录了一次针对美国驾照PDF417条码数字签名密钥的恢复实验,文章在Hacker News获得236点赞和101条评论。驾照条码的签名机制依赖私钥保密性来防止伪造,但当密钥可通过逆向分析或随机数缺陷被推导出来时,整个防伪体系即告崩塌。文章揭示,安全性不能建立在"密钥不会泄露"的乐观假设上,而需遵循深度防御原则:使用密码学安全随机源、成熟签名算法,并建立密钥轮换与撤销机制。社区讨论进一步延伸至各州密钥管理规范参差、负责任披露的边界以及身份验证便利性与安全性的固有张力,提示这是一个远未解决的系统性问题。
一场关于数字身份信任的实验
美国驾照背面那个不起眼的PDF417二维条码,看似只是把姓名、生日、地址等信息编码存储,方便扫描录入。但当这些条码被赋予数字签名以证明其真实性时,情况就变得微妙起来。安全研究者Ryan在其博客文章《Keys Not Included》中,记录了一次尝试恢复美国驾照条码签名密钥的技术探索,该文在Hacker News上获得了236个点赞和上百条讨论,反映出社区对数字身份基础设施安全性的持续关注。
驾照条码的数字签名机制,本意是让验证方能够确认条码内容未被篡改。理论上,只要签名私钥被妥善保管,任何人都无法伪造出通过验证的合法条码。而这篇文章的核心议题,正是围绕这套信任体系的脆弱环节展开。
签名密钥为何值得关注
数字签名的安全性建立在私钥的保密性之上。签发机构使用私钥对条码数据进行签名,验证方使用对应的公钥进行校验。这一非对称加密的设计,在密钥管理得当时确实能提供可靠的防伪能力。
问题在于,一旦签名密钥能够被外部研究者恢复或推导出来,整个防伪逻辑就会崩塌。掌握密钥的攻击者可以为任意伪造的身份信息生成合法签名,使得验证系统无法区分真伪。文章标题《Keys Not Included》(不含密钥)本身带有反讽意味——本应严格保密、独立于公开系统之外的密钥,却成了可被恢复的目标。
对于依赖驾照条码进行年龄验证、身份核验的场景(如零售、酒吧、金融开户等),这类漏洞的潜在影响不容小觑。
PDF417是一种二维堆叠条码标准,由美国机动车管理员协会(AAMVA)规定用于统一各州驾照的机读信息格式。其数字签名机制通常基于椭圆曲线数字签名算法(ECDSA)实现:AAMVA或各州机动车局作为签发机构持有私钥,将条码数据的哈希值签名后一并编码进条码;扫描设备或验证软件则持有对应公钥,在读取时验证签名有效性。这套体系的安全假设是:私钥仅存在于受严格控制的签发环境中,且永不离开该环境。然而现实中,密钥可能分散管理于五十个州的不同IT系统,供应链中的设备制造商或软件开发商也可能接触到密钥材料,管理规范参差不齐,给密钥泄露或被逆向推导留下了现实空间。
从条码到密钥的技术路径
恢复签名密钥通常涉及对签名算法、密钥生成方式以及实现细节的逆向分析。当签名方案采用的参数选择不当、随机数生成存在缺陷,或密钥本身以某种可推导的方式生成时,研究者就有机会通过收集多个签名样本进行数学推导。
这类研究的价值不仅在于揭示单一系统的问题,更在于提醒身份基础设施的设计者:安全性不能依赖于"密钥不会泄露"这一乐观假设,而应假定攻击者具备强大的分析能力。密码学实践中反复强调的一点是,算法的公开透明反而更安全,真正需要保护的只有密钥——但前提是密钥的生成和管理足够严谨。
ECDSA(椭圆曲线数字签名算法)在实现正确时安全性较强,但对随机数的质量极为敏感。每次签名都需要一个高质量的随机数 k;若 k 被重复使用,或其生成存在可预测性,攻击者即可通过收集少量签名样本,利用数学关系(格攻击或直接代数求解)还原出私钥。历史上最著名的案例是索尼PlayStation 3的固件签名密钥泄露——索尼工程师使用了固定的 k 值,研究者仅需两个签名即可还原私钥。此外,若各州驾照系统由同一供应商的软件签发,底层密钥生成逻辑相同,则对单一州的分析结果可能具有更广泛的适用性。这正是此类研究对整个驾照信任体系具有系统性意义的原因。
Hacker News 社区的讨论视角
该文在Hacker News上引发的101条评论,折射出技术社区对此类议题的多元关注。讨论焦点通常集中在几个方面:一是各州驾照系统在密钥管理上的实际做法是否统一、是否存在系统性缺陷;二是这类研究的公开是否会带来滥用风险,即负责任披露(responsible disclosure)的边界问题;三是数字身份验证在便利性与安全性之间的固有张力。
值得指出的是,此类安全研究往往处于灰色地带。研究者出于揭示问题、推动改进的善意进行探索,但相同的技术手段也可能被恶意利用。社区的高关注度,恰恰说明数字身份安全仍是一个远未解决的开放问题。
负责任披露(Responsible Disclosure)是安全研究领域的核心伦理框架,指研究者在公开漏洞之前,应先以私下方式通知受影响的组织,给予其合理的修复时间(通常为90天),再决定是否及如何公开技术细节。这一做法旨在平衡"公众知情权与推动修复"和"避免漏洞在修复前被恶意利用"两种诉求。然而对于规模庞大、涉及多个政府机构的身份基础设施,协调披露面临独特挑战:修复可能需要重新签发数以千万计的驾照,密钥轮换的部署周期可长达数年。这使得安全研究者面临两难——过早公开可能助长伪造,过晚公开则让问题悬而未决。社区围绕这一边界的争议,折射出安全研究与公共政策之间长期未解的结构性张力。
对数字身份基础设施的启示
随着越来越多的身份验证从纸质凭证转向数字化、条码化和移动化,签名密钥的安全性直接决定了整个信任链的可靠程度。这次密钥恢复实验提供了几点现实教训:
密钥的生成必须使用密码学安全的随机源,避免任何可预测性;签名方案应选择经过充分审查的成熟算法,并正确配置参数;系统设计应遵循"深度防御"原则,不将全部信任押注在单一密钥的保密性上;对于已部署的大规模身份系统,密钥轮换和撤销机制同样关键。
对于普通用户而言,这类研究提醒我们:任何声称"绝对安全"的身份验证系统都值得保持审慎。数字身份的便利背后,是一整套需要持续维护和加固的密码学工程。而对于系统设计者,公开的安全研究虽然带来短期压力,长远看却是推动整体安全水位提升的重要力量。
小结
《Keys Not Included》通过一次具体的密钥恢复实验,把美国驾照条码这一日常物件背后的安全议题带到了台前。它既是一份技术分析,也是一次对数字身份信任模型的拷问。在身份验证日益数字化的当下,这类研究的意义远超单一系统本身,它促使我们重新思考:我们究竟在信任什么,以及这份信任是否经得起推敲。
相关推荐
AI玩转《宝可梦红》:Jev仅花2美元通关两个道馆
一位Reddit用户让AI模型Jev实时游玩《宝可梦红》,harness由Opus 5同步搭建,仅花不到2美元就击败两个道馆,展现了低成本AI智能体的潜力。
20-30人小团队如何选对多智能体AI平台?
20-30人的初创团队如何在数十款多智能体AI平台中选对工具?本文基于Reddit真实讨论,分析中小团队的选型痛点,并给出从高频场景切入、关注留存意愿等实用建议。
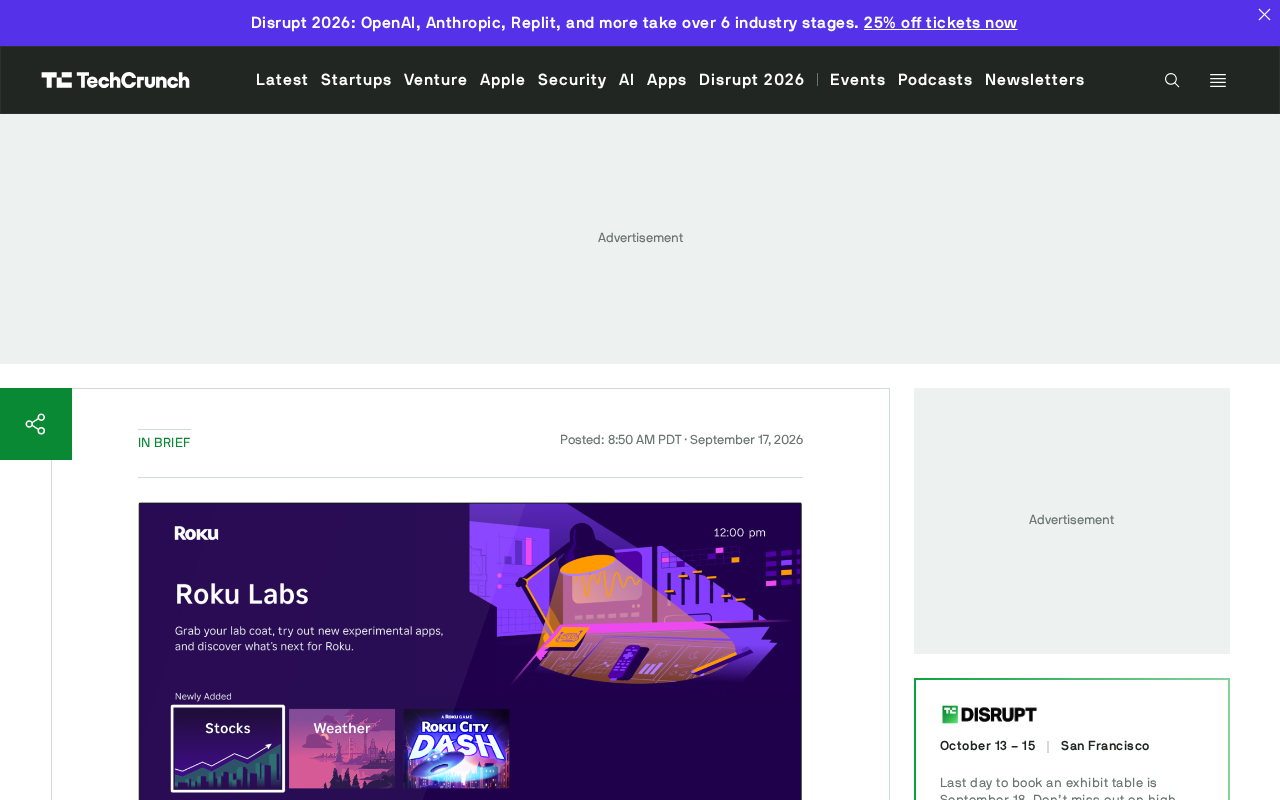
Roku Labs 上线:实验性应用登陆大屏幕
Roku 最新 OS 更新推出 Roku Labs 实验性应用入口,同时扩展个性化主屏市场覆盖并引入流媒体订阅捆绑功能,进一步强化其智能电视软件生态。