Pop!_OS 全面禁用 AI 生成代码:开源项目的警觉信号
Pop!_OS宣布禁止大部分代码库使用AI生成代码,以应对许可证合规与代码质量风险。
System76旗下Linux发行版Pop!_OS宣布在大部分代码库中禁止AI生成代码,核心顾虑是AI输出的代码来源难以追溯,可能带来GPL等许可证污染风险,对同时涉足商业硬件的System76而言法律隐患不可忽视。此外,AI代码在边界条件和安全性上的隐患也加重了维护者的审查负担。这一决定反映了开源社区更广泛的焦虑:版权归属不清、贡献者责任模糊、社区信任稀释。由于技术上几乎无法精确识别AI生成代码,该禁令主要依赖贡献者自觉声明,执行层面存在现实局限。在法律判例和行业规范尚未明朗前,类似的「防御性治理」政策预计将在更多开源项目中出现。
Pop!_OS 划下红线:拒绝 AI 生成代码
System76 旗下的 Linux 发行版 Pop!_OS 近日宣布,在其大部分代码库中禁止使用 AI 生成的代码。这一决定在 Hacker News 等技术社区引发讨论,虽然相关帖子的互动量不算高(18 分、4 条评论),但它触及了一个当前开源世界越来越无法回避的核心议题:AI 辅助编程工具的爆发式普及,正在与开源协作的治理模式、许可证合规和代码质量标准产生直接冲突。
对于一个以社区驱动为核心的操作系统项目而言,明确对 AI 代码设限,并非技术上的保守姿态,而是对代码来源可控性的一次主动把关。
为什么开源项目会对 AI 代码保持警惕
开源软件的根基在于清晰可追溯的代码来源与许可证链条。每一行被合并进主干的代码,理论上都应当有明确的作者、授权方式和贡献记录。而 AI 代码生成工具(如各类基于大语言模型的编程助手)带来的问题恰恰在于:生成结果的「出处」难以界定。
模型在海量公开代码上训练,输出的片段有可能与某个受 GPL、Apache 或其他协议约束的现有项目高度相似。一旦这类代码被无意识地合并进项目,就可能埋下许可证污染的隐患,给整个代码库的合规性带来风险。对 Pop!_OS 这样的发行版来说,下游用户和商业设备(System76 同时也是硬件厂商)都依赖其代码的干净与合法,这种风险是不可接受的。
质量与可维护性的考量
除了法律层面,代码质量同样是关键。AI 生成的代码常常「看起来对」,但在边界条件、安全性和与现有架构的契合度上存在隐患。对维护者而言,审查一段来路不明、贡献者自己可能都未必完全理解的 AI 代码,审查成本远高于传统的人工提交。禁止 AI 代码,某种程度上是把审查负担前置,避免项目被低质量贡献拖累。
许可证污染(License Contamination)的隐患需要一些背景来理解。GPL(GNU通用公共许可证)是一种「Copyleft」许可证,要求任何包含或派生自GPL代码的项目,整体也必须以GPL发布。Apache 2.0则相对宽松,允许在闭源项目中使用。当AI模型在包含上述多种协议代码的语料上训练,并生成与某段GPL代码高度相似的输出时,理论上可能构成衍生作品,从而触发GPL的传染性条款。目前尚无法院对此作出明确判决,但对System76这类同时销售预装Pop!_OS硬件的商业公司而言,一旦代码库出现许可证瑕疵,可能面临来自版权持有方的法律追索,商业风险是真实且不可忽视的。这也是为何许多法律团队建议企业在判例明朗前对AI生成代码保持保守态度。
这反映了开源社区的普遍焦虑
Pop!_OS 的做法并非孤例。近一两年,多个开源项目都在贡献指南中加入了关于 AI 生成内容的条款,态度从「需显式声明」到「完全禁止」不等。核心争议点集中在三个方面:
- 版权归属不清:AI 输出的代码是否构成对训练数据的衍生,法律上仍无定论。
- 贡献者责任:当贡献者提交 AI 代码时,他们能否为这段代码的正确性和合法性负责?
- 社区信任:开源依赖人与人之间的信任协作,大量机器生成内容可能稀释这种信任关系。
从这个角度看,Pop!_OS 的禁令更像是一种「防御性治理」——在法律和行业规范尚未明朗之前,先用最保守的策略保护项目的长期健康。
禁令的边界与现实挑战
值得关注的是,该决定针对的是「大部分代码库」,而非绝对的全面封杀。这种措辞本身透露出执行上的现实难度。随着 AI 编程工具深度集成进开发者的日常工作流,要在技术上精确识别哪些代码「由 AI 生成」几乎不可能。禁令更多依赖贡献者的自觉声明与维护者的主观判断。
这也引出一个更深层的问题:当 AI 辅助编程成为行业常态,开源项目究竟是选择对抗、规范,还是逐步接纳?不同项目会给出不同答案。Pop!_OS 选择了相对强硬的一端,而这个选择在社区中既获得了理解,也必然伴随对其可执行性的质疑。
「AI生成代码的识别」在技术层面确实是一个未解难题。目前存在一些基于统计特征的AI内容检测工具,但针对代码的检测准确率远低于自然语言文本,误报率较高,且面对经过人工修改的AI输出几乎失效。GitHub、GitLab等平台也尚未在提交流程中内置强制性的AI来源申报机制。因此Pop!_OS的禁令本质上是一种基于荣誉系统(Honor System)的治理——其效力取决于贡献者的诚信声明,而非技术核查。这种模式在小型、高凝聚力的社区中尚可运作,但随着项目规模扩大和贡献者匿名性增加,执行成本会显著上升。这一困境并非Pop!_OS独有,而是整个开源生态当前面临的结构性挑战。
对开发者与行业的启示
对普通开发者而言,这类政策提醒我们:使用 AI 工具辅助编程时,了解目标项目的贡献规范变得愈发重要。盲目把 AI 生成的代码提交给对此敏感的开源项目,可能不仅不受欢迎,还会损害自己的贡献者信誉。
对整个行业来说,Pop!_OS 的决定是一个有代表性的信号:AI 生成内容的合规框架仍处于空白期,各方都在用自己的方式摸索边界。在明确的法律判例和行业标准出现之前,类似的禁令或限制政策预计还会在更多项目中出现。
开源世界正站在一个微妙的十字路口——既要享受 AI 带来的生产力提升,又要守护其赖以生存的信任与合规基础。Pop!_OS 的这一步,无论对错,都值得整个社区认真审视。
相关推荐
美国航空两架航班撞上同一航班号:系统漏洞背后的隐患
美国航空两架航班被分配相同航班号的事件引发技术社区讨论。本文从软件工程与数据一致性角度,分析航班号重复的可能成因及其对航空运营的潜在影响。
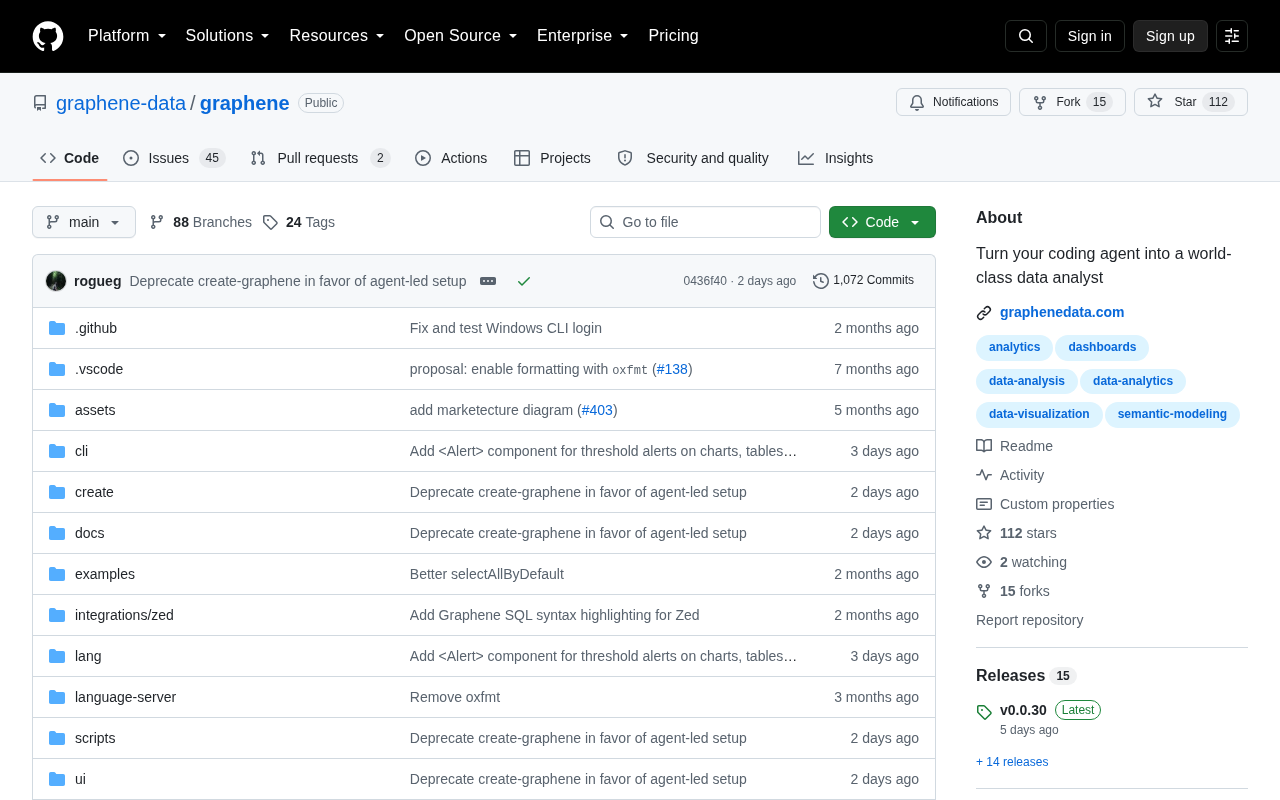
Graphene:为AI编码代理打造的数据分析工具包
Graphene 是一款专为AI编码代理设计的数据分析工具包,让Claude Code、Cursor等代理具备结构化数据分析能力。本文解析其定位、设计理念与应用场景。

用"Visualize"指令生成交互式可视化:AI学习新玩法
在 Computer 中使用"Visualize"指令,即可为任意学习主题生成内联交互式可视化,包含教育组件与动画。建议在 Standard 或 High effort 模式下体验这一 AI 可视化学习新功能。