Pop!_OS首席开发炮轰AI用户:开源社区的AI对立已失控

Pop!_OS首席工程师炮轰AI开发者,开源社区AI对立情绪化、政治化引担忧。
文章围绕Pop!_OS首席架构师Jeremy Soller公开让使用AI的开发者“滚开”的言论展开,呈现开源社区在AI议题上的尖锐分裂。一方认为不用AI审查代码是不负责任的,并预测CRA等监管将强制AI审查;另一方则反感“没有AI就写不了代码”的论调。争议迅速从技术利弊滑向道德审判与人身攻击,Red Hat资深开发者甚至将AI立场与政治投票挂钩,发表“投票给共和党等同于投票给纳粹”的极端类比。视频作者批评反AI阵营已将议题政治化、情绪化,扼杀理性讨论,并指出行为准则制定者自身言论失范,损害开源治理公信力。文章最后提醒开发者,工具选择应由代码质量与项目责任决定。
一段来自YouTube科技评论视频的爆料,让开源社区对AI的激烈对立再次被推上台面。System76旗下Pop!_OS发行版的首席工程师Jeremy Soller公开表示,那些用AI开发软件的人可以"滚开"——而且他原话没有任何自我审查。
这不仅仅是一句情绪化发言。它揭示了当前开源世界中一个愈发尖锐的分裂:一方视AI为不可逆的生产力革命,另一方则将其视为对开发者尊严与技术伦理的侵蚀。
争议原点是"不用AI写不了代码"
据该视频转述,Jeremy Soller——Pop!_OS和COSMIC桌面环境的首席架构师——在回应一种流行说法时爆发了。他写道,自己不断看到"如今没有AI辅助就不可能写代码"这类论调,而他对此"恨之入骨"。
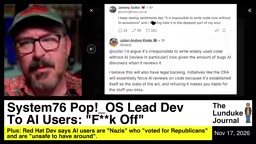
这句话并非孤例。另一位知名开源开发者在同一讨论中给出了截然相反的判断:编写被广泛使用的代码却不使用AI审查是"不负责任的",理由是AI在代码审查中能发现大量缺陷。他甚至预测,诸如CRA(网络韧性法案)这样的监管倡议最终会从法律层面强制要求AI审查,因为AI已成为"业界最先进的做法",拒绝使用就意味着要对遗漏的漏洞承担责任。
两种立场都带着不容置疑的语气,而这正是问题的核心:讨论从技术利弊滑向了道德审判。
CRA(网络韧性法案) 是欧盟于2024年通过的网络安全法规,全称 Cyber Resilience Act,针对含数字元素的产品设定强制性安全要求。该法规要求制造商在整个产品生命周期内保障安全性,包括漏洞处理与安全更新,并引入CE标志。对于开源软件,CRA设有条件性豁免,但若开源项目被集成进商业产品,则相关义务可能传导至下游。正因如此,关于AI辅助代码审查能否成为“合规证据”的讨论开始出现——若监管机构认可AI审查的缺陷发现能力,拒绝使用可能被解读为未尽到合理注意义务。
从技术争论到人身攻击
视频作者对此表达了明显的不满。他承认,关于AI在各类业务和工作流中的落地,存在大量值得认真讨论的论点,正反双方都有站得住脚的论据。但现实是,这些辩论并没有发生——取而代之的是"当有人哪怕只是提到AI也许没那么糟时,就被劈头盖脸骂一顿"。
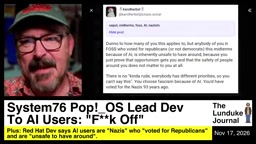
这种情绪化的对抗并非只存在于Pop!_OS社区。视频还列举了同期另一件引发关注的事:Red Hat的资深开发者、同时深度参与FreeDesktop项目与Wayland相关工作的Carlos Garnacho(视频中口误为Carol Herbst,但其指向的Red Hat开发者身份明确),发表了一段更具政治火药味的言论。
Red Hat开发者的"投票即立场"论
根据视频引述,这位开发者的原话大意是:在自由与开源软件社区中,任何因为AI议题而在中期选举中投票给共和党(而非民主党)的人,"本质上是身边不安全的存在",因为这证明了机会主义可以收买你,而你根本不在乎周围人的安全。
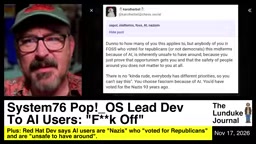
更激进的类比紧随其后:这样的选择"相当于93年前投票给纳粹"。视频作者强调,发表这段言论的人不仅长期任职于Red Hat,还深度参与FreeDesktop组织的Code of Conduct(行为准则)制定——而该组织在很大程度上由Red Hat主导。
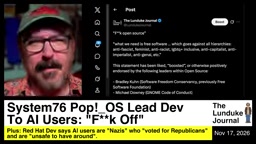
这意味着一个微妙的矛盾:负责制定社区行为规范的人,自己却在公开场合使用极具攻击性的政治类比。视频对此的评价是,开源世界的反AI阵营"已经变得极端,并将议题彻底政治化",形成了一场"粗口不断的攻击游行",使得理性对话几乎不可能。
FreeDesktop行为准则(Code of Conduct) 是freedesktop.org项目社区的行为规范,旨在为贡献者提供无骚扰的协作环境。该组织托管Wayland、PulseAudio、systemd等关键Linux桌面基础设施,其治理结构长期受Red Hat等企业影响。行为准则通常包含对攻击性言论、人身攻击的禁止条款,并由社区成员或指定委员会执行。当参与制定准则的核心开发者自身发表极端政治类比时,便构成规则适用一致性的考验——社区成员会质疑准则是否只约束“外人”而豁免制定者。
这对开发者意味着什么
抛开情绪,这场风波暴露了几个现实问题。
其一,AI工具的使用正在被道德化。 用或不用AI,本应是基于项目需求、团队能力和风险偏好的工程决策。当它被等同于"是否在乎他人安全"甚至"政治立场"时,技术选择就失去了讨论空间。
其二,开源治理面临信任挑战。 行为准则的制定者若自身言论突破公共讨论的边界,社区规则的公信力难免受损。视频特意点出Red Hat"站在"该开发者身后,暗示企业雇主的态度同样会被外界解读。
其三,AI代码审查的合规压力是真实存在的趋势。 无论Soller是否认同,将AI审查与法律责任挂钩的监管思路已经出现。对于维护广泛使用开源项目的团队来说,这可能是比口水战更值得关注的变量。
视频作者的立场相对克制:他不否认AI争议中存在值得探讨的真问题,但认为当前的对立方式正在扼杀这些讨论。当一个社区的核心开发者用脏话回应技术路线分歧时,受损的不只是对话氛围,还有外界对整个开源协作模式的信心。
对于普通开发者而言,这场争吵的实际启示或许是:选择用什么工具写代码,终究应该由代码质量和项目责任来决定,而不是由谁骂得更响来决定。
AI代码审查的合规趋势 值得单独展开。当前主流AI代码审查工具(如基于大模型的静态分析与缺陷预测)已被部分企业纳入CI/CD流水线,用于在合并前发现潜在漏洞、许可证冲突与逻辑错误。监管层面,CRA要求“尽职调查”式的漏洞管理,而AI审查记录可作为过程证据。但法律强制力尚未明确:目前没有法规直接规定“必须使用AI审查”,更多是行业实践向合规标准渗透。对开源维护者而言,真正的压力来自下游商业采用者的合规要求,而非监管条文本身——这意味著是否采用AI审查,可能逐渐从个人偏好变为供应链契约条件。
相关推荐

Gemini 4 Neon 曝光:或成 Opus 5.5 有力竞争者
Hacker News 讨论帖指出 Gemini 4 Neon 看起来像 Opus 5.5 的竞争者。本文解读这一社区信号背后的产品定位、顶级模型竞争格局变化,以及对开发者模型选型策略的实际意义。

Claude Fable 5.2 独立创作短片《Fable》引热议
Hacker News 上出现由 Claude Fable 5.2 独立完成剧本、画面与导演的短片《Fable》,本文分析全流程 AI 创作的意义、社区反应及对内容创作者的启示。

Anthropic IPO定价:AI巨头上市信号
Anthropic 进行 IPO 定价的消息引发关注。本文分析这一动作对 AI 行业估值、商业化路径和竞争格局的潜在影响,并指出公开市场对 AI 公司的期待与挑战。