企业级AI Agent与个人Agent架构差异深度解析

企业Agent与个人Agent在多用户治理、事件驱动交互上存在本质架构差异,需从底层重新设计而非简单放大。
本文梳理了企业级AI Agent("公司操作系统")与个人AI Agent在架构设计上的三大本质差异:其一,企业场景存在"多用户、单执行者"结构,要求Agent具备多人协作能力及复杂的权限与记忆隔离机制;其二,治理需求量级跃升,可观测性、可审计性与管理控制平面在企业合规环境中是硬性要求而非可选项;其三,企业Agent以事件驱动、异步交互为主,而非个人Agent的同步对话模式。两类Agent在代码执行、浏览器操作、Skills/MCP标准接口和核心Agent循环等基础能力上仍高度共享。文章最终指出,企业Agent不是个人Agent的简单放大,而是需要根据组织软件的核心诉求——协作、合规与自动化——从底层重构的系统,面向企业的产品团队应在早期架构决策中优先明确这些差异。
从个人助手到企业操作系统
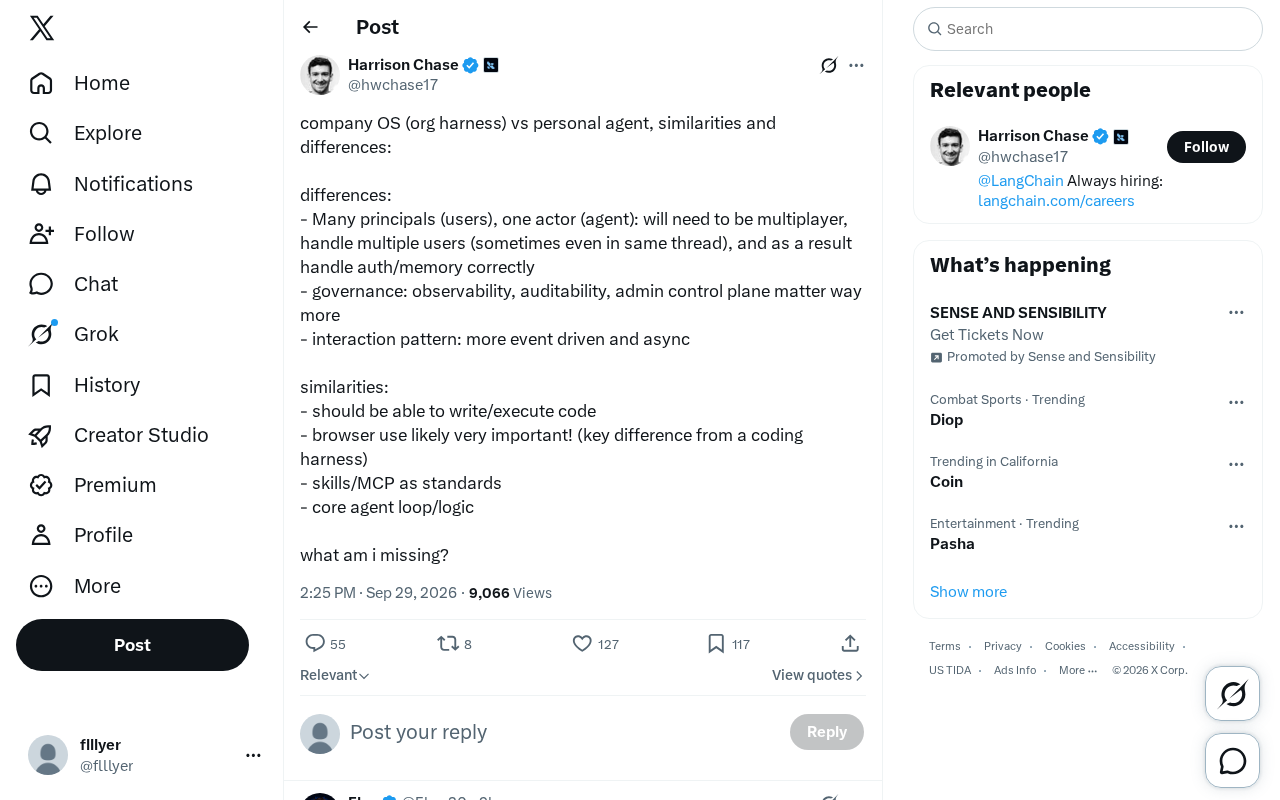
随着AI Agent技术从实验走向落地,一个关键的架构问题开始浮现:为企业组织构建的"公司操作系统"(company OS / org harness)与服务个人用户的personal agent,究竟有哪些本质区别?一位技术从业者在社交平台上给出了一份颇具洞察力的对比清单,引发了业内对Agent系统设计的讨论。
这个问题看似技术细节,实则触及AI Agent商业化的核心。个人Agent与企业Agent面对的用户规模、治理需求和交互模式截然不同,而这些差异直接决定了底层架构的走向。
三大核心差异
多用户与单执行者的错配
企业级Agent面临的第一个挑战,是"多主体、单行动者"(Many principals, one actor)的结构。在个人场景下,Agent通常只服务一个用户,逻辑相对简单。但在组织内部,一个Agent可能需要同时响应多个用户的请求,甚至在同一个对话线程中处理来自不同人的指令。
这意味着企业Agent天然需要"多人协作"(multiplayer)能力。随之而来的是权限(auth)和记忆(memory)管理的复杂化——系统必须准确区分谁在发起请求、每个人能访问什么资源、以及如何在共享上下文中维持各自的记忆边界。这类问题在个人Agent中几乎不存在,却是企业部署无法回避的门槛。
"多主体、单行动者"(Many principals, one actor)这一结构在安全工程中被称为"委托-代理问题"的变体:当一个代理人(Agent)同时受多个委托人(principals)授权时,如何防止高权限指令被低权限用户伪造或劫持,成为核心安全威胁。在AI Agent场景下,这一问题演化为"提示注入"(Prompt Injection)的企业版本——恶意用户可能通过精心构造的输入,诱使Agent以其他用户或管理员的权限执行未授权操作。这也是为什么企业Agent需要在会话层之外,额外建立基于身份的权限校验机制(auth),而非仅依赖对话上下文中的角色声明。记忆隔离(memory isolation)同样关键:若不同用户的历史上下文在共享记忆空间中发生混淆,可能导致敏感信息的无意泄露。
治理需求的量级跃升
第二个显著差异在于治理(governance)。对于企业Agent而言,可观测性(observability)、可审计性(auditability)以及管理控制平面(admin control plane)的重要性远超个人场景。
企业需要清楚地知道Agent做了什么、为什么这么做、以及在出问题时能够追溯责任链条。管理员还需要一套控制平面来配置权限、设定边界、监控行为。这些能力在个人助手中往往是可有可无的"锦上添花",但在组织环境中却是合规和安全的"生死线"。
可观测性(Observability)在分布式系统领域已有成熟定义,通常指通过系统的外部输出(日志、指标、追踪链路)来推断其内部状态的能力。将这一概念引入Agent系统时,挑战尤为突出:不同于传统软件的确定性执行路径,LLM驱动的Agent在推理过程中会动态生成中间步骤,导致"为什么模型做出这个决策"极难事后还原。管理控制平面(Admin Control plane)则借鉴自网络和云基础设施的概念,指专门用于配置、监控和管理数据平面行为的独立层——在Agent语境下,它意味着IT管理员可以统一设定哪些工具可用、哪些数据可访问、哪些操作需人工审批,而无需修改Agent的业务逻辑本身。这种"策略与执行分离"的设计思路,是企业软件合规架构的基本范式。
事件驱动的异步交互
第三点是交互模式(interaction pattern)的转变。个人Agent多以对话式的同步交互为主——用户提问,Agent回答。而企业Agent更倾向于事件驱动(event driven)和异步(async)的模式。
组织内的工作流往往由各种事件触发:一封邮件到达、一个工单创建、一次数据变更。企业Agent需要在这些事件发生时自动响应,而非被动等待人类逐条下达指令。这种从"对话"到"事件流"的转变,对系统的调度、并发和状态管理提出了更高要求。
被忽视的共性
尽管差异明显,两类Agent在底层能力上依然共享大量基础设施。
首先是代码的读写与执行能力。无论服务个人还是企业,能够编写并运行代码,都是现代Agent发挥实际生产力的关键。
其次,浏览器使用(browser use)被认为可能非常重要——这也是Agent系统区别于纯粹"编程工具"(coding harness)的关键点。能够操作浏览器意味着Agent可以访问几乎任何Web服务,突破封闭API的限制。
此外,Skills与MCP(Model Context Protocol)正逐渐成为Agent能力扩展的标准接口。而核心的Agent循环逻辑(core agent loop/logic)——即感知、规划、执行、反思的基本闭环——在两类系统中是相通的。
MCP(Model Context Protocol)是由Anthropic于2024年底提出并开源的标准化协议,旨在解决AI模型与外部工具、数据源之间的集成碎片化问题。在MCP出现之前,每个Agent系统往往需要为每个外部服务单独开发适配层,形成大量重复且难以复用的"胶水代码"。MCP通过定义统一的服务器-客户端通信规范,使得工具提供方只需实现一次MCP接口,即可被所有兼容的Agent框架调用。这与Web开发中REST API的标准化逻辑类似——标准化本身不创造新能力,但大幅降低了生态碎片化的摩擦成本。目前主流Agent框架(如Claude、Cursor等)已陆续支持MCP,围绕它的工具生态正在快速扩张,有望成为Agent能力扩展的事实标准接口层。
架构选择背后的商业逻辑
这份对比清单的价值,不在于列举技术要点,而在于揭示了一个趋势:企业级Agent不是个人Agent的简单放大,而是一套需要重新设计的系统。
多用户、强治理、事件驱动这三大差异,恰好对应了企业软件长期以来的核心诉求——协作、合规与自动化。这也解释了为什么单纯把消费级Agent产品"卖给企业"往往行不通:底层假设不同,架构自然需要重构。
对于正在构建Agent产品的团队而言,明确自己面向的是个人还是组织,进而在多人协作、权限治理和交互模式上做出正确的早期决策,可能比追逐最新模型能力更为关键。
值得思考的是,作者最后抛出的"我还遗漏了什么?"(what am i missing?)也提醒我们,这个领域仍处于快速探索阶段,成熟的最佳实践尚未定型。
相关推荐

Opus 5.5实测:一个Skill把PDF变成交互式动画电子书
开发者基于 Claude Opus 5.5 打造开源 Skill「Papermorph」,通过 PDF→规划→分镜→旁白→动画测验的流水线,把静态 PDF 自动转化为带交互测验的动画网页电子书,且暂未使用图像模型。本文拆解其工作流与技术亮点。

Perplexity押注垂直整合:Vera芯片替代x86背后的Agent基建野心
Perplexity宣布垂直整合其智能体基础设施,自建沙箱并押注Vera架构替代x86,开始部署Perplexity Computer。本文解析这一战略背后的技术逻辑与行业意义。

Extra Big Ass Intelligence:一场对AI炒作的幽默反讽
Extra Big Ass Intelligence是一个在Hacker News走红的恶搞项目,用幽默反讽调侃AI行业的过度炒作与命名通胀,引发技术社区对AI营销泡沫的集体反思。