企业托管授权EMA:AI代理访问工作应用的安全新范式

企业托管授权让身份提供商集中管控AI代理访问工作应用的权限,取代逐次用户同意。
文章探讨了企业托管授权(EMA)如何解决AI代理访问工作应用时的授权难题。传统OAuth用户授权模式假设“一人一应用一次同意”,在代理数量激增时导致体验和审计双重困境。EMA主张由身份提供商在企业层面统一授予和控制代理权限,使IdP从登录入口升级为授权决策中心。这一转变提升了可治理性与可审计性,使代理访问纳入既有身份治理体系,但同时也使IdP成为需要重点防护的单点。文章指出EMA是代理从试点走向生产环境的关键机制,但其效果高度依赖IdP的策略表达能力与执行可靠性。
企业托管授权EMA:AI代理访问工作应用的安全新范式
当AI代理开始代替员工操作各类工作应用时,一个棘手的问题浮出水面:每次访问都需要用户点击授权吗?企业托管授权(Enterprise-Managed Authorization,EMA)提供了一种由身份提供商集中管控的新思路。
为什么传统授权模式对AI代理失效
OAuth式的用户授权流程设计之初假设的是"一个人、一个应用、一次同意"。当企业内出现数十个AI代理、每个代理需要访问多个工作应用时,这种模式迅速崩溃。要求员工为每个代理与每个应用的组合逐一确认,不仅体验糟糕,而且几乎不可能审计和管理。
EMA的核心主张是:与其让终端用户反复点击"允许",不如让身份提供商(IdP)在企业层面统一授予和控制AI代理的访问权限。原文对此的表述很直接——让身份提供商授予AI代理访问工作应用的能力,而不需要为每个应用和每个代理弹出同意屏幕。
OAuth 2.0 的授权码流程中,核心角色包括资源所有者(用户)、客户端(应用)、授权服务器和资源服务器。传统上,客户端代表用户访问资源时,需要用户通过浏览器完成一次显式的同意操作,授权服务器据此颁发访问令牌。这种“用户在场”的交互设计天然假设了人类操作的节奏与频率。当客户端变成无人值守的 AI 代理、且数量与资源组合呈指数增长时,OAuth 的逐次同意机制就变成了瓶颈。更关键的是,OAuth 的同意记录通常分散在各授权服务器或应用侧,企业难以获得跨应用的统一视图,这使得安全团队在面对代理滥用或权限漂移时缺乏集中干预的手段。
EMA的运作机制与关键角色
在EMA框架中,身份提供商从"登录入口"升级为"授权决策中心"。企业管理员在IdP侧定义策略:哪些代理可以访问哪些应用、在什么条件下、拥有多大范围的权限。代理发起访问时,授权判断在企业身份体系中完成,而非依赖用户在应用前端逐次确认。
这一转变带来两个直接好处。其一是可治理性:权限集中在管理员手中,离职、调岗或策略变更可以一次性生效,不需要逐个应用回收授权。其二是可审计性:所有代理访问都经过同一套身份基础设施,日志与策略执行点统一,安全团队不必在多个应用的授权记录之间拼凑全景。
身份提供商(IdP)原本的职责是验证“你是谁”,即认证(Authentication),常见协议包括 SAML 和 OpenID Connect。EMA 要求 IdP 进一步承担“你能做什么”的授权(Authorization)决策,这通常需要引入策略引擎和令牌交换机制。例如,OAuth 2.0 的令牌交换(Token Exchange,RFC 8693)允许 IdP 代表某个代理向目标应用换取范围受限的访问令牌,而无需用户介入。此外,SCIM 等身份管理协议可用于同步代理的身份与属性,使 IdP 能够像管理员工账号一样管理代理主体。这些协议组合构成了 EMA 在技术上的可行性基础,但不同 IdP 厂商对策略表达的支持程度差异较大。
对企业的实际意义
EMA解决的不只是"少点几次同意按钮"的体验问题。它把AI代理纳入了既有的企业身份治理体系,意味着代理与应用之间的信任关系可以像员工账号一样被集中管理。对于正在大规模部署AI代理的企业而言,这可能是能否把代理从试点推向生产环境的关键一环。
不过需要注意的是,EMA高度依赖身份提供商的策略表达能力与执行可靠性。一旦IdP成为单点,其配置错误的影响面也随之放大。原文并未展开具体的协议细节或厂商实现差异,这部分仍需结合具体IdP产品的能力来评估。
单点故障(Single Point of Failure)在身份架构中是一个经典风险:当所有授权决策都汇聚到 IdP 时,IdP 的可用性、配置正确性和安全性直接决定了所有代理访问的成败。配置错误可能导致代理获得过宽权限,而 IdP 被攻破则意味着攻击者可以伪造任意代理的授权。因此,企业在采用 EMA 时通常需要配套措施,例如对 IdP 管理接口实施多因素认证和最小权限原则、对策略变更进行审批与版本化、以及建立独立的审计日志副本。将 IdP 视为高价值目标并据此设计纵深防御,是 EMA 落地时不可回避的工程要求。
小结
企业托管授权把AI代理的访问控制从用户端同意屏幕收归到企业身份提供商,兼顾了规模化部署的可管理性与安全审计的完整性。对于代理数量持续增长的企业,这是值得纳入身份架构规划的方向。
相关推荐
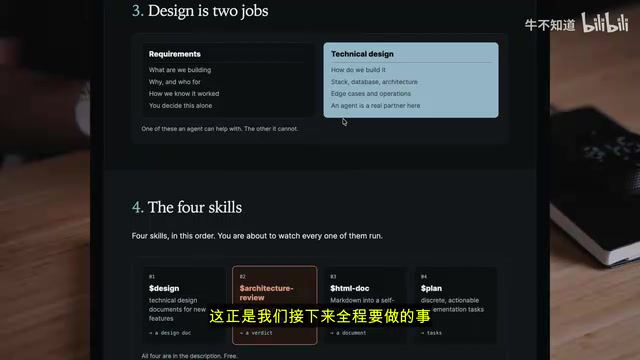
别急着让AI写代码:4个Skills把设计变成可执行任务
20年经验工程师分享:AI编程时代人类该专注设计与规划,而非写代码。用architecture.md锚定架构,配合设计、架构评审、HTML文档、规划四大Skills,把技术方案自动拆解为可执行任务,提升软件开发质量。
AI革命早期史:谷歌、马斯克与那场改变一切的竞赛
从谷歌收购DeepMind到ChatGPT的意外爆红,The Vergecast访谈Kevin Roose新书,揭秘AI革命早期那些改变世界的决定:谷歌为何错失先机、数据原罪如何形成、以及AGI定义之争。
恐怖模式下的Gmod TTT:吸血鬼与狼人新角色实测
Yogscast万圣节特别版Gmod TTT实测:吸血鬼转化机制、狼人银弹弱点、法国人法棍穿墙击杀,以及角色轮抽带来的策略变化。附对局中的平衡性反馈。