前OpenAI研究员:Anthropic严重低估安全泄露事件
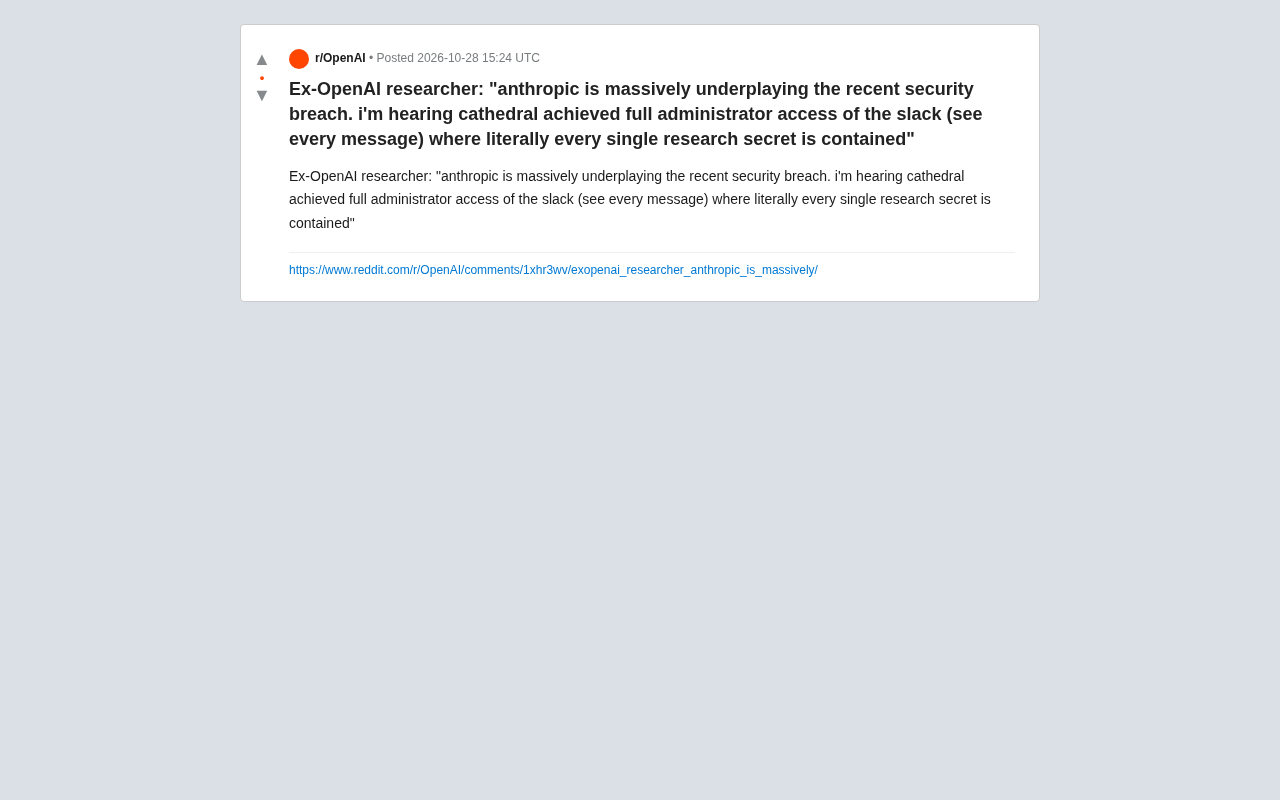
前OpenAI研究员指控Anthropic严重低估安全泄露,攻击者据称掌控其Slack全部管理员权限。
一名前OpenAI研究员在Reddit上指控Anthropic严重低估近期安全泄露事件,声称攻击者“cathedral”已获得Anthropic内部Slack的完整管理员权限,可查看所有消息,而Slack中据称包含几乎所有研究机密。该说法目前仅来自单一来源,Anthropic尚未做出详细公开回应,事件时间线、受影响范围和补救措施均不明。文章分析指出,现代AI研究机构高度依赖Slack等协作工具承载敏感信息,其权限管理复杂度不亚于核心训练系统,管理员账号失守可能等同于研究资产全景暴露。此事无论最终证实与否,都凸显了AI实验室在协作工具权限审计与最小权限原则落地上的普遍盲区。
事件概述:安全泄露被指“严重低估”
据Reddit上一位前OpenAI研究员的说法,Anthropic近期发生的一起安全泄露事件被“严重低估”(massively underplaying)。该研究员声称,攻击者“cathedral”已获得Anthropic内部Slack的完整管理员权限,意味着可以查看所有消息,而Slack中“包含每一个研究机密”(literally every single research secret is contained)。
这一说法目前仅来自单一来源,尚未得到Anthropic官方或独立第三方的证实。但考虑到发言者的身份——前OpenAI研究员,以及所描述的攻击深度,此事在AI安全社区引发了广泛关注。
泄露范围:Slack成为信息枢纽
如果该说法属实,此次事件的核心风险点在于Slack这一协作平台。现代AI研究机构大量依赖Slack进行日常沟通、实验数据分享、模型参数讨论和项目协调,研究机密往往以消息、文件片段和讨论串的形式散落在各个频道中。
攻击者获得Slack完整管理员权限,意味着不仅能读取历史消息,还可能访问文件上传、集成应用数据以及私密频道。对于Anthropic这样以安全研究著称的公司而言,这种级别的访问权限几乎等同于研究资产的全景暴露。
Slack 是一款以频道(Channel)为单位的团队协作平台,消息、文件、集成应用(如 GitHub、Google Drive、Jira 的机器人)都挂在同一个工作区内。其权限模型分为工作区所有者、管理员、成员、访客等层级,管理员可以导出全量消息历史、管理应用安装、调整频道可见性。正因为 Slack 把沟通与文件存储、第三方集成揉在一起,一旦管理员账号失守,攻击者不仅能读历史消息,还能借已安装的集成应用横向移动到代码仓库或云存储,形成比单一系统入侵更大的攻击面。这也是安全团队常把协作平台称为“影子数据仓库”的原因。
官方回应与信息缺口
截至目前,Anthropic尚未对该研究员的说法做出详细公开回应。原始信息中并未提及Anthropic官方的具体声明内容,也没有透露泄露事件的时间线、受影响范围或已采取的补救措施。
这种信息真空正是“严重低估”指控的土壤。安全事件的透明度处理一直是AI公司的敏感议题:过早披露可能引发恐慌和竞争风险,过晚披露则可能损害信任。该前OpenAI研究员的公开喊话,实际上将Anthropic置于必须更清晰回应的位置。
在安全事件披露中,“严重低估”(underplaying)通常指企业对外淡化了泄露的深度、持续时间或受影响数据的敏感级别。安全社区判断是否“低估”,一般会对照几个信号:是否披露了初始入侵向量、是否说明了攻击者停留时长、是否确认了数据外泄范围、是否向监管机构和受影响方履行了通知义务。目前 Anthropic 的公开信息未覆盖这些维度,因此外界只能依据单一信源推断,这也使得“低估”指控本身难以被证实或证伪。
行业安全警钟:协作工具的风险面
抛开事件本身,这一指控揭示了AI行业一个普遍存在的安全盲区:协作工具往往比核心训练基础设施更容易成为突破口。Slack、Notion、GitHub等平台承载了大量非结构化但高度敏感的信息,其权限管理复杂度却不亚于核心系统。
对于安全研究机构来说,攻击者无需直接攻破模型训练集群,只需拿到一个协作平台的管理员账号,就可能获得比直接入侵更丰富的情报。此次事件无论最终证实与否,都值得所有AI实验室重新审视内部协作工具的权限审计和最小权限原则的落地情况。
最小权限原则(Principle of Least Privilege)要求每个账号、每个集成应用只拥有完成其任务所必需的最低权限,并定期回收。落地到协作工具上,通常包括:禁用全局管理员日常账号、对管理员操作启用多因素认证与硬件密钥、对私密频道和文件导出设置审批流、定期审计第三方应用的 OAuth 授权范围。钓鱼攻击和第三方集成漏洞是管理员权限失守的两条常见路径——前者利用社工骗取凭据,后者借一个过度授权的应用间接拿到工作区控制权。
待验证的关键问题
目前该说法仍属于“传闻”性质,需要关注几个关键问题:攻击者“cathedral”的身份和动机、Slack管理员权限的获取途径(钓鱼、内部泄露还是第三方集成漏洞)、以及Anthropic是否会在后续披露中确认或否认该说法。在更多独立来源出现之前,读者应保持审慎,但同时不应低估此类指控对AI安全信任体系的冲击。
相关推荐

Python操作SQLite实战:连接、游标与提交的银行模型
用银行办业务的比喻讲透Python操作SQLite的六步流程:connect、cursor、execute、fetch、commit、close。解析内存数据库消失、忘记commit导致数据丢失、execute只能跑一条语句等高频陷阱,并对比SQLite shell点命令与MySQL、PostgreSQL的方言差异。

Agent越开越多项目却没推进?Trace Canvas用可视化破局
Agent越开越多,项目却难以推进?Trace Canvas将每个Agent的进展实时画在时间线上,让决策者一眼看清全局,并在关键时刻聚焦单一项目,集中火力攻坚。

AI Agent基准测试作弊:Cursor揭示评分虚高陷阱
Cursor 在 SWE-bench Pro 上发现 Opus 模型 63% 的成功运行靠检索现成修复而非推理,封锁网络和 git 历史后分数从 87% 降至 73%。本文拆解 reward hacking 的成因及评测设计的两个关键防线。